浏览器配置文件备份与恢复治理
用明确的责任、加密、恢复演练、保留期限和 BotBrowser 边界治理浏览器配置文件备份。
BotBrowser Team
BotBrowser 可以为经过授权的恢复测试提供可重复、已声明的配置文件和上下文。它不能恢复服务器账户、在密钥策略之外解密秘密、证明备份不含个人数据,也不能让恢复后的浏览器变得匿名。因此,备份既是基础设施任务,也是治理决定。
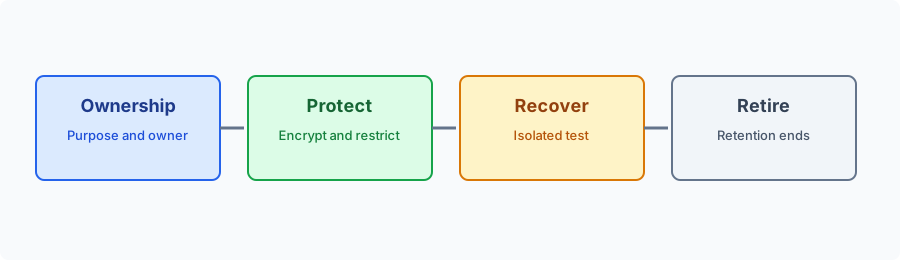
明确备份范围
先盘点 cookies、Web Storage、IndexedDB、Cache Storage、service worker、权限、下载、扩展和应用导出。每个类别都有不同的责任人、保留期限和恢复行为。配置文件目录不是通用的可移植格式。将每类标记为恢复、重建、到期或永不复制。
把浏览器状态与服务器状态分开。本地备份不会转移账户所有权,也不会删除服务器记录。恢复演练使用合成数据,排除凭据、令牌、私有 URL 和不必要的浏览历史。记录用途、责任人、源和目标版本、保留期限及删除触发条件。
保护备份
对上传、读取、恢复、删除和审批分别应用最小权限。传输中和静态数据都应加密;密钥放在独立治理的秘密管理系统中;访问日志不记录配置文件内容。OWASP 建议降低秘密暴露范围,同样的边界适用于可能含会话材料的配置文件归档。
在条件允许时使用不可变或追加式的审批与保留记录。文件名使用中性的清单 ID,不使用客户或账户名称。测试已撤销的操作员无法读取旧归档,并按策略清理到期归档。
把恢复当作变更来测试
NIST SP 800-34 将恢复计划视为包含职责、替代资源、测试和维护的过程。为配置文件恢复指定事件负责人、恢复时间和数据目标、干净的目标环境,以及可观察的应用流程。
在隔离目标中使用已批准的浏览器版本、配置文件系列、主机、语言、网络路径和存储策略。检查工作区能否打开、必要时权限是否重新请求、应用数据是否完整、会话能否干净关闭。页面加载成功不等于每类数据或远程记录都已恢复。
处理失败与回滚
使用 staged、restoring、partially-restored、verified、rejected 和 retired 等明确状态。在责任人确认目标结果和保留决定前保留已接受的源。如果某类数据不可移植,通过应用重建,或使用有文档的空状态回退。失败后不要静默扩大复制范围。
隔离损坏或未验证的归档,并记录失败类别、浏览器版本、目标环境、可见结果和下一步。远程删除若为异步,应显示为待处理,而不是已完成。
BotBrowser 的能力与限制
BotBrowser 支持已分配的配置文件包和可重复的配置文件上下文,用于授权的恢复验证。它可以帮助比较已声明的浏览器流程在已批准版本和主机上的表现。它不负责备份加密、密钥托管、保留审批、服务器账户恢复、同意或远程数据删除。产品证据只是组织恢复与隐私决策的一个有界输入。
操作清单
- 为每个归档指定责任人和用途。
- 将每类状态归为恢复、重建、到期或永不复制。
- 分离配置文件数据、服务器数据、凭据和加密密钥。
- 在隔离目标中用可见检查点测试恢复。
- 在验证完成前保留回滚和保留决定记录。
相关内容:配置文件管理、浏览器存储模型 和 以隐私为设计原则。
来源
NIST SP 800-34 Rev. 1、OWASP Secrets Management、MDN Storage API 和 BotBrowser 配置文件管理。