浏览器部署日志与隐私最小化
设计浏览器部署日志,在保留运维证据的同时,最小化个人数据、指纹信号和不必要的内核细节。
BotBrowser Team
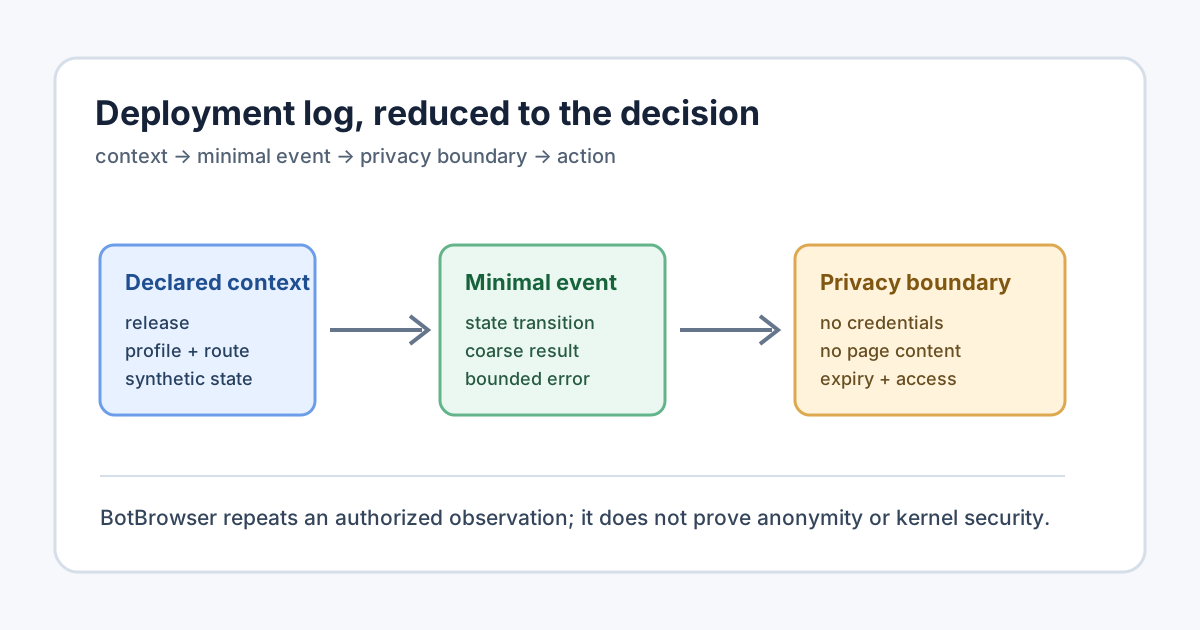
浏览器部署日志应该说明:声明的浏览器上下文是否启动、随后出现了什么用户可见结果、下一步要采取什么行动。它不应变成某个人的影子画像、指纹数据库,或无法解释的浏览器内部转储。BotBrowser 可以在声明的上下文中重复获授权的部署和浏览器断言,但不能决定保留策略、证明匿名性,也不能认证第三方站点安全。
先定义部署问题
从一个运维问题开始:浏览器是否以预期的版本、Profile 状态、路径和应用版本启动,并到达预期分支?这比收集浏览器的每个属性更准确。用用户可见的词语写预期结果,再用相同词语记录实际结果。
W3C WebDriver 规范描述了远程控制协议,但不要求保留完整会话或个人数据。MDN 浏览器文档解释浏览器暴露的表面,应用负责人决定部署决策真正需要哪些观察。
记录最小的有用事件
运维事件通常需要时间、事件类型、不是个人身份的部署或运行 ID、声明的浏览器版本、平台类别、应用版本、路径类别、结果和有边界的错误码。只有在 Profile 或权限状态会改变结果时才加入它们。默认日志不要记录完整 URL、页面文本、Cookie、授权头、请求体或截图。
| 日志字段 | 用途 | 隐私边界 |
|---|---|---|
| 时间和持续时间 | 排序与延迟 | 使用足以诊断的最小精度 |
| 运行和部署 ID | 关联一次获授权运行 | 使用不透明随机 ID,不编码身份 |
| 浏览器版本和平台类别 | 重复声明的设置 | 不等于个人,也不是安全证明 |
| 路径类别和结果 | 产品行动与回归比较 | 优先使用路径标签,不记录完整 URL |
| 错误类别和有边界的消息 | 故障分流 | 脱敏 token、文本、头和个人数据 |
记录 launch_started、context_ready、journey_passed、journey_failed 这样的状态转换,不要持续记录每个 API 调用。失败记录应说明可见分支和是否提供安全回退,不应把部署观察到的症状写成根因。
把指纹信号当作敏感输入
浏览器 API 可能暴露语言、屏幕、硬件、存储、网络和渲染信息。W3C 指纹指导解释了组合这些值为何会提高可关联性。MDN 隐私与安全指南也建议评估网站能够观察到什么。
除非有书面测试问题明确需要,不要把 navigator 字段、Canvas 输出、字体列表、WebGL 细节、Client Hints、屏幕指标或计时样本复制到部署日志中。需要记录能力时,可以使用“可用”或“显示回退”这类粗粒度结果。跨版本、路径和运行持续收集的稳定值可能组成指纹。
不要把部署 ID 变成长周期浏览器身份。按用途和保留期限轮换 ID。如果诊断需要截图或 trace,把脱敏后的文件放在受访问控制的位置,日志中只保留类型、负责人、过期时间和引用。
划清浏览器与内核边界
浏览器通过 WHATWG HTML 标准和 W3C Permissions等规范暴露 Web 平台行为。操作系统和浏览器内核实现进程、显示、存储和网络。部署日志可以报告声明的浏览器构建、宿主机类别、显示模式和可见结果,但不能从页面级观察推断完整的内核状态。
“这个 Profile 没有出现权限提示”是观察;“内核阻止了权限”是需要独立受控比较的假设。BotBrowser 可以在声明的版本、Profile、路径和平台上下文之间重复获授权运行,但不能证明分支未出现的原因,也不能从浏览器结果认证内核安全。
最小化保留和访问
为每类日志设定用途和过期时间。启动健康状态和聚合指标可以比详细诊断保留更久。复核窗口结束后删除或归档原始 trace,按运维角色限制访问,并审计可能含页面内容或标识符的文件。面向用户的摘要可以说明可见结果和声明上下文,不必包含底层 trace。
导出前移除 Cookie、授权头、token、查询参数、账户标识、私有主机名、输入文本和无关来源。哈希并不自动等于匿名化:稳定哈希仍可能关联事件。如果一个值不会改变下一步行动,就不要记录它。
问题:声明的部署是否到达预期浏览器分支?
上下文:浏览器版本、平台、应用版本、路径类别、Profile 状态。
观察:可见结果、有边界的持续时间和运行次数。
隐私:排除页面内容、凭据、标识符和无关来源。
不确定性:未控制的条件和未建立的原因。
行动:发布、使用回退、重试一次有边界的检查,或调查一个假设。
过期:使该诊断记录失效的日期或事件。
对于间歇性失败,记录分子、分母、重置方法和观察窗口。比较版本时固定应用、路径、数据和 Profile,只改变一个浏览器维度。比较可以指出调查边界,但不能单独建立因果关系。
复核记录应把声明上下文、可见结果、过期日期和决策负责人放在一起。如果结果未知,说明哪项条件未受控,并提出一次有边界的后续检查。下一位操作人员无需重建完整浏览历史即可采取行动。
把复核交给另一团队时,分享事件结构、可见断言和过期规则,不要分享无关的页面内容。需要更大范围的调查时,应建立独立的用途、访问清单和截止时间。
明确 BotBrowser 的能力边界
BotBrowser 适用于在声明的版本、Profile、路径和合成数据上进行可重复、获授权的浏览器部署检查。它可以支持设置比较,并保存产品负责人需要的可见结果。它不会决定网站保留什么,不会把浏览器值变成匿名数据,不会识别访问者,不能替代隐私审查,也不能证明浏览器内核或第三方服务安全。
公开定义可参考 WebDriver、HTML、Permissions和 MDN 隐私指南。对身份推断、所有浏览器的普遍行为、第三方保留和安全认证,明确写“未测试”。有关版本验收,请参阅浏览器发布验证;有关自动化隔离,请参阅浏览器自动化测试夹具与隔离;有关 Profile 和权限迁移,请参阅Profile 迁移与用户同意。
来源
产品决策变化时,重新检查日志字段、访问规则、保留期限、来源和声明的部署上下文。