TLS-сертификаты и доверие браузера к соединению
Как браузер проверяет TLS-сертификаты, объясняет предупреждения и отличает прокси-туннель от управляемой TLS-инспекции.
BotBrowser Team
Нужна структурированная документация по теме Сеть?
Эта статья относится к редакционной библиотеке. Для пошаговой настройки, справки и постоянных обновлений переходите сразу в соответствующий раздел docs.
BotBrowser может направлять трафик браузера и применять сетевую политику профиля, но RFC 8446 и MDN определяют проверки сертификата и имени, которые он не заменяет. Предупреждение TLS можно разобрать на проверяемые диагностические шаги.
Кратко
- Проверяйте отдельно имя, срок действия, цепочку и хранилище доверия.
- Туннель CONNECT передаёт зашифрованный TLS и не завершает TLS источника.
- Управляемый перехват требует явно доверенного корня организации.
- Оставляйте проверку включённой и исправляйте нарушенное условие.
Содержание
- Почему важно доверие браузера к TLS
- Роль TLS и сертификата
- Имя, цепочка и хранилище доверия
- Что означает предупреждение
- Прокси, CONNECT и TLS-перехват
- Безопасный список проверки
BotBrowser может настроить маршрут прокси и сетевую политику профиля, но не исправляет сертификат источника, не расширяет системное хранилище доверия и не делает несовпадение имени допустимым. Ниже эти границы разделены, чтобы диагностировать предупреждение без обхода защиты.
Почему важно доверие браузера к TLS
HTTPS объединяет шифрование канала и аутентификацию конечной точки. TLS защищает данные в пути, а сертификат позволяет браузеру решить, принадлежит ли открытый ключ запрошенному имени.
Замок или предупреждение поэтому являются результатом проверки, а не обещанием безопасности каждого участка маршрута.
Браузер учитывает сертификат сервера, цепочку, имя хоста, срок действия и настроенное хранилище доверия.
Эти проверки отделяют обычный прокси-туннель от явно управляемой TLS-инспекции. Предупреждение нужно расследовать, а не обходить.
Роль TLS и сертификата
Во время TLS-рукопожатия сервер предъявляет сертификат и доказывает владение соответствующим закрытым ключом. Браузер и сервер согласуют криптографические параметры, после чего защищают данные приложения. TLS 1.3 описан в RFC 8446. Параметры, которые стороны согласуют на этом шаге, и читает отпечаток канального уровня, и JA3, JA4 и кадр настроек в HTTP/2 показывает, как эти значения собираются из захваченных байт.
Сертификат не является паролем и сам по себе не шифрует страницу. Он связывает идентичность, например DNS-имя, с открытым ключом на указанный срок и с указанным издателем.
До доверия HTTPS браузер проверяет эту связь.
Имя, цепочка и хранилище доверия
Проверка имени сопоставляет запрошенное имя с записями Subject Alternative Name. Сертификат для www.example.test автоматически не подтверждает api.example.test. Также проверяются срок действия, назначение для аутентификации сервера и цепочка до доверенного корня.
В цепочку обычно входят конечный и промежуточные сертификаты. Корень является локальным якорем доверия, поставляемым ОС, браузером или корпоративной политикой. RFC 5280 определяет проверку путей X.509. Доверие сочетает подписи и локальную политику: математически корректная цепочка не обязана быть доверенной везде.
Что означает предупреждение
Браузер показывает предупреждение, если проверка не пройдена: имя не совпадает, сертификат просрочен или ещё не действует, цепочка неполна либо корень неизвестен. Эти категории описаны в руководстве MDN по TLS и справке по ошибкам сертификатов.
Считайте предупреждение инцидентом, который нужно объяснить, а не приглашением продолжить. Проверьте URL, часы устройства, выданную цепочку, среду и изменения политики хранилища.
Временное исключение может скрыть настоящую проблему имени или перехвата и не должно становиться рабочей процедурой.
Прокси, CONNECT и TLS-перехват
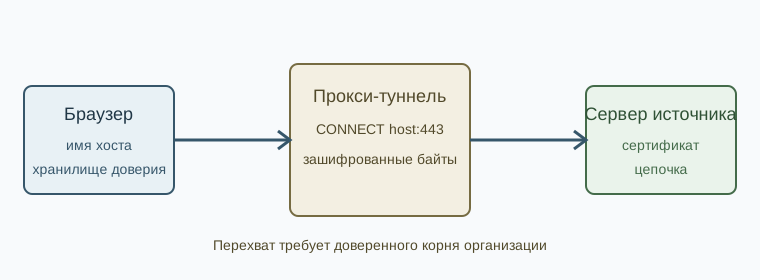
При обычном HTTP-прокси браузер отправляет CONNECT host:443, а затем выполняет TLS через туннель байтов. Прокси может применять правила и видеть метаданные соединения, но не выпускает сертификат источника и не читает зашифрованные HTTP-сообщения. Проверка сертификата остаётся решением браузера на сквозном участке.
BotBrowser может настроить маршрут прокси и сетевую политику профиля, но BotBrowser не может исправить сертификат источника, расширить системное хранилище доверия или сделать несовпадающее имя допустимым. Проверку сертификатов следует оставлять включённой. Границы маршрута описаны в материалах о настройке прокси, семантике HTTP-прокси, управлении DNS over HTTPS и защите от утечек WebRTC.
TLS-перехват представляет другую архитектуру: посредник завершает одну TLS-сессию и создаёт другую, предъявляя сертификат для запрошенного имени. Профиль браузера должен намеренно доверять корню инспекции организации. Зафиксируйте владельца, область, ротацию, журналы и отказоустойчивость; не смешивайте такую инспекцию с прозрачным туннелем.
Пользователь должен распознавать сертификат управляемой инспекции по документированному издателю, отпечатку открытого ключа и политике профиля, а не по значку замка. Администраторы обязаны поддерживать процедуру отзыва корня инспекции, удалять его из управляемых профилей после окончания необходимости и фиксировать затронутый охват и новый якорь доверия.
Ответственность за управляемые сертификаты
Владелец сайта отвечает за правильный сертификат, рабочую промежуточную цепочку, актуальные даты и защиту закрытого ключа. Команды платформы или безопасности распространяют утверждённые якоря доверия и удаляют их после окончания необходимости. Baseline Requirements CA/Browser Forum описывают ожидания для публичных CA.
В управляемом парке запишите владельца каждой проверки: DNS и имя, выпуск, передачу цепочки, часы устройства, политику хранилища и прокси.
При предупреждении сохраните точное имя, время, данные сертификата, профиль и маршрут до изменений.
Безопасный список проверки
В акте приемки сохраните hostname, SAN, validFrom, validTo и trustStore, а не только факт загрузки.
В чистом профиле запросите точное имя, проверьте SAN и даты, а цепочку проверьте в целевой ОС.
Сравнивайте прямое и прокси-соединение только при документированной политике. Убедитесь, что корпоративный корень установлен намеренно, и испытайте продление до истечения срока.
Не отключайте проверки, не принимайте неизвестного издателя и не учите автоматизацию нажимать «продолжить». Исправьте имя, цепочку, часы, выпуск или политику, вызвавшие предупреждение, чтобы браузер, пользователь и автоматизация приняли одинаковое решение. Для проверки связанных маршрутов используйте настройку прокси, защиту от утечек WebRTC, управление DNS over HTTPS и семантику HTTP-прокси.
Рукопожатие как запись доказательств
В строке рукопожатия укажите SNI, OCSP, cipherSuite и IPv4 или IPv6, чтобы условие ошибки можно было проверить.
Успешное соединение является полезным доказательством только при сохранённом контексте. Запишите имя, адрес, версию протокола, набор шифров, отпечаток сертификата и профиль браузера.
Успех на одном компьютере не означает одинаковое хранилище корней и часы на всех системах. Рассматривайте результат как воспроизводимое наблюдение.
Имя в SNI и имя для проверки сертификата обычно берутся из URL. Балансировщик может выбрать другой сертификат при отсутствии или ошибке SNI. IPv4 и IPv6 также могут иметь разные состояния развёртывания. Записывайте семейство адресов, перенаправления и возобновление сессии. Это объясняет расхождение командной проверки и вкладки браузера.
Журналы прозрачности, ответы OCSP и stapled status дают дополнительное свидетельство, но не заменяют проверку имени и цепочки. Отозванный сертификат, недоступный сервис статуса и неизвестный корень требуют разных владельцев. В инциденте указывайте не общую «ошибку TLS», а конкретное нарушенное условие и источник данных.
Жизненный цикл и продление
Запись продления должна назвать SAN, leaf, intermediate, staging и rollback, а не только дату окончания.
Продление является процессом, а не напоминанием календаря. Составьте перечень публичных и внутренних имён, wildcard-записей и межсервисных точек.
Для каждой записи укажите аккаунт выпуска, метод проверки, расположение закрытого ключа, промежуточную цепочку, цель и откат. Владелец должен знать, устанавливает ли сертификат балансировщик, образ контейнера, менеджер секретов или агент узла.
До продления проверьте цепочку в тестовом профиле с политикой производства. Проверьте новое соединение и возобновление. Убедитесь в каждом SAN и в построении пути без кэша. По возможности атомарно установите лист и промежуточные сертификаты, затем наблюдайте ошибки handshake и состояние приложения во время перекрытия.
Короткий срок снижает ущерб от украденного ключа, но повышает цену пропущенной автоматизации. Оповещайте заранее и повторно при отсутствии развёртывания. Не решайте просрочку установкой широкой корневой CA на все устройства. Исправьте выпуск или доставку и удалите аварийное исключение.
Диагностика имени и цепочки
Сравнивайте отдельно hostname, SAN, UTC, SNI и trustAnchor: каждое поле указывает на свою причину.
Начните с точной ошибки браузера и фактически предъявленного сертификата. Сопоставьте SAN с URL, включая конечные точки, международные имена и маршрутизацию по портам.
Проследите каждого издателя до якоря доверия. Сервер, отправляющий только лист, может работать с кэшированным intermediate и падать в чистом профиле. Лишний intermediate способен запутать старые платформы.
Проблемы часов возникают в виртуальных машинах, после сна ноутбука и в изолированных сетях. Сравните часы с надёжным источником, отдельно запишите часовой пояс и UTC. «Ещё не действует» часто означает дрейф или ошибочный регион. Ручное изменение времени не доказывает корректность сертификата.
Если адрес общий для сервисов, проверьте маршрут SNI и выбранный виртуальный хост. Правильный сертификат одного listener не исправляет сертификат по умолчанию другого. Отдельно тестируйте редиректы, дополнительные порты и health-check. Сохраняйте packet capture только при разрешённой политике: метаданных сертификата обычно достаточно.
Границы прокси и приватности
Политика прокси должна определить CONNECT, DNS, issuer, fingerprint и retentionDays, отделяя транспорт от доверия.
Описывайте прокси как ограниченную точку политики. CONNECT может аутентифицировать клиента, фильтровать назначения и создавать метаданные, сохраняя сквозной TLS источника. Политика должна указывать поля журналов, срок хранения и круг читателей. Место DNS-разрешения меняет наблюдаемый маршрут, но не саму проверку сертификата.
Инспекция требует более строгого управления ключами и данными. Корень распространяется по аутентифицированному каналу, ограничивается управляемыми профилями и ротируется с перекрытием. Разделяйте доступ к расшифрованному содержимому и метаданным, задавайте исключения для чувствительных адресов. Предупреждение после включения инспекции может означать, что корень не попал в нужный профиль.
Наличие прокси само по себе не доказывает перехват. Сравните издателя, отпечаток ключа и даты с разрешённым прямым эталоном. Если издатель меняется только в управляемой сети, запишите архитектурную разницу. На схемах отдельно называйте прозрачную маршрутизацию, CONNECT-туннель и намеренное завершение TLS.
Автоматизация и профили
Автоматизация должна использовать ту же политику доверия, что и человек. Не отключайте проверку сертификатов в Playwright, Puppeteer, WebDriver и консольных клиентах. Игнорирование HTTPS-ошибок скрывает сломанную цепочку, неверное имя или случайный перехват. Для частной CA установите корень в изолированный профиль документированным способом и проверьте, что публичные сайты используют публичные корни.
Перенос профиля меняет системное хранилище, корпоративные политики, провайдеры карт и часы. Записывайте ОС и версию браузера. Профиль должен иметь явный контракт узла и документированную сетевую политику маршрутизации, а настройка прокси отвечает за транспорт.
Чистый профиль используйте для приёмки, длительный профиль применяйте для репетиции продления. Первый обнаруживает отсутствующие промежуточные сертификаты и локальные корни, второй выявляет устаревшие политики и кэш сессии. Храните минимум метаданных и никогда не экспортируйте закрытые ключи.
Мониторинг и инциденты
Каждое оповещение должно иметь этап (DNS, TCP, TLS, HTTP или SAN) и владельца.
Мониторинг должен проверять не только срок. Запрашивайте имя валидирующим клиентом, проверяйте издателя и SAN, измеряйте handshake из реальных регионов. Разделяйте DNS, TCP, TLS, HTTP и прикладные сбои. В инвентаре укажите владельцев имени, выпуска, прокси и корпоративных корней.
Во время инцидента сначала сохраните детали, затем ротируйте сертификат. Замена может уничтожить доказательство причины. После восстановления протестируйте отзыв и откат, удалите временные корни, закройте аварийные правила firewall и запишите точную строку ошибки. Проверьте, что журналы не содержат лишних URL.
Вопросы проверки и итог
Спросите, какой компонент аутентифицирует имя, какой завершает каждую сессию и какая политика даёт доверие. Проверьте построение цепочки без кэша, продление до истечения и откат. Сертификат не доказывает безопасность приложения, правильность DNS или отсутствие видимых метаданных. Надёжная последовательность постоянна: определить имя, проверить цепочку в нужном хранилище, подтвердить часы и записать маршрут. Разделяйте TLS источника, транспорт прокси и управляемый перехват. Сохраняйте проверки включёнными и исправляйте нарушенное условие, а не обучайте клиента игнорировать предупреждение.
Управление изменениями
В изменении укажите SAN, fingerprint, rollback, CDN и UTC, чтобы сопоставить его с выданным сертификатом.
Связывайте изменение с инвентарём и старыми и новыми отпечатками. Проверяйте добавленные SAN, права ключа и ссылки на менеджер секретов. Оставляйте документированное окно отката и тестируйте основной URL, редиректы, профили и регионы CDN. В конце прикладывайте результаты без ключей и пользовательского содержимого, индексируя их по имени и отпечатку.
Журнал изменений и закрытие
Запишите оператора, дату, целевой профиль, результат проверки доверия и ожидаемые различия издателя при управляемой инспекции. Удалите временные исключения и убедитесь, что запись связана с владельцем сертификата и планом отката.
Практический итог
Рассматривайте имя, срок действия, цепочку и хранилище доверия как отдельные свидетельства. Оставляйте проверку включённой, документируйте корень управляемой инспекции и исправляйте нарушенное условие до выпуска изменения соединения.
Для более подробного разбора см. DNS over TLS: приватность резолвера, развертывание и границы сбоев.
Источники
Эта статья входит в руководство: Обзор настройки прокси: карта сетевых решений браузера
Похожие статьи
DNS over TLS: приватность резолвера, развертывание и границы сбоев
СетьСемантика HTTP-прокси и запросы браузера
СетьСкрапер заблокирован: ошибки DNS, TLS, HTTP и страницы
СетьМаршрутизация QUIC-прокси для HTTPS и HTTP/3
СетьMASQUE и CONNECT-UDP для веб-операторов
СетьСетевые границы корпоративного браузера: ответственность
Выполните ту же проверку в BotBrowser
Загрузите профиль, сохраните внутри браузера те сигналы, о которых только что прочитали, и подтвердите результат на своей машине до раскатки.