Connection Allowlists: запуск Chrome и границы
Разберите запуск Connection Allowlists в Chrome, статус черновика и границы контекстов, не предполагая поддержку браузером.
BotBrowser Team
Нужна структурированная документация по теме Сеть?
Эта статья относится к редакционной библиотеке. Для пошаговой настройки, справки и постоянных обновлений переходите сразу в соответствующий раздел docs.
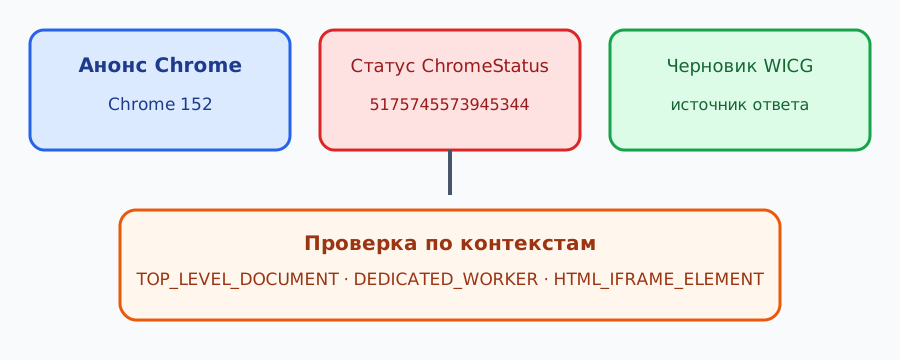
BotBrowser позволяет повторять разрешенные сценарии в объявленных контекстах и записывать видимые результаты; он не реализует и не включает Connection-Allowlist, не управляет удаленными заголовками и не гарантирует блокировку в каждом браузере. В этой статье нет результатов тестирования BotBrowser. Это предложение политики в HTTP-заголовке ответа, предназначенное для ограничения явных сетевых соединений, инициируемых документом или worker. Объявление Chrome от 2026-09-23 описывает появление функции для тестирования в Chrome 152, тогда как текущая запись ChromeStatus показывает “Missing feature” и не содержит URL объявления. Рассматривайте расхождение как проблему версионированных свидетельств: объявление описывает состояние запуска на конкретную дату, статусная страница является отдельным снимком, а текст WICG остается проектом дизайна, а не доказательством применения политики используемым браузером.
TL;DR
Connection-Allowlist- предлагаемая политика заголовка ответа для явных адресатов соединений, а не замена всем возможностям Content Security Policy.- Документ WICG является черновиком Community Group. Его синтаксис и примеры описывают проект, а не совместимость браузеров.
- В объявлении Chrome от 2026-09-23 сказано, что Chrome 152 вводит функцию для тестирования; ChromeStatus для функции 5175745573945344 сейчас показывает “Missing feature”. Сохраняйте обе формулировки с датой и областью действия, не сводя их к «поддерживается».
- Политика принадлежит контексту документа или worker. Для встроенного содержимого предлагается отдельное требование родителя и механизм согласия дочернего контекста.
- В целом BotBrowser может повторять разрешенные сценарии в объявленном контексте, но здесь нет заявления о реализации или измеренной поддержке Connection-Allowlist. Сохраните действующие средства контроля и проверьте ожидаемые ошибки приложения.
Содержание
- Что регулирует предложение
- Как читать свидетельства запуска
- Политика и границы контекста
- Безопасный тестовый сценарий
- Классификация ошибок и резервный путь
- Границы возможностей BotBrowser
- Итог
Что регулирует предложение
WICG предлагает, чтобы сервер передавал список допустимых адресатов вместе с ответом. User agent сверял бы адрес назначения до установления явного соединения от имени контекста. В документе рассматриваются Fetch и другие сетевые пути платформы, в том числе WebRTC, WebTransport, FedCM, Web Payments, DNS prefetch и навигация. Основная идея состоит в широком охвате явных коммуникаций, инициируемых этим контекстом, вместо отдельных директив для каждого типа ресурса.
Иллюстративный пример заголовка из предложения:
Connection-Allowlist: (response-origin "https://cdn.example" "https://api.example"); report-to=connection-policy
Это пример дизайна, а не инструкция для копирования в production. response-origin означает источник, доставивший ответ. Явные URL-шаблоны задают другие адресаты. Предлагаемый параметр отчета связывает нарушения с endpoint Reporting API. Точную грамматику, правила сопоставления, типы соединений и отчетность нужно сверять с конкретной редакцией спецификации и реализацией.
Список не является общей политикой целостности содержимого. Модель угроз WICG сосредоточена на каналах коммуникации и указывает, что политика не решает проблемы внедрения содержимого или cross-site scripting. Если внедренный скрипт читает чувствительные данные, блокировка некоторых исходящих соединений может сократить один путь утечки, но не устраняет внедрение, не закрывает все побочные каналы и не исправляет скомпрометированный заголовок ответа. Это один слой глубокоэшелонированной защиты с ограниченной гарантией.
Это различие важно при сравнении с Content Security Policy. CSP по-прежнему полезна для ограничений источников, скриптов и других ресурсов. Мотивация WICG состоит в том, что правило для соединений может охватить явные сетевые обращения более целостно, чем набор категорий ресурсов. Это объяснение дизайна не доказывает устаревание CSP и не гарантирует корректное совместное действие новой политики со всеми остальными. Сохраняйте существующие меры, пока поведение целевого браузера не установлено для нужного класса запросов.
Предложение регулирует адресатов, а не смысл операции в бизнесе. Запрос к разрешенному API все еще может содержать данные, которые приложению нельзя раскрывать. Заблокированный запрос не доказывает безопасность страницы, отсутствие утечки через иные каналы или то, что сервис не получил данные ранее. Авторизация, согласие, проверка входных данных и серверный аудит сохраняют прежние зоны ответственности.
Как читать свидетельства запуска
Объявление Chrome от 2026-09-23 называется “Connection allowlists: Secure your web application's network access”. В нем сказано, что Chrome 152 вводит Connection Allowlists, и изменение описано как способ ограничить сетевой доступ страницы. Это полезное свидетельство о запуске, но само по себе оно не указывает точный канал Chrome, платформу, состояние по умолчанию, корпоративную доступность, охват API или финальный этап поставки для каждого развертывания. Сохраняйте эти оговорки в записи решения.
Страница ChromeStatus для функции 5175745573945344 выполняет другую роль. Она называет функцию “Connection Allowlists”, описывает разрешенный список адресатов в HTTP-заголовке ответа и сообщает, что совпавшие адресаты будут разрешены, а остальные заблокированы. Текущее поле web_feature имеет значение “Missing feature”; записи об этапах не содержат URL объявления. Если читать эти сведения как описание одного и того же текущего состояния, снимок расходится с формулировкой объявления о Chrome 152.
Не разрешайте противоречие молчаливым выбором более оптимистичной страницы. Панель статуса может отставать, использовать другое значение этапа или показывать поле обнаружения, не эквивалентное продуктовому объявлению. И наоборот, объявление может описывать эксперимент, тестирование разработчиками или поэтапное включение, не доказывая работу установленного бинарного файла. Доступные страницы не дают ответа, какое объяснение верно. Обоснованный вывод уже: объявление сообщает о начале тестирования в Chrome 152; снимок статуса показывает “Missing feature”; спецификация WICG остается черновиком; до зависимости от применения нужно проверить конкретную версию и канал браузера.
Записывайте небольшой кортеж свидетельств, а не булево значение поддержки:
| Свидетельство | Зафиксировать | Не делать вывод |
|---|---|---|
| Объявление | Канонический URL, дату, точную формулировку этапа Chrome | О стабильной поддержке везде и на всех платформах |
| ChromeStatus | ID функции, дату просмотра, видимый статус и этапы | Что одно поле полностью описывает эксперимент продукта |
| Спецификация | Редакцию или дату просмотра и статус черновика | Что нормативный текст уже поставляется в браузерах |
| Проверка запуска | Продукт, полную версию, канал, ОС, ответ и результат запроса | Что один тест покрывает все API и будущие версии |
Датированное объявление Chrome и текущая запись ChromeStatus могут меняться в разное время. Если решение зависит от них, сохраните датированную внутреннюю заметку. Не называйте функцию поддерживаемой только из-за записи в ChromeStatus; но и одно статусное поле не отменяет опубликованное объявление о тестировании. В предложении частных проверочных токенов есть похожее различие между статусом предложения Chrome и доступным поведением. Само расхождение требует ограничить область решения.
Политика и границы контекста
Базовое предложение помещает политику в ответ, создающий документ или worker. Важно спросить не только «какие домены указаны?», но и «какой контекст получил какую политику, из какого ответа и какая операция начала соединение?». Нельзя считать, что политика страницы ограничивает отдельный документ с собственным ответом и контейнером политик. В WICG обсуждается наследование в некоторых локальных контекстах, но точные правила следует сверять с нужным черновиком и реализацией.
Iframe добавляет второго владельца политики. Ограничения собственных соединений родителя не означают, что cross-origin дочерняя страница использует тот же заголовок ответа. WICG в объяснении для встроенных контекстов предлагает требование родителя к allowlist дочерней страницы и ее согласие через не менее строгую политику, явный заголовок ответа или наследующий состояние локальный документ. Также описано распространение требования на вложенные контексты. Это отдельный дизайн-проект репозитория, а не универсальное уже поставляемое поведение iframe.
| Контекст или событие | Вопрос проверки | Осторожное ожидание до проверки |
|---|---|---|
| Главный документ | Содержит ли финальный ответ ожидаемую политику? | Оставить CSP и серверные меры; исходный шаблон не доказывает заголовок доставки. |
| Worker | Какой ответ его создал, наследуется ли политика или объявлена отдельно? | Проверить worker независимо на синтетических адресатах. |
| Cross-origin iframe | Согласился ли дочерний контекст с требованием и что вернул его ответ? | Считать его отдельной границей до фактического наблюдения. |
| Вложенный frame | Передается ли требование дальше без возможности ослабления? | Проверить каждый уровень, не переносить результат прямого потомка на всех. |
| Перенаправление | Блокирует или разрешает его конкретная реализация? | Записать результат отдельно; не добавлять широкое исключение ради прохождения теста. |
| Навигация пользователя | Это явное соединение данного контекста? | Не считать, что заголовок страницы управляет браузером или другим контекстом. |
Термин “allowlist” может звучать как более сильная гарантия, чем описывает предложение. Политика одного контекста зависит от охваченных запросов, применимых контекстов, реально доставленных заголовков и реализации браузера. Если это важно продукту, создайте отдельные тесты для workers, service workers, вложенных frames, перенаправлений, preconnect, WebRTC, WebTransport и навигации.
Connection-Allowlist также не является настройкой прокси. Она описывает политику адресатов приложения; прокси пересылает трафик на другом уровне и имеет отдельные обязанности маршрутизации и аутентификации. Карта сетевых границ корпоративного браузера распределяет ответственность между браузером, прокси, корпоративной сетью и целевым сервисом. О протоколе рассказывает руководство по семантике HTTP-прокси, включая запросы, CONNECT, DNS и границы источников. Руководство по политике браузерных возможностей посвящено делегированию возможностей браузера; делегирование возможности не задает список сетевых адресатов.
Безопасный тестовый сценарий
Перед внедрением нового enforcement-механизма в реальный сервис определите контролируемую тестовую страницу с синтетическими данными и коротким списком ожидаемых адресатов. Результат должен быть виден, но тест не должен сохранять идентификаторы аккаунтов, production-данные, учетные сведения или историю действий пользователя. Используйте тестовые адресаты, контролируемые командой. Не отправляйте чувствительные данные ради подтверждения блокировки.
Начните с двух случаев. Первый отправляет запрос адресу, который должен совпасть с allowlist; второй пробует адрес, которого в списке нет. Используйте локальный или контролируемый тестовый приемник и проверяйте, получил ли он запрос. Сообщение консоли и результат приемника отвечают на разные вопросы. Не путайте ожидаемый отказ с DNS, TLS, CORS, тайм-аутом или ошибкой сервера.
Добавляйте случаи только для путей, от которых зависит продукт: Fetch, ресурс изображения или скрипта, запрос из worker, вложенный frame или настройка WebRTC/WebTransport. WICG предлагает охватить несколько видов явных соединений, но набор тестов должен соответствовать реальному графу вызовов приложения и документированной области реализации браузера. Не нужно строить сетевой инвентарь пользователей; достаточно небольшого синтетического набора с ясными владельцами.
Форма записи проверки может выглядеть так:
{
  "fixture": "connection-policy-smoke-v1",
  "browser": "заявленные продукт, версия, канал и ОС",
  "context": "top-level-document",
  "policySource": "редакция тестового заголовка ответа",
  "case": "listed-endpoint",
  "expected": "запрос получен контролируемым тестовым приемником",
  "observed": "записать фактический ограниченный результат",
  "applicationFallback": "сохранить основное содержимое и предложить повтор",
  "dataClass": "synthetic"
}
Это пример структуры, а не результат или запуск BotBrowser. Заполняйте поля только для реального разрешенного теста. Не помещайте URL с секретом, тело запроса, cookie, ID аккаунта или постоянный идентификатор профиля в публичную статью или долговечный файл свидетельств. Версия браузера и ревизия теста полезны; полная трасса пользователя нет.
Сделайте видимыми три слоя. На уровне ответа проверьте итоговую страницу и точный заголовок после перенаправлений. На уровне браузера запишите ожидаемую сетевую операцию и сведения о блокировке. На уровне приложения подтвердите ожидаемое состояние интерфейса и доступность основного содержимого. Один слой не заменяет остальные: заголовок в конфигурации не доказывает доставку CDN, а UI-маркер не доказывает блокировку сетевого запроса.
Ограничьте тайм-ауты и явно разделяйте сбои подготовки. Если тестовая страница не открылась, это ошибка доступности. Если приемник недоступен, ожидаемый результат не наблюдался. Если браузер не распознает политику, пометьте поддержку как непроверенную, а не выводите “allowed”. Произвольное исключение не является доказательством успешной блокировки. Сохраняйте исходную фазу и причину ошибки.
Используйте режим отчетов или телеметрии лишь тогда, когда реализация и спецификация явно определяют его поведение и оно проверено. Не придумывайте заголовок наблюдения и не считайте report-to рабочим только потому, что он есть в примере. Если безопасного режима наблюдения нет, начните с непроизводственного теста и обратимого плана. Назначьте владельца списка, срок действия записей, ответственного за восстановление зависимости и процесс проверки исключений. Подстановочный шаблон отменил бы саму проверку.
Классификация ошибок и резервный путь
| Наблюдаемый результат | Первый ответственный | Безопасный следующий шаг |
|---|---|---|
| В финальном ответе нет заголовка | Источник, CDN или конфигурация развертывания | Сравнить полученный ответ с тестовой ревизией; не делать вывод о поддержке браузером. |
| Разрешенный адрес не достигает приемника | DNS, TLS, маршрут, сервер или шаблон | Проверить фазу и нормализованный адрес на синтетических данных. |
| Запрос к неразрешенному адресу дошел до приемника | Реализация, область или охват | Сохранить свидетельство, указать версию, канал, контекст и API; не считать сборку контролем. |
| Заблокирован разрешенный адрес | Синтаксис, шаблон, перенаправление или дефект | Повторить с изменением одной переменной; не расширять список до выяснения причины. |
| Блокировка сделала страницу непригодной | Резервный путь приложения и владелец зависимости | Вернуть известную конфигурацию или показать понятное состояние недоступности. |
| Frame ведет себя иначе, чем родитель | Ответ потомка и требование встраивающей страницы | Записать оба ответа и согласие; не переносить вывод родителя на frame. |
Сбой стороннего сервиса и отказ политики не равнозначны. Интерфейс должен сообщать, что ресурс недоступен, сохранять остальную страницу и при необходимости предлагать осознанную повторную попытку. Не показывайте сообщение об успехе защиты только потому, что запрос завершился ошибкой: тайм-аут может быть сетевым сбоем, а не решением allowlist.
Храните откат вместе с изменением конфигурации. Оставьте последний известный рабочий заголовок и перечень зависимостей, чтобы владелец мог восстановить нужный адрес, не меняя несвязанные меры. Временное исключение должно указывать адрес, причину, владельца, дату окончания и последующий тест. Не превращайте временную проблему в постоянный wildcard, не отключайте CSP и не удаляйте отрицательное утверждение ради зеленой сборки.
Правильным решением может быть отложенное внедрение. Если версия браузера неизвестна, источники расходятся, важный путь не проверен или резервный путь раскрывает чувствительное поведение, оставьте серверные проверки и CSP, а Connection-Allowlist пометьте как неиспользуемый контроль. Задайте условие остановки: если синтетический запрос к исключенному адресу достиг приемника, эта сборка и контекст не принимаются как контроль.
Границы возможностей BotBrowser
В общем случае BotBrowser может повторять разрешенный сценарий в объявленном контексте и записывать результаты, доступные приложению. Это не означает, что продукт задает, разбирает, применяет или сообщает о Connection-Allowlist. Здесь не приводится документация о реализации в BotBrowser или запись такого теста, и BotBrowser для статьи не запускался. Описанная форма теста не является командой продукта, поддерживаемой настройкой или измеренным результатом совместимости.
Если позднее команда проверит функцию в разрешенном сценарии BotBrowser, сначала нужно определить точный бинарный файл, версию, платформу, профиль, условия запуска, полученный заголовок ответа и результат приемника. Контексты документа, worker и frame проверяются независимо. Если среда выполнения не применяет заголовок, похожий на политику ответ или ошибка приложения не создают поддержку. Ограничьте результат проверенной сборкой и тестом, сохранив безопасный резервный путь.
BotBrowser не может управлять заголовками удаленного сайта, включить эксперимент Chrome в другом браузере, гарантировать единое сопоставление адресов между реализациями, сертифицировать безопасность сайта, устранить XSS, предотвратить все побочные каналы или доказать, что сервер не получил данные иным путем. Он также не может согласовать статусную страницу и датированное объявление. Это границы реализации и свидетельств, а не настройки для обхода.
Для остальных защитных механизмов руководство по Content Security Policy объясняет отдельную роль CSP. Считайте эти механизмы потенциально дополняющими друг друга и проверяйте реальное взаимодействие в целевой среде, прежде чем заменять один другим.
Итог
Connection Allowlists - перспективное, но узко очерченное предложение для контроля явных соединений документа или worker; свидетельства привязаны ко времени и контексту. В объявлении от 2026-09-23 говорится о начале тестирования в Chrome 152; ChromeStatus сейчас показывает “Missing feature” для 5175745573945344; спецификация WICG остается черновиком. Запишите эти три факта вместе, укажите конкретную сборку и область действия политики, и не полагайтесь на применение до проверки нужных путей синтетическим тестом.
Безопасный следующий шаг - сохранить существующие меры, создать собственную проверку двух адресов с понятным резервным интерфейсом и повторно изучить официальные источники до смены production-заголовков. Контролируемый успешный тест подтвердил бы результат только для заявленных браузера, контекста, ответа и фикстуры. Он не доказывает универсальную поддержку, полное предотвращение утечки или поддержку в BotBrowser.
Для дополнительной проверки сигналов доверия и сетевых границ прочитайте PVT: предложение Chrome и BotBrowser и Сетевые границы корпоративного браузера: распределение ответственности. Эти материалы отдельно разбирают статус предложений и ответственность каждого слоя.
Источники
- Chrome: Connection allowlists: Secure your web application's network access (2026-09-23)
- ChromeStatus: Connection Allowlists, функция 5175745573945344
- WICG: спецификация Connection Allowlists
- WICG: пояснение Connection Allowlists
- BotBrowser: расширенные возможности
Практические выводы: сохраните действующие средства контроля и проверьте конкретную сборку и контекст до зависимости от предложения.
Эта статья входит в руководство: Обзор настройки прокси: карта сетевых решений браузера
Похожие статьи
PVT: предложение Chrome и BotBrowser
СетьМаршрутизация QUIC-прокси для HTTPS и HTTP/3
СетьСетевая согласованность браузера для защиты приватности
РазвертываниеCSP для владельцев веб-приложений
СетьTLS-сертификаты и доверие браузера к соединению
СетьСетевые границы корпоративного браузера: ответственность
Переведите BotBrowser из исследований в продакшн
Используйте эти руководства, чтобы понять модель, а затем перейти к кроссплатформенной валидации, изолированным контекстам и масштабируемому браузерному развертыванию.