Сетевые границы корпоративного браузера: ответственность
Опишите зоны ответственности браузера, системы, прокси и корпоративной сети, чтобы управляемые процессы оставались проверяемыми при смене политик или маршрутов.
BotBrowser Team
Нужна структурированная документация по теме Сеть?
Эта статья относится к редакционной библиотеке. Для пошаговой настройки, справки и постоянных обновлений переходите сразу в соответствующий раздел docs.
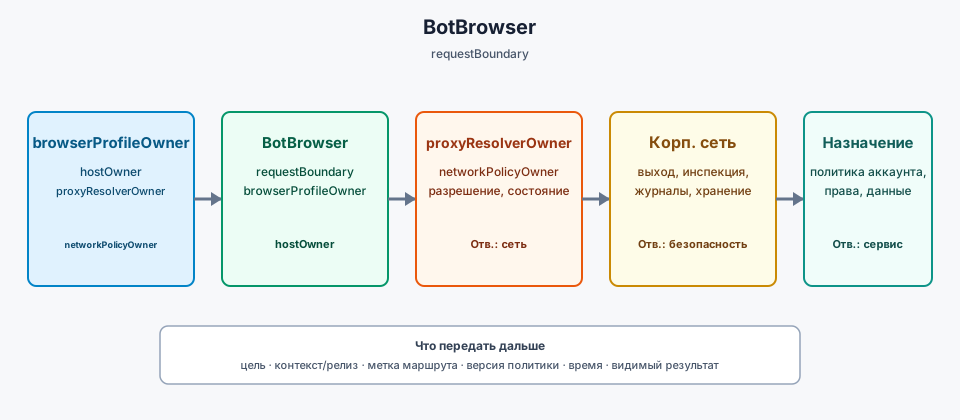
Сетевые границы корпоративного браузера: это карта управления, а не обещание, что одна команда контролирует каждый пакет. В надежной карте указаны владельцы браузера и профиля, хоста и операционной системы, прокси и резолвера, корпоративной сети и целевого сервиса. В ней также записано, что каждая зона может наблюдать или менять, где хранится доказательство и когда изменение требует новой проверки. Благодаря этому управляемый процесс проще эксплуатировать без раскрытия частной топологии и ослабления контроля доступа. BotBrowser поддерживает это повторяемыми профилями и контекстами для каждого процесса, но не заменяет ответственность за сеть, прокси и политики.
Практическую модель настройки на уровне браузера описывает настройка прокси. В руководстве по приватности на разных уровнях браузера объясняется, почему наблюдения браузера и сети нужно проверять вместе.
Кратко
- Назначьте отдельных ответственных за браузер и профиль, хост, прокси и резолвер, корпоративную сеть и целевой сервис.
- Записывайте, на какой границе получено наблюдение: доступность сети не доказывает авторизацию приложения или соблюдение политики.
- Передавайте сбой владельцу затронутой границы, а частную топологию храните в системах с контролем доступа.
Содержание
- Зачем нужна карта границ
- Определите уровни и их владельцев
- Документируйте данные и границы решений
- Выберите эскалацию по границе
- Проверяйте изменения политики и топологии
- Где BotBrowser помогает и где останавливается
- Практический итог
Зачем нужна карта границ
Назначьте запросу стабильную метку requestBoundary, чтобы видеть, какая команда создала каждое наблюдение.
Прежде чем приложение ответит, браузерный запрос пересекает несколько административных границ. Браузер выбирает профиль, создает запрос и применяет разрешения. Хост и операционная система обеспечивают подключение, локальные политики, сертификаты и планирование. Прокси или резолвер могут аутентифицировать, маршрутизировать запрос или отвечать на запрос имени. Корпоративная сеть может применять правила выхода, проверки или хранения. Затем целевой сервис применяет собственные политики идентификации, авторизации и данных. О том, как политика PAC сохраняет согласованность решений о маршрутизации, рассказывает материал «PAC Request Policy для согласованной маршрутизации».
Эти уровни связаны, но не взаимозаменяемы. Настройка браузера не может одобрить правило корпоративного межсетевого экрана. Команда прокси не решает, как долго приложение хранит событие учетной записи. Целевой сервис не обязан понимать внутреннюю метку профиля. Если ответственность не определена, инцидент может переходить между командами, пока каждая доказывает исправность своего компонента. Взаимосвязь этих уровней на сетевом уровне рассмотрена в материале «Сетевая согласованность браузера для защиты приватности».
Используйте карту для законных операций: региональных проверок качества, сессий поддержки и контролируемых процессов работы с учетными записями. Она должна описывать предполагаемый путь и ограничения каждой команды, а не способ обхода контроля. Руководство по проектированию приватных браузерных процессов помогает дополнительно ограничить сбор и хранение данных.
О предлагаемой политике адресатов на уровне браузера рассказывает Connection Allowlists: запуск Chrome и границы, где ответственность за ответ отделена от ответственности прокси и корпоративной сети.
Определите уровни и их владельцев
Ответственные за уровни указываются в полях browserProfileOwner, hostOwner, proxyResolverOwner, networkPolicyOwner и destinationOwner.
Начните с короткого перечня, который инженер поддержки сможет прочитать без закрытых учетных данных:
- Браузер и профиль: отвечают за версию браузера, выбор профиля, жизненный цикл контекста, разрешения, cookie, хранилище и прокси-настройки браузера. Они могут сообщить, что контекст настроен представлять, но не могут изменить политику удаленного сервиса.
- Хост и операционная система: отвечают за образ машины, локальное хранилище доверия, часы устройства, настройки резолвера по умолчанию, безопасность конечной точки и планировщик. Они могут влиять на подключение и локальные наблюдения, даже если профиль не менялся.
- Сервис прокси и резолвера: отвечает за доступность маршрута, аутентификацию, политику разрешения имен, выдачу адресов и состояние сервиса. Он может сообщить состояние маршрута и результат выхода согласно своему контракту, но не управляет хранилищем браузера или авторизацией назначения.
- Корпоративная сеть и безопасность: отвечают за выходной трафик, сегментацию, политику проверки, распространение сертификатов, журналы и правила хранения. Они решают, какой трафик разрешен через управляемую границу.
- Целевой сервис: отвечает за политику учетной записи, авторизацию приложения, согласие, ограничения частоты и серверное хранение. С точки зрения команды браузера его ответ является внешним условием.
Для каждого уровня запишите ответственного владельца и операционный контакт. У общего сервиса могут быть отдельные технический владелец и утверждающий политику; указание обоих не позволяет принять исправную конечную точку за разрешенное использование. Храните учетные данные маршрута, частные адреса и чувствительные данные учетных записей в контролируемых системах организации, а не в общедоступном руководстве.
Документируйте данные и границы решений
В записи передачи укажите dataCategory, authorizedPurpose, permittedViewer, decisionOwner и retentionPeriod.
Для каждого перехода укажите четыре вещи: какие данные пересекают границу, кто может их проверять, какое решение может принять принимающая команда и что она не может из этого вывести. Браузер может записать метку контекста, выпуск, видимую ошибку и одобренный пользователем результат. Не следует копировать учетные данные или постороннее содержимое страницы в тикет поддержки. Прокси может сообщить о доступности и состоянии маршрута, но это не доказывает, что назначение приняло действие учетной записи или что маршрут подходит для любой цели.
Разделяйте наблюдение и управление. Страница может показать часовой пояс, язык или доступный ей результат запроса, но не может доказать, что сохранил корпоративный журнал. Сетевой журнал может показать, что трафик достиг шлюза, но не то, что страница отобразилась правильно. NIST SP 800-207 рассматривает доступ как решение политики на границе запроса, поэтому успешное соединение не равно авторизации. RFC 6973 также различает сбор, использование, раскрытие и хранение; документирование границы не должно превращаться в разрешение собирать все видимое на этой границе.
Определите минимальный набор доказательств для повторяемой проверки: цель процесса, версии браузера и профиля, метку маршрута, версию политики, время, видимый результат и владельца. Подробные сетевые данные или данные учетной записи добавляйте только для одобренного инцидента и только на необходимый срок хранения. При передаче дела между командами передавайте минимальный пакет, который позволит следующему владельцу проверить свою границу.
Выберите эскалацию по границе
Передавайте contextLabel, browserVersion, routeLabel, observedAt, visibleResult и policyVersion, чтобы следующий владелец определил границу сбоя.
Сначала классифицируйте наблюдаемую неисправность, и только потом просите другую команду менять настройки. Если у профиля неверное разрешение или выпуск, это ведет владелец браузера. Если маршрут недоступен или резолвер следует неожиданной политике, это ведет владелец прокси или сети. Если браузер и маршрут согласованы, но назначение отклоняет действие, это ведет владелец учетной записи или сервиса. Если управляемая политика блокирует одобренный процесс, владелец корпоративной безопасности решает, менять политику или процесс.
На каждом переходе запрашивайте один и тот же ограниченный набор фактов: контекст и выпуск, метку маршрута, время, точный видимый пользователю результат и версию политики. Не просите оператора обходить блокировку, чтобы доказать работоспособность маршрута. Результат с отказом по умолчанию полезен как доказательство, если вместе с ним записаны владелец и ожидаемая политика. Если маршрут меняется в ходе сессии, считайте новый маршрут новым решением и не представляйте два сегмента как одну непрерывную идентичность.
Запись эскалации должна завершаться одним из трех исходов: исправление конфигурации, решение по политике или внешнее состояние сервиса. «Работает из другой сети» является подсказкой, а не назначением владельца. Сравните предполагаемую политику с наблюдаемой границей и приложите только подтверждающие это сравнение данные.
Проверяйте изменения политики и топологии
Для каждого одобренного сценария храните эту запись изменения вместе с системой учёта, которой принадлежит граница:
| Поле | Что записать | Какое решение это поддерживает |
|---|---|---|
workflowPurpose | Одобренная бизнес-задача и утвердивший её | Входит ли сценарий в область |
profileContext | Метка профиля и версия браузера | Какое состояние браузера проверяли |
hostImage | Образ хоста и версия операционной системы | Какая локальная политика применялась |
routeAssignment | Метка маршрута прокси и резолвера | Какой сетевой путь предполагался |
policyRevision | Версия политики выхода и инспекции | Остался ли путь одобренным |
effectiveAt | Отметка времени изменения | Какой запуск использовал какую конфигурацию |
visibleResult | Видимый результат и ответ сервиса | Что установил сценарий браузера |
verificationOwner | Ответственный за каждую повторную проверку | Кто принимает ограниченный результат |
retentionPeriod | Одобренный срок или правило хранения | Когда доказательства проверить или удалить |
Возвращайтесь к карте при изменении сборки браузера, профиля, образа хоста, поставщика прокси, резолвера, политики сертификатов, правила корпоративного выхода, учетной записи или зависимости назначения. По возможности проверяйте одно существенное изменение за раз. Убедитесь, что маршрут по-прежнему одобрен, контекст браузера запускается с ожидаемым хранилищем и разрешениями, а пакет доказательств не содержит лишних персональных данных. Как кэшированное содержимое влияет на проверку смены маршрута, объясняет материал «Как кэш браузера взаимодействует с прокси».
Используйте краткую запись изменения со старым и новым владельцем, версией политики, временем вступления в силу, ожидаемым влиянием на пользователя, решением об откате и результатом проверки. Обновление браузера может изменить поведение запросов без изменения профиля. Сетевая политика может изменить обработку сертификатов без изменения назначения. В записи укажите, какая граница изменилась и какие границы повторно проверены; не утверждайте, что весь корпоративный путь автоматически прошел повторную проверку.
Удаляйте устаревшие назначения. Когда маршрут, профиль или процесс заканчивается, закройте контекст, отзовите его назначение и примените политику хранения организации. Не оставляйте старый тестовый маршрут привязанным к производственному профилю ради удобства. Понятный жизненный цикл упрощает интерпретацию последующих свидетельств поддержки и снижает риск случайного повторного использования.
Где BotBrowser помогает и где останавливается
BotBrowser может предоставить воспроизводимый процесс работы с профилями и контекстами, включая прокси для отдельных контекстов и документированное поведение сети и региона на уровне профиля, чтобы команда могла до и после изменения проверить видимую браузеру часть одобренной границы. В контролируемых запусках можно сравнить одну и ту же метку контекста, выпуск, назначение маршрута и видимый результат. BotBrowser не одобряет корпоративный доступ, не меняет политики межсетевого экрана или резолвера, не контролирует качество поставщика прокси, не решает, что хранит назначение, и не заменяет процессы авторизации и работы с инцидентами в организации.
Рассматривайте доказательства BotBrowser как один слой карты ответственности. Они показывают, что настроенный контекст браузера сделал в определенном запуске; они не сертифицируют частную корпоративную топологию и не гарантируют, что назначение примет запрос. Даже при успешной проверке браузера в рассмотрении должны участвовать владелец политики и владелец целевого сервиса.
Открытые источники
- NIST SP 800-207: Zero Trust Architecture
- RFC 6973: Privacy Considerations for Internet Protocols
- Документация BotBrowser: прокси для контекста
Практический итог
Перед запуском управляемого сценария проверьте, что у каждой границы есть владелец, маршрут и политика актуальны, а запись содержит только доказательства для следующего решения. Передайте сбой владельцу затронутой границы; не ослабляйте контроль ради успешного запуска.
Эта статья входит в руководство: Обзор настройки прокси: карта сетевых решений браузера
Похожие статьи
Прокси на контекст: владение маршрутом для раздельной работы
СетьPAC Request Policy для согласованной маршрутизации
СетьСетевая согласованность браузера для защиты приватности
СетьКак кэш браузера взаимодействует с прокси
СетьDNS over HTTPS: приватность, настройки и границы резолвера
СетьDNS over TLS: приватность резолвера, развертывание и границы сбоев
Выполните ту же проверку в BotBrowser
Загрузите профиль, сохраните внутри браузера те сигналы, о которых только что прочитали, и подтвердите результат на своей машине до раскатки.