Cycle de vie des sessions de navigateur sur postes partagés
Gérez les sessions sur un poste partagé avec une propriété claire, des limites de confidentialité et un nettoyage vérifiable.
BotBrowser Team
Vous voulez la documentation structurée pour Identité ?
Cet article fait partie de la bibliothèque éditoriale. Pour les étapes de configuration, la référence et les mises à jour continues, passez directement à la section docs.
BotBrowser peut rejouer un parcours autorisé dans un profil, une version et un contexte déclarés. Il ne peut pas identifier une personne, imposer le propriétaire du poste, révoquer une session serveur ni prouver que toutes les copies ont été effacées. Sur un poste partagé, le cycle de vie est donc une règle de propriété et de confidentialité, pas seulement une fermeture du navigateur. Les principes de confidentialité du W3C et le cadre de confidentialité du NIST soutiennent la limitation de finalité et la responsabilité.
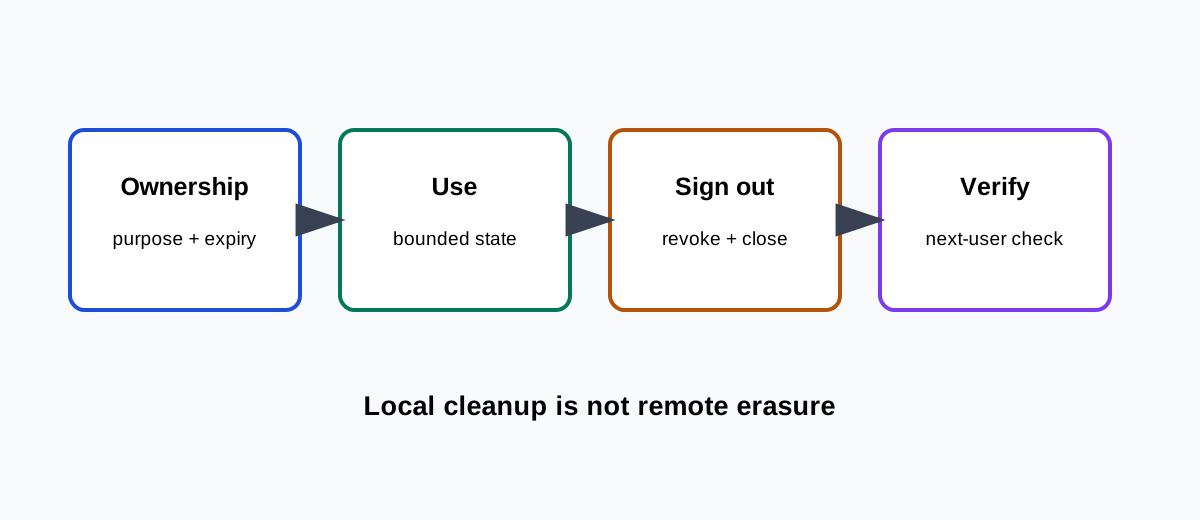
Nommer le propriétaire avant l’ouverture
Notez le poste, la finalité, l’équipe responsable, l’expiration et le caractère personnel, professionnel ou synthétique de la session. La personne au clavier n’est pas automatiquement propriétaire du compte. Utilisez des comptes système ou contextes approuvés selon la politique. Une langue, un profil ou un cookie ne prouvent pas l’identité. OWASP Session Management considère les identifiants de session comme sensibles.
Séparer état et autorité
Cookies, Web Storage, IndexedDB, Cache Storage, services workers, permissions, téléchargements et pages ont des durées différentes. Fermer un onglet ne révoque pas une session serveur; vider le stockage ne supprime ni un fichier ni un enregistrement distant. Attribuez propriétaire, finalité, conservation et nettoyage à chaque catégorie. Préférez des données synthétiques et ne placez jamais de jetons dans une transmission.
Exploiter une limite visible
Affichez le début, l’espace autorisé et la fin de la session. Un transfert nomme le prochain propriétaire et expire. Verrouillez ou arrêtez la session si le poste est laissé seul. Une fenêtre ouverte n’est pas une preuve de propriété.
Se déconnecter puis nettoyer localement
Utilisez d’abord la déconnexion ou révocation du service. Fermez les pages, arrêtez les téléchargements et nettoyez seulement les catégories prévues. MDN Clear-Site-Data décrit le nettoyage par origine, pas l’effacement distant ou du système. Notez le résultat sans jetons ni URL privées.
Vérifier la limite du prochain utilisateur
Dans un contexte neuf, vérifiez l’absence de l’ancienne tâche, du contenu privé, de l’autocomplétion, des téléchargements et des routes authentifiées. Une révocation distante asynchrone reste « en attente ». Ne concluez pas à l’effacement total après un contrôle du seul navigateur.
Capacité et limite de BotBrowser
BotBrowser peut rejouer le début, l’usage, la déconnexion et le contrôle visible dans un profil et un contexte déclarés. Il n’impose pas la séparation des comptes système, ne révoque pas les sessions serveur, n’inspecte pas chaque artefact de l’hôte et ne certifie pas l’effacement. Le propriétaire reste responsable des accès, de la conservation et des incidents.
Liste pratique
- Nommez propriétaire, finalité, poste, expiration et catégories.
- Séparez état local, fichiers de l’hôte et autorité serveur.
- Déconnectez l’application avant le nettoyage local.
- Vérifiez un contexte neuf et notez les actions distantes en attente.
- Séparez la capacité BotBrowser de la décision de confidentialité.
À lire: Nettoyage des données et limites de compte et Confidentialité par conception.
Sources
Principes de confidentialité W3C, cadre NIST, OWASP Session Management, MDN Clear-Site-Data et gestion des profils BotBrowser.
Articles Connexes
Faites passer BotBrowser de la recherche à la production
Utilisez ces guides pour comprendre le modèle, puis passez à la validation multi-plateforme, aux contextes isolés et au déploiement navigateur prêt pour l'échelle.