Gouvernance des sauvegardes et récupération de profils
Gouvernez les sauvegardes de profils avec propriétaire, chiffrement, tests de récupération, conservation et limites de BotBrowser.
BotBrowser Team
Vous voulez la documentation structurée pour Identité ?
Cet article fait partie de la bibliothèque éditoriale. Pour les étapes de configuration, la référence et les mises à jour continues, passez directement à la section docs.
BotBrowser peut fournir un profil et un contexte déclarés et reproductibles pour un test de récupération autorisé. Il ne peut pas récupérer un compte serveur, déchiffrer un secret en dehors de sa politique de clés, prouver qu’une sauvegarde ne contient aucune donnée personnelle ni rendre anonyme un navigateur restauré. Une sauvegarde est donc aussi une décision de gouvernance.
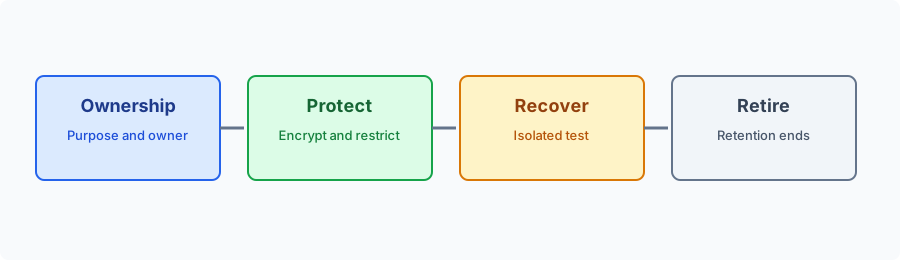
Définir ce qui est sauvegardé
Inventoriez cookies, Web Storage, IndexedDB, Cache Storage, services workers, permissions, téléchargements, extensions et exports applicatifs. Chaque catégorie a son propriétaire, sa conservation et son comportement de récupération. Un répertoire de profil n’est pas un format portable universel. Classez chaque catégorie comme restaurer, recréer, expirer ou ne jamais copier.
Séparez l’état du navigateur de l’état du serveur. Une copie locale ne transfère pas la propriété d’un compte et ne supprime pas les données distantes. Utilisez des jeux de test synthétiques et excluez identifiants, jetons, URL privées et historique inutile. Notez le but, le propriétaire, les versions source et cible, la conservation et le déclencheur de suppression.
Protéger la sauvegarde
Appliquez le moindre privilège pour charger, lire, restaurer, supprimer et approuver. Chiffrez en transit et au repos, gardez les clés dans un service de secrets séparé et journalisez les accès sans contenu du profil. OWASP recommande de limiter l’exposition des secrets; la même frontière protège les archives de profils.
Utilisez des journaux d’approbation et de conservation append-only quand c’est possible. Employez un identifiant neutre, testez la révocation des accès et supprimez les archives expirées selon la politique.
Tester la récupération
NIST SP 800-34 décrit une récupération avec rôles, ressources alternatives, tests et maintenance. Nommez un responsable, des objectifs de temps et de données, une cible propre et un parcours applicatif observable.
Restaurez dans une cible isolée avec version, famille, hôte, langue, route et politique de stockage approuvés. Vérifiez l’ouverture de l’espace, les nouvelles demandes de permission et la fermeture propre. Le chargement d’une page ne prouve pas la récupération de chaque catégorie.
Échecs et retour arrière
Utilisez des états explicites tels que staged, restoring, partially-restored, verified, rejected et retired. Conservez la source acceptée jusqu’à la vérification de la cible. Si une catégorie n’est pas portable, recréez-la dans l’application ou affichez un état vide documenté. N’élargissez pas la copie silencieusement.
Isolez les archives endommagées et notez catégorie, version, environnement et résultat visible. Une suppression distante asynchrone reste « en attente » jusqu’à confirmation.
Capacité et limite de BotBrowser
BotBrowser prend en charge des paquets de profils assignés et des contextes reproductibles pour valider des récupérations autorisées. Il peut comparer un parcours déclaré entre versions et hôtes approuvés. Il ne gère ni chiffrement, ni clés, ni conservation, ni récupération de compte, ni consentement, ni suppression distante. Son résultat reste un élément limité de la décision.
Liste opérationnelle
- Attribuez un propriétaire et un but à chaque archive.
- Classez chaque catégorie: restaurer, recréer, expirer ou ne jamais copier.
- Séparez données de profil, serveur, identifiants et clés.
- Testez une cible isolée avec des points de contrôle visibles.
- Gardez le retour arrière et la conservation enregistrés jusqu’à vérification.
Lectures associées : Gestion des profils, Modèle de stockage du navigateur et Privacy by design.
Sources
NIST SP 800-34 Rev. 1, OWASP Secrets Management, MDN Storage API et gestion des profils BotBrowser.
Articles Connexes
Faites passer BotBrowser de la recherche à la production
Utilisez ces guides pour comprendre le modèle, puis passez à la validation multi-plateforme, aux contextes isolés et au déploiement navigateur prêt pour l'échelle.