Núcleo del navegador vs scripts JavaScript en huellas digitales
Compara extensiones, scripts inyectados y cambios en el propio navegador según la capa que controla cada uno, y aprende a comprobar tú mismo la coherencia de la huella.
BotBrowser Team
Quieres la documentación estructurada de Documentación?
Este artículo forma parte de la biblioteca editorial. Para pasos de configuración, material de referencia y actualizaciones continuas, entra en la sección de docs.
BotBrowser puede aplicar un perfil seleccionado dentro de un contexto de navegador controlado, pero no decide cómo un sitio de terceros evalúa una sesión ni sustituye la validación de la configuración elegida.
TL;DR
- Las extensiones y los scripts inyectados modifican principalmente valores visibles desde JavaScript.
- Los perfiles aplicados en el navegador pueden coordinar valores entre solicitudes, renderizado y contextos de ejecución.
- Compare la misma señal en una página, un worker, la salida renderizada y la primera solicitud antes de concluir.
Contenido
- Qué capa controla una herramienta de protección
- Por qué la protección parcial se convierte en una señal propia
- Hasta dónde llegan las extensiones y los scripts inyectados
- Qué cambia cuando el perfil se aplica dentro del navegador
- Cómo comprobar tú mismo la coherencia
- Cómo elegir un enfoque y qué límites tiene
- Conclusión práctica
Qué capa controla una herramienta de protección
Las herramientas de protección de huellas se distinguen menos por lo que prometen que por el lugar donde se ejecutan. Un navegador tiene varias capas: el código de red que envía la primera solicitud, las canalizaciones de renderizado y audio que producen píxeles y muestras, la superficie de API de JavaScript que leen las páginas y los contextos de ejecución separados (marcos, workers dedicados, workers compartidos y service workers), cada uno de los cuales recibe su propia copia de esa superficie. Una herramienta solo puede hacer coherente lo que está en la capa que controla o por debajo de ella. BotBrowser puede aplicar un perfil seleccionado dentro de un contexto controlado antes de que se ejecuten los scripts de página; no puede cambiar el comportamiento de un sitio, de un estándar web ni de otro navegador.
Hoy se usan tres arquitecturas:
- Extensiones del navegador que ejecutan un content script en la página y sobrescriben propiedades de JavaScript cuando la página ya empezó a cargarse
- Scripts inyectados, a menudo distribuidos como plugins de frameworks de automatización como Puppeteer o Playwright, que se ejecutan antes que los scripts de la página en cada documento nuevo
- Cambios dentro del código compilado del propio navegador, donde un perfil cargado define los valores antes de que exista cualquier script de la página
No son tres versiones de la misma idea. Cada una tiene un alcance distinto, y ese alcance decide tres resultados prácticos: si los valores coinciden entre el marco principal, los iframes y los workers; si la salida de renderizado y las cabeceras de solicitud coinciden con los valores de JavaScript; y cuánto mantenimiento te genera cada nueva versión del navegador o cada técnica nueva de huella digital.
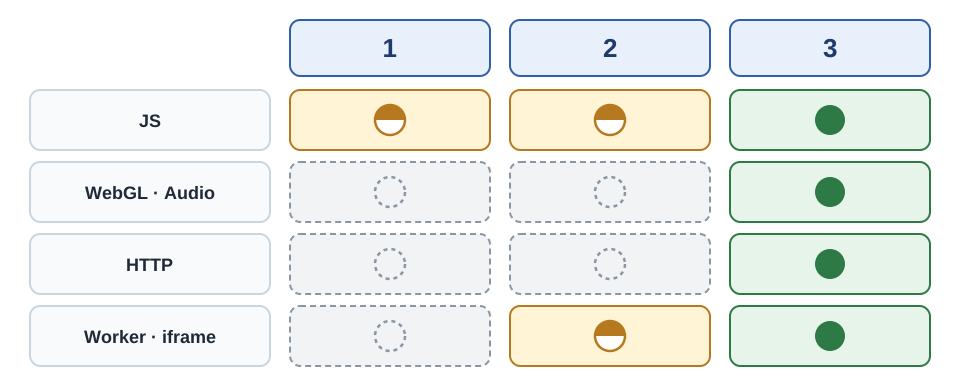
Las columnas 1 a 3 siguen la lista numerada anterior. Un círculo verde relleno significa que el valor procede del perfil, un círculo ámbar a medias significa que un script cambia el valor, y un anillo discontinuo significa que se conserva el valor real del dispositivo salvo que otra cosa lo cambie. En la última fila, el medio círculo de los scripts inyectados indica que los marcos quedan cubiertos y los workers varían. Un anillo discontinuo no significa que el enfoque sea inútil, y las secciones siguientes explican por qué importa cada fila.
Un caso concreto ayuda a verlo. Imagina que una página lee el valor de la plataforma en el marco principal, abre después un iframe y un worker dedicado y lee el mismo valor allí, mientras el servidor también registra la pista de plataforma de la primera solicitud. Ya existen cuatro lecturas de un mismo dato. Una herramienta que controla solo la capa de JavaScript puede lograr que algunas coincidan, pero solo conseguirá que las cuatro coincidan si cada uno de esos caminos recibe su sobrescritura. Una herramienta que define el valor una sola vez, desde un único perfil y antes de que existan esos caminos, evita tener que parchear cada uno por separado.
Por qué la protección parcial se convierte en una señal propia
Una protección incompleta puede dejar a un visitante más fácil de distinguir que si no tuviera ninguna. Esa misma lógica explica por qué un pipeline alojado es otro instrumento y no uno mejor: un desbloqueador frente a un navegador propio deja la cuestión de la protección parcial de tu lado de la línea. Cuando se cambian unos valores y otros no, el resultado contiene contradicciones. Un navegador que declara un sistema operativo en su cadena de plataforma mientras sus fuentes y su renderizado de texto corresponden a otro es más inusual que un navegador sin modificar, porque muy pocos dispositivos reales muestran esa combinación. Una prueba puede consultar Object.getOwnPropertyDescriptor(Navigator.prototype, "platform") y comparar por separado el resultado de las fuentes renderizadas.
Lo mismo ocurre con los rastros que deja la propia herramienta. Una propiedad sustituida por un getter definido en un script muestra un cuerpo de función distinto del getter integrado del navegador cuando se lee su texto fuente. Un método de prototipo envuelto puede mostrar la misma diferencia.
La guía del W3C sobre cómo mitigar la huella digital en las especificaciones web explica por qué una huella es difícil de borrar o restablecer, y por eso la coherencia importa más que el número de valores que cambies. Para un ingeniero de privacidad o de automatización, la pregunta práctica no es si una herramienta cambia un valor. Es si todos los lugares donde ese valor puede leerse coinciden después, incluidos los lugares que la herramienta quizá nunca vea.
Hasta dónde llegan las extensiones y los scripts inyectados
Ambos enfoques basados en scripts funcionan a través de la capa de JavaScript, de modo que sus puntos fuertes y sus límites tienen el mismo origen. Los puntos siguientes describen qué puede y qué no puede cambiar esa capa.
Extensiones del navegador. Una extensión usa la API WebExtensions, que permite ejecutar un content script en la página al inicio del documento. Una extensión típica de huellas sustituye las definiciones de propiedades como hardwareConcurrency y las dimensiones de pantalla, y envuelve los métodos que leen datos de Canvas y de audio para que sus resultados cambien.
Descriptores de propiedad. Sustituir una propiedad integrada por un getter definido en un script cambia su descriptor de propiedad. Al imprimir el texto fuente del getter aparece JavaScript corriente en lugar de [native code], y cualquier script que se ejecute en la página puede hacer esa comprobación.
Cadena de prototipos. Los métodos de prototipo envueltos también son funciones corrientes. Se pueden distinguir del código integrado del navegador con el mismo tipo de comparación del texto fuente, así que envolver oculta la función original solo tan bien como el envoltorio la imite.
Contextos nuevos. Una extensión puede no ejecutar sus sobrescrituras en todos los contextos de ejecución. Los iframes creados por la página, los workers dedicados, los workers compartidos y los service workers tienen cada uno su propio objeto global, que MDN documenta como ámbitos separados. Si una sobrescritura llega al marco principal pero no a un worker, la misma propiedad devuelve dos valores distintos en la misma sesión, y esa discrepancia es visible para la página.
Salida de renderizado. Una extensión puede envolver los métodos que leen píxeles de Canvas o muestras de audio, pero los píxeles y las muestras los producen las canalizaciones gráficas y de audio del navegador. Cualquier código que lea la salida real por un camino que el envoltorio no cubre ve los valores del dispositivo, y un envoltorio que solo añade ruido a los resultados de la API deja intacta la salida subyacente.
Capa de red. Los scripts de una extensión se ejecutan después de que se haya enviado la primera solicitud. Las cabeceras de Client Hints, como la pista de plataforma, se adjuntan a las solicitudes antes de que un content script pueda actuar, y los parámetros de TLS quedan fuera de lo que cualquier script de página puede cambiar.
Scripts inyectados. Los plugins para frameworks de automatización mejoraron lo que hacían las extensiones. El framework registra un script que se ejecuta en cada documento nuevo antes que los scripts de la página, lo que cierra el margen de tiempo y cubre los marcos que crea la página. Estos plugins también sobrescriben más valores y parchean toString() para que las funciones sustituidas se muestren como código integrado.
Lo que queda. Los límites que permanecen son estructurales. Los workers dependen de si el framework inyecta en sus ámbitos. Las capas de renderizado y de red quedan intactas. Cada valor es un parche independiente, así que mantenerlos coherentes entre sí, por ejemplo una GPU declarada frente a la salida real de rasterizado, depende del cuidado manual de quien escribe el script. Un toString() parcheado es además otra sobrescritura que se puede inspeccionar.
Los service workers añaden una complicación más. Persisten entre cargas de página y pueden sobrevivir a la página que los registró, de modo que una sobrescritura instalada para una navegación puede no estar presente cuando un service worker arranca más tarde. Un enfoque basado en scripts tiene que encontrar y parchear cada uno de esos ámbitos según aparecen, y un ámbito omitido se manifiesta como dos valores para una misma propiedad.
Mejores scripts reducen estos límites, pero no los eliminan, porque los scripts se ejecutan por encima de las capas en cuestión. Es una propiedad de la arquitectura, no una laguna que se cierre programando con más cuidado. Además, el mantenimiento crece con el número de valores que parcheas: cada nueva versión del navegador o técnica de huella puede exigir un parche nuevo, y cada parche es una función más que tiene que parecer integrada.
Qué cambia cuando el perfil se aplica dentro del navegador
Cuando los valores se definen en el código del propio navegador en lugar de parchearse sobre una página ya construida, no hay ninguna sobrescritura que encontrar. BotBrowser carga un perfil capturado de una sesión real de navegador y lo aplica antes de que se ejecuten los scripts de la página. Su documentación de navigator describe el resultado: los valores de navigator se mantienen coherentes entre JavaScript, las cabeceras HTTP y los contextos Worker.
Getters nativos. Leer una propiedad pasa por la ruta de código normal del navegador, de modo que ningún getter definido en un script se interpone ante el valor. Se espera que la comprobación de descriptores de la sección siguiente muestre código integrado.
Salida de renderizado. Para Canvas 2D, WebGL y audio, BotBrowser aplica ruido determinista en la canalización de renderizado y no mediante inyección de JavaScript. El artículo sobre Canvas muestra cómo ese ruido se mantiene estable por semilla.
Cabeceras de solicitud. La documentación describe los valores de Client Hints y las cabeceras de solicitud correspondientes como generados a partir del mismo perfil, de modo que se mantienen alineados con los valores de JavaScript y con los workers.
Herencia en los workers. Los workers dedicados, los workers compartidos y los service workers creados dentro de un contexto heredan la huella de ese contexto (consulta la documentación de huella por contexto), así que no existe un paso de inyección que pueda ejecutarse tarde u omitir un contexto.
La tabla resume en qué se diferencian los tres enfoques en las dimensiones que importan para la coherencia. Compara arquitecturas, no productos concretos.
| Dimensión | Extensión del navegador | Script inyectado | Perfil aplicado dentro del navegador |
|---|---|---|---|
| Valores de propiedades JavaScript | Sobrescritura por script | Sobrescritura por script con mejor momento de ejecución | Valor del perfil mediante el getter normal |
| Comprobación del descriptor | Getter de script visible | Getter de script visible, toString() parcheado | Se espera un getter integrado |
| Salida de Canvas, WebGL y audio | Solo métodos de lectura envueltos | Solo métodos de lectura envueltos | Ruido guiado por el perfil en la ruta de renderizado |
| Disponibilidad de fuentes | No controlada | No controlada | Lista de fuentes del perfil |
| Cabeceras de solicitud | Se envían antes de que se ejecute el content script | No las cambian los scripts de la página | Valores coincidentes con el perfil |
| Client Hints | No alcanzadas | No alcanzadas | Coherentes con el perfil |
| iframes y workers | Pueden omitirse | Marcos cubiertos, workers variables | Mismos valores del perfil |
| Coherencia entre señales | Parches independientes | Parches independientes | Un perfil define todos los valores |
Un perfil contiene las señales del dispositivo capturadas de una sesión real de navegador: valores de navigator, dimensiones de pantalla, información de la GPU, fuentes y características de renderizado y audio. Al cargarlo se configuran todas juntas, y así se mantienen coherentes entre sí. El comando de arranque es corto:
chromium-browser \
  --bot-profile="path/to/profile.enc" \
  --bot-noise-seed=42
Semilla de ruido determinista. Para pruebas de regresión y experimentos controlados, la semilla de ruido hace que la salida sea repetible. La documentación indica que el mismo perfil con la misma semilla produce la misma salida de Canvas, WebGL y audio entre sesiones, y que cambiar la semilla produce un resultado distinto pero igualmente estable. La opción --bot-noise-seed figura como función ENT Tier2, así que confirma que tu plan la incluye antes de depender de ella en el comando de lanzamiento anterior.
Huellas por contexto. La huella por contexto, documentada como función ENT Tier3, permite que cada contexto del navegador lleve su propio perfil y su propia semilla de ruido dentro de una misma instancia. El benchmark propio de BotBrowser indica menor uso de memoria y menos procesos del sistema operativo que con instancias de navegador separadas a gran escala. Son mediciones de BotBrowser en su propio hardware, así que mide tu propia carga antes de planificar la capacidad.
Salida multiplataforma. La documentación de Canvas indica que un perfil de Windows ejecutado en un host Linux produce la misma salida de Canvas que en hardware Windows. El artículo sobre perfiles multiplataforma explica qué comprobar cuando el sistema operativo del host y el del perfil difieren.
Rendimiento. En la propia ejecución de Speedometer 3.0 en modo headless de BotBrowser, BotBrowser obtuvo 42.7 y Chrome estándar obtuvo 42.8. La documentación del benchmark lo trata como una diferencia dentro de la variación entre ejecuciones. No hay un script por página que inyectar, así que no existe un coste de inyección por página, aunque los resultados en tu hardware pueden diferir.
Cómo comprobar tú mismo la coherencia
La verificación sirve para cualquier enfoque y solo comprueba si los valores que expone un navegador coinciden entre sí. Un resultado favorable es una prueba de coherencia interna. No muestra cómo clasificará una sesión ningún sitio de terceros.
Comprobación 1, descriptores de propiedad y workers. Abre la consola de desarrollador en una página del navegador que estés probando y ejecuta lo siguiente. La primera línea lee el getter de una propiedad e imprime su texto fuente. Las demás líneas inician un worker y comparan su valor con el del marco principal.
const d = Object.getOwnPropertyDescriptor(Navigator.prototype, 'hardwareConcurrency');
console.log(Function.prototype.toString.call(d.get));
const w = new Worker(URL.createObjectURL(new Blob(['postMessage(navigator.hardwareConcurrency)'])));
w.onmessage = e => console.log('worker:', e.data, 'main:', navigator.hardwareConcurrency);
Un getter integrado imprime un cuerpo de función que contiene [native code]. Un getter definido por un script imprime código fuente JavaScript. El valor del worker y el del marco principal deben coincidir. Si difieren, una sobrescritura ha llegado a un contexto pero no al otro.
Comprobación 2, otros contextos. Repite la comparación con un iframe del mismo origen y, si tu flujo de trabajo usa uno, con un service worker. Los valores coincidentes son prueba de coherencia. Una discrepancia señala una capa o un contexto que la herramienta no alcanza.
Comprobación 3, cabeceras frente a scripts. Compara los valores de plataforma y marca que informan los scripts con las cabeceras User-Agent y Client Hints que recibe un servidor. Basta una página que devuelva la solicitud recibida y que controles tú. Las dos fuentes deben describir el mismo dispositivo.
Comprobación 4, estabilidad del renderizado. Recarga la página y reinicia el navegador con el mismo perfil y la misma semilla, y compara después la salida de Canvas. Cambia la semilla y confirma que la salida cambia de forma estable. Una salida que cambia en cada lectura, sin que intervenga una semilla, es más inusual que una que se repite, porque los dispositivos reales devuelven el mismo resultado para el mismo dibujo.
Las páginas públicas de inspección pueden ofrecer una segunda opinión, y el artículo sobre verificación explica cómo interpretarlas. Trata sus avisos como indicios de incoherencia interna, no como puntuaciones que use algún sitio.
Cuando una comprobación falla, el fallo señala una capa. Un getter definido por un script en la comprobación 1 significa que el valor se sobrescribe por encima del código propio del navegador. Un worker que no coincide con el marco principal significa que la sobrescritura no llegó a ese ámbito. Una cabecera que no coincide con un valor de script significa que la solicitud se construyó antes de que se ejecutara el script. Un resultado de renderizado que cambia en cada lectura significa que el ruido se aplica por llamada en lugar de por semilla. Cada uno de estos hallazgos te dice qué corregir o qué arquitectura reconsiderar, lo cual es más útil que un simple aprobado o suspenso. Para ver cómo encajan las cabeceras y la capa de red en la coherencia, consulta Coherencia de red del navegador para proteger la privacidad. La guía comparativa complementaria ejecuta esas mismas cuatro comprobaciones en una compilación con protección en el motor y en otra con protección en la capa de API, y registra la salida una junto a otra: Protección en el motor frente a la capa de API.
Anota la configuración junto a cada resultado: la versión de BotBrowser, el archivo de perfil, la semilla, el sistema operativo del host y si la ejecución fue headless o con ventana. Sin ese registro, una diferencia entre dos ejecuciones no puede atribuirse a una causa.
Cómo elegir un enfoque y qué límites tiene
Elige según el fallo que no puedes aceptar. Una extensión puede ser razonable para una protección básica frente a rastreadores simples, siempre que aceptes que los contextos nuevos y la salida de renderizado pueden conservar valores reales. Los scripts inyectados sirven para pruebas en las que controlas el framework de automatización y solo necesitas cambiar unos pocos valores. Un perfil aplicado dentro del navegador encaja cuando el requisito es la coincidencia entre contextos y capas. Las diferencias entre un núcleo orientado a la privacidad y un navegador anti-detección se explican en Navegador de privacidad vs anti-detección: diferencias.
Elijas el enfoque que elijas, decide de antemano qué señales importan en tu escenario y pruébalas. Una revisión de privacidad de un solo navegador quizá solo necesite coincidencia de descriptores y de workers. Un conjunto de pruebas que ejecuta muchas sesiones necesita además guardar la semilla y el perfil de cada ejecución, para poder reproducir una diferencia más adelante. Un equipo que compara sistemas operativos de host necesita también las comprobaciones multiplataforma. Para controlar un navegador con scripts ligeros, véase Automatización ligera del navegador con Chrome DevTools Protocol.
¿Sigo necesitando scripts inyectados si uso BotBrowser? Un perfil ya cubre los valores que esos scripts parchean. Superponer sobrescrituras de script puede reintroducir getters definidos por scripts y discrepancias, así que empieza solo con el perfil y añade únicamente lo que una comprobación documentada demuestre que aún necesitas.
¿Qué pasa con las extensiones que aleatorizan la salida de Canvas? El ruido aleatorio que cambia en cada lectura es en sí mismo inusual, porque un dispositivo real devuelve la misma salida para el mismo dibujo. El ruido con semilla se mantiene estable por semilla, que es la propiedad que lo hace útil para pruebas repetibles.
¿Es más difícil de configurar que añadir un plugin? Normalmente es más corto. Apuntas tu framework de automatización al binario de BotBrowser y eliges un perfil. La guía de Playwright muestra la conexión paso a paso.
BotBrowser puede mantener los valores de navigator coherentes entre JavaScript, las cabeceras HTTP y los contextos Worker al aplicar un perfil cargado dentro del navegador, lo que te permite comprobar tú mismo la coincidencia entre contextos en lugar de depender de sobrescrituras inyectadas. BotBrowser no puede garantizar cómo clasifica una sesión ningún sitio ni detector de terceros, y no sustituye la calidad del proxy, el realismo del comportamiento ni tu propia verificación de la configuración final.
Conclusión práctica
Elija el punto de control según las superficies que la carga autorizada debe mantener alineadas. Registre la misma señal por separado en el marco principal, un worker, la salida renderizada y la primera solicitud; una lectura de JavaScript no demuestra coherencia entre esas capas.
Fuentes públicas
Artículos Relacionados
Navegador de privacidad vs anti-detección: diferencias
ComparaciónProtección del motor frente a la API: una prueba reproducible
Primeros pasosScripts de inicio de Playwright y orden de huellas
RedCoherencia de red del navegador para proteger la privacidad
Huella digitalWebGL fingerprinting: webgl_debug_renderer_info y tu GPU
PlataformaAislamiento de content scripts en extensiones del navegador
Ejecuta la misma comprobación en BotBrowser
Carga un perfil, mantén dentro del navegador las señales que acabas de leer y confirma el resultado en tu propia máquina antes del despliegue.