Scraping de Shopify: ¿Storefront API, Ajax o navegador?
Compara Storefront GraphQL, Ajax JSON de temas alojados y páginas renderizadas por acceso, variantes, contexto monetario y las pruebas que aporta cada superficie.
BotBrowser Team
Quieres la documentación estructurada de Despliegue?
Este artículo forma parte de la biblioteca editorial. Para pasos de configuración, material de referencia y actualizaciones continuas, entra en la sección de docs.
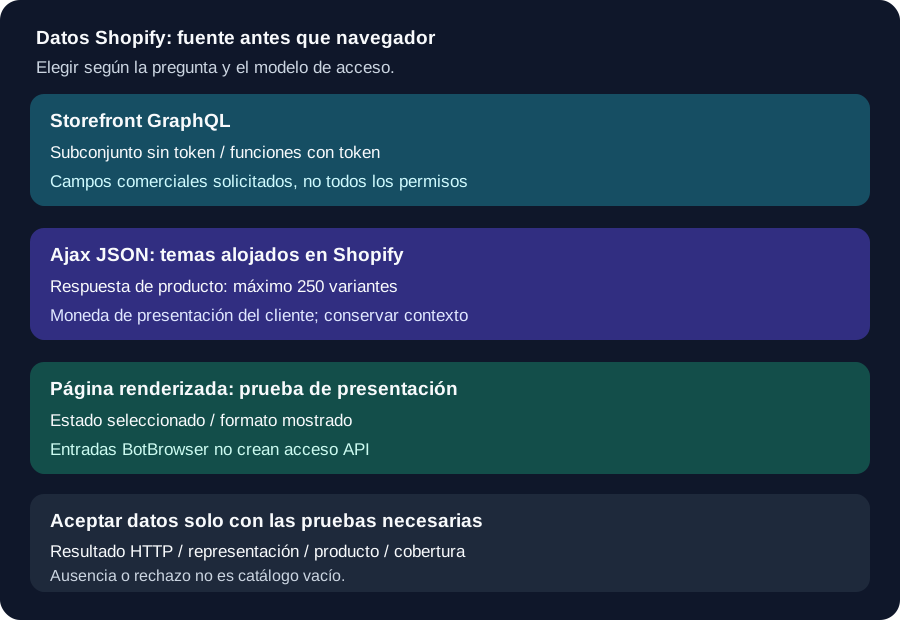
El scraping de Shopify comienza por elegir la superficie capaz de responder la pregunta sobre datos de productos. Storefront GraphQL, la API Ajax para temas alojados en Shopify y una página renderizada tienen contratos distintos. Storefront permite acceso sin token para un subconjunto documentado; Ajax no exige token, pero no es la API para escaparates personalizados. Un navegador aporta pruebas de presentación cuando esa es la pregunta autorizada. BotBrowser proporciona configuración del navegador basada en perfiles; no suministra datos de productos de Shopify, no crea credenciales API y no concede acceso a una interfaz administrativa. Elige la superficie documentada y su alcance de acceso antes que la herramienta de automatización.
Resumen
- Storefront GraphQL admite acceso con y sin token. Los campos compatibles y el modelo de acceso importan más que una etiqueta API genérica.
- Ajax está documentada para temas alojados en Shopify. No es una interfaz general para todo escaparate construido con Shopify.
- El JSON de producto tiene un límite documentado de variantes y sus importes usan la moneda de presentación del cliente. Conserva esas condiciones con la observación.
- Una solicitud resuelta no demuestra éxito HTTP, datos de producto válidos ni resultados completos.
- Usa el renderizado para una pregunta de presentación autorizada; la configuración del navegador no establece permisos API ni el significado de un precio.
Contenido
- Identificar la superficie de Shopify
- Separar los modelos de acceso
- Conservar el contexto de producto y moneda
- Comprobar la respuesta antes de aceptar datos
- Usar el renderizado como prueba de presentación
- Elegir la fuente documentada suficiente
- Conclusión práctica
Identificar la superficie de Shopify
La referencia de Storefront API describe acceso GraphQL a funciones comerciales como productos, colecciones y carritos. Una solicitud nombra los campos necesarios para una aplicación en lugar de analizar el diseño de un tema. Es útil cuando la pregunta corresponde a datos cubiertos por el esquema documentado y el modelo de acceso elegido. No significa que todos los campos estén disponibles sin credenciales ni que una integración pueda usar los resultados para cualquier fin. Operación, alcance compatible y uso autorizado son partes distintas de la selección de fuente.
La descripción de Ajax API presenta una interfaz ligera para temas alojados en Shopify. Devuelve JSON sin token de acceso ni identificador de cliente, pero excluye expresamente los escaparates personalizados. Un sitio con una interfaz personalizada sobre comercio de Shopify no hereda por ello todo el comportamiento Ajax de los temas alojados. Confirma la arquitectura mediante la integración aprobada o su responsable antes de elegir esa interfaz. Que una página mencione una plataforma conocida no demuestra que una ruta documentada concreta sea aplicable.
| Superficie | Pregunta adecuada | Límite que conservar |
|---|---|---|
| Storefront GraphQL | ¿Qué campos comerciales solicitados permite esta operación compatible? | El alcance sin token difiere de las funciones con token |
| Ajax de tema alojado | ¿Qué devuelve una operación JSON documentada en este contexto del cliente? | Solo temas alojados en Shopify; límites por operación |
| Página renderizada | ¿Qué muestra la interfaz autorizada en el estado observado? | El estado visible no es un esquema API ni prueba de catálogo completo |
Son reglas de selección de fuentes, no clasificaciones de velocidad medidas. Los nombres GraphQL, JSON y navegador no determinan una comparación fija de costes. Pedir datos API concretos puede reducir trabajo de página innecesario, mientras una pregunta sobre formato visible necesita pruebas de presentación. La arquitectura de monitorización de precios separa observación y publicación; la superficie Shopify pertenece al contrato de observación. Registra cuál respondió la pregunta para que cambiar de JSON a texto renderizado no parezca una actualización ordinaria de precio.
La página renderizada también necesita un alcance definido. Puede mostrar una opción de producto, un importe formateado o un mensaje localizado de disponibilidad en cierto estado. No establece que se devolvieran todas las variantes o productos solo porque la interfaz cargó. Antes de construir un recolector con navegador, define la pregunta de campo mediante las pruebas necesarias. Si una operación compatible ya las aporta, renderizar otra representación puede introducir discrepancias sin resolver un dato ausente. Si la pregunta es visual, un valor API tampoco demuestra el resultado mostrado.
Separar los modelos de acceso
La documentación actual de Storefront API admite expresamente acceso sin token y autenticación con token. La lista sin token incluye productos y colecciones, planes de venta, búsqueda, páginas y otros contenidos, y operaciones de carrito. El límite de complejidad documentado para ese acceso es 1,000. Describe un modo concreto, no autoriza recolección arbitraria ni debe convertirse en instrucciones para dividir tareas hasta encajarlas. Confirma la operación y sus campos actuales frente al alcance compatible de la integración.
La misma referencia enumera funciones que requieren token, como etiquetas de producto, metaobjetos o metacampos, menús y clientes. Los tokens públicos y privados tienen reglas distintas de exposición: el público está destinado al cliente; el privado debe permanecer en el servidor. No copies una credencial de servidor a un script del navegador porque una solicitud GraphQL parezca fácil de reproducir. Visibilidad pública, autenticación correcta y uso aprobado son propiedades diferentes; ninguna se deduce de las otras dos.
La descripción de autenticación API distingue acceso Storefront, identidad de aplicación de Admin API y autenticación del cliente en Customer Account. Una observación de producto no debe intercambiarlas. Una respuesta Storefront no prueba acceso administrativo, y una sesión de cliente no sustituye los permisos exigidos a una aplicación. Registra la familia API y el modo admitido sin guardar credenciales reutilizables en la observación. Mantén secretos fuera de muestras, capturas e informes de incidentes.
La descripción de Ajax añade otra diferencia: sin autenticación no significa ilimitado. Indica que no hay límites rígidos de frecuencia, pero siguen aplicándose medidas contra abusos. Eso no respalda un volumen prometido ni una receta para evitar restricciones. Ajax incluye operaciones de carrito, por lo que tampoco toda la API es de solo lectura. Para leer productos, elige la operación de lectura documentada y evita modificar el carrito del cliente. Un rechazo debe conservarse como resultado de acceso, no motivar cambios de cuenta o ruta.
Conservar el contexto de producto y moneda
La referencia Ajax Product documenta recuperar productos mediante una URL adaptada al idioma y un identificador de producto. Ese identificador corresponde al producto solicitado en ese contexto, no es universal entre tiendas o superficies. Conserva tienda, referencia y variante seleccionada cuando corresponda. Si comparas página renderizada y API, define cómo se emparejaron producto y variante. Un título común no basta para demostrar que ambas observaciones describen la misma opción comprable.
La referencia limita la matriz de variantes a un máximo de 250. Por tanto, una respuesta de producto correcta no demuestra cobertura exhaustiva de las variantes de un producto arbitrariamente grande. Registra el límite de la fuente junto con la cobertura que exige la aplicación. Si necesitas un inventario completo que este resultado no establece, devuelve un resultado incompleto o elige otra fuente aprobada con el contrato necesario. No declares indisponible una variante no observada porque no apareció en una respuesta limitada.
La misma documentación de Product indica que los importes se devuelven en la moneda de presentación del cliente. Conserva importe y contexto monetario establecido juntos, sin suponer que la moneda predeterminada de la tienda o el idioma del navegador determina ambos. Una etiqueta de país, un símbolo monetario y una región configurada son pruebas distintas. Si la fuente no establece la moneda requerida, conserva la incertidumbre en vez de asignar la región preferida del navegador como hecho comercial.
La comparación de fuentes Amazon y navegador separa entradas de presentación y condiciones de oferta. También se aplica cuando API y página se observan en la misma sesión. Conserva sus tipos de fuente y tiempos por separado, con la selección relevante y el contexto del cliente. Ante un importe visible distinto del JSON, establece primero si ambos corresponden a la misma variante y moneda. El éxito del renderizado no decide qué observación responde al campo solicitado.
Separa también cobertura y actualidad. Una observación reciente puede omitir una variante necesaria; una muestra guardada completa puede no servir para un precio actual. Conserva resultado, tiempo de fuente cuando exista y tiempo de observación del recolector con sus significados reales. No atribuyas a cada producto la hora de finalización de toda la ejecución. Son distinciones de la aplicación, no propiedades adicionales prometidas por Shopify Product. Permiten evaluar el registro sin fingir pruebas ausentes.
Comprobar la respuesta antes de aceptar datos
La referencia Fetch API de MDN indica que la promesa se resuelve al llegar las cabeceras, incluso si la respuesta HTTP es un error. Una solicitud completada es solo una observación de transporte. Comprueba el resultado HTTP antes de interpretar datos de producto y separa rechazo de resultado vacío. Ni una navegación terminada ni una promesa resuelta demuestran que se recibió la representación comercial esperada.
| Comprobación | Prueba necesaria | Resultado si falta |
|---|---|---|
| Resultado HTTP | Estado real y fuente final | Conservar fallo o rechazo, no un catálogo vacío |
| Representación | Cuerpo conforme al contrato API o de página | Clasificar contenido inesperado antes de extraer campos |
| Significado del producto | Contexto requerido de producto, variante y moneda | Excluir registros incompletos o no comparables de cambios de precio |
| Cobertura | Alcance requerido compatible con límites documentados | No publicar cobertura parcial como resultado exhaustivo |
La representación depende de la superficie. El JSON de una operación Ajax documentada y el HTML de un escaparate renderizado no son entradas intercambiables. Un estado HTTP satisfactorio puede incumplir el contrato de campos de la aplicación. Conserva un ejemplo mínimo permitido del contenido inesperado para explicar un cambio de analizador. No guardes una sesión autenticada completa ni información ajena del cliente solo para demostrar la ausencia de un campo.
Fetch también sigue reglas de solicitudes del navegador, incluido CORS, como explica MDN. No atribuyas automáticamente un fallo del cliente a falta de datos o credenciales incorrectas. Registra fallo y contexto de llamada antes de elegir explicación. Cambiar configuración no otorga permisos del servidor; otro contexto de ejecución tampoco demuestra autorización de la integración. Diagnostica la ruta compatible de la aplicación en lugar de tratar todo resultado fallido como obstáculo de extracción.
En una muestra propia, prueba decisiones con entradas distintas: error HTTP, formato inesperado, variante sin correspondencia y resultado limitado por la fuente. Los resultados previstos proceden de la tabla, no de una afirmación sobre una tienda real. Un fallo sigue siendo fallo; un formato incorrecto no es un precio ausente; una opción no emparejada no es comparable; la cobertura incompleta sigue incompleta. Conserva el registro aceptado anterior separado de la actualización fallida para evitar falsos eventos de precio o existencias.
Usar el renderizado como prueba de presentación
El navegador sirve cuando la pregunta aprobada trata sobre lo que muestra la interfaz: opciones seleccionadas, texto localizado, formato o resultado de una interacción permitida. La referencia Storefront documenta una API de datos, no el comportamiento de todos los frontales comerciales. Recuperar un objeto de producto no demuestra qué opción seleccionó el tema ni cómo formateó un importe. A su vez, el texto visible observa un estado concreto y no el objeto API completo.
La documentación inicial de BotBrowser cubre configuración con perfiles, conexiones de automatización, contextos con proxy, verificación y limpieza. Permite que un entorno autorizado declare e inspeccione sus entradas del navegador. No autentica aplicaciones Admin API, no genera credenciales Shopify ni aporta catálogos. Separa configuración prevista de pruebas de carga del perfil y del estado esperado de página. Un archivo de configuración expresa intención; la observación debe establecer el resultado exigido al entorno.
En una muestra de presentación permitida, vincula selección de producto, estado de página y configuración relevante al valor capturado. Compara texto o formato solo frente a una pregunta que la muestra pueda responder. Una captura demuestra lo visible en ella, no las existencias globales ni el precio para cada cliente. La prueba mínima debe explicar el campo sin revelar estado de cuenta reutilizable. Si no puedes atribuir el campo a la opción pretendida, detente antes de convertirlo en una comparación aceptada.
La referencia Ajax Product justifica conservar la semántica: el contexto monetario pertenece a la respuesta orientada al cliente. Las preferencias del navegador pueden influir en la presentación, pero no lo establecen por sí solas. Si cambias deliberadamente entradas de presentación, especifica cuál cambió y conserva el contexto comercial observado por separado. No llames movimiento de precio a otra moneda u opción. La distinción sigue siendo necesaria aunque todas las páginas carguen sin errores.
Estas reglas no implican recolección en una tienda Shopify real ni experimento de acceso. Las API documentadas establecen su alcance publicado; una observación autorizada solo establecería su propio resultado y contexto. Renderizar localmente una muestra guardada puede verificar diseño y manejo del analizador, dejando sin probar disponibilidad, acceso y corrección de productos reales. Separa esas aceptaciones para que el éxito local no se convierta en promesa sobre escaparates externos.
Elegir la fuente documentada suficiente
Parte de una pregunta concreta y un contrato de fuente aprobado. Para campos comerciales, evalúa la operación Storefront pertinente y su modelo de acceso. Para JSON de producto de un tema alojado, evalúa Ajax Product y sus límites. Para presentación visible, usa una observación autorizada del estado relevante. Es una elección de pruebas, no una regla para escalar de API a navegador cuando faltan datos.
Antes de implementar el recolector, explica por qué la fuente satisface condiciones de producto, variante, moneda y cobertura. Si no puede, identifica las pruebas ausentes en vez de rellenarlas desde otra superficie sin regla de correspondencia. Cambiar de fuente requiere revisar el esquema: campos parecidos pueden tener contextos distintos. El sistema compartido de precios podrá aceptar una observación comparable o conservar una limitación explícita, sin ocultar cambios de fuente tras un importe aparentemente estable.
La política de acceso es independiente de la legibilidad técnica. RFC 9309 dice expresamente que robots no es autorización de acceso. Una página legible, una función sin token o un permiso de rastreo no establece todo el uso permitido para otra aplicación. Confirma integración y alcance reales. Cuando no haya acceso o datos necesarios, devuelve la limitación en vez de cambiar identidad del cliente, cuenta o ruta para continuar.
La decisión debe nombrar una superficie compatible, sus pruebas de campo y las condiciones para aceptar la observación. También debe identificar lo desconocido: variantes omitidas, moneda sin resolver, contexto de cliente sin verificar o rechazo. Es útil incluso aunque no se publique un valor nuevo. Evita exigir a un renderizador, analizador o ajuste del navegador que resuelva autorización o cobertura fuera de su contrato.
Preguntas frecuentes
¿Storefront API siempre necesita token?
No. La documentación actual distingue un subconjunto sin token de funciones con token. Comprueba operación y campos, sin suponer acceso ilimitado ni una exigencia universal de token.
¿Ajax está disponible para cualquier frontal Shopify personalizado?
No. Shopify la documenta para temas alojados y excluye escaparates personalizados. Confirma la arquitectura antes de depender de esa interfaz.
¿Una respuesta correcta demuestra que se recogieron todas las variantes?
No. Product documenta un límite de variantes. La cobertura depende del alcance de la fuente y de lo que necesita la aplicación, no solo del éxito HTTP.
¿El idioma del navegador establece la moneda de un importe?
No. La moneda requiere pruebas del contexto de la fuente. Las preferencias describen configuración y no sustituyen significado comercial.
Fuentes
- Shopify: Storefront API
- Shopify: Ajax API
- Shopify: referencia Ajax Product
- Shopify: autenticación API
- MDN: Fetch API
- BotBrowser: primeros pasos
- RFC 9309: Robots Exclusion Protocol
Conclusión práctica
Elige Storefront GraphQL para preguntas de datos comerciales compatibles, Ajax de temas alojados para operaciones JSON documentadas y navegador para presentación autorizada. Conserva modelo de acceso, producto y variante, significado monetario y límites de cobertura. BotBrowser aporta entradas del navegador; la fuente elegida debe aportar hechos del producto y contrato de acceso aplicable. Acepta una observación comparable o devuelve las pruebas ausentes antes de publicar cambios de precio o disponibilidad.
Este artículo forma parte de la guía: Despliegue y versión del navegador: mapa operativo
Artículos Relacionados
Precios de competidores: diseño de la canalización
DespliegueScraping de Google Maps: ¿Places API o listas visibles?
DespliegueScraping de Amazon: datos y límites del navegador
DespliegueScraping de Indeed: campos, páginas y duplicados
DespliegueZillow scraping: ID, precios e historial de anuncios
DespliegueBrowserless frente a navegadores autoalojados
Ejecuta la misma comprobación en BotBrowser
Carga un perfil, mantén dentro del navegador las señales que acabas de leer y confirma el resultado en tu propia máquina antes del despliegue.