Conceptos básicos de compatibilidad de HTTP/3 y QUIC en el navegador
Aprende cómo HTTP/3 usa QUIC, cómo negocia el navegador y cómo revisar la compatibilidad sin suponer que una ruta de red es universal.
Quieres la documentación estructurada de Red?
Este artículo forma parte de la biblioteca editorial. Para pasos de configuración, material de referencia y actualizaciones continuas, entra en la sección de docs.
HTTP/3 es la versión de HTTP que funciona sobre QUIC. QUIC proporciona un transporte cifrado y multiplexado sobre UDP, mientras que HTTP/3 define cómo las solicitudes y respuestas usan ese transporte. Un navegador y un origen compatibles pueden usar HTTP/3, pero el navegador sigue eligiendo un protocolo que funcione para el destino y la red actual. Si QUIC no está disponible, el navegador puede continuar con HTTP/2 sobre otro transporte cuando la política lo permita. HTTP/3 amplía las rutas posibles, pero no promete que cada solicitud use el mismo protocolo.
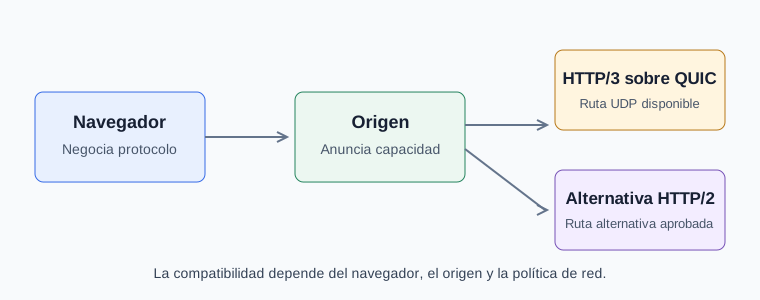
HTTP/3 y QUIC cumplen funciones distintas
RFC 9114 especifica HTTP/3 y asigna a QUIC conceptos de HTTP como métodos, cabeceras, flujos y códigos de estado. RFC 9000 define las conexiones, los flujos, la recuperación ante pérdidas y la seguridad de QUIC. Separar estas funciones aclara las revisiones de compatibilidad: un navegador puede implementar HTTP/3 correctamente aunque una ruta, un cortafuegos o el destino impidan usar QUIC.
QUIC usa UDP, pero no equivale a enviar paquetes UDP arbitrarios de una aplicación. El navegador y el servidor realizan un protocolo de enlace, negocian versiones y parámetros de transporte, y protegen los datos de aplicación mediante cifrado. Una página no puede sustituir esa negociación con JavaScript. Además, una navegación HTTPS correcta no revela qué versión de HTTP transportó cada subsolicitud.
La distinción también ayuda a interpretar los registros operativos. HTTP/3 nombra el protocolo de solicitud; QUIC nombra el transporte que lleva sus flujos. Una conexión puede llevar muchos flujos independientes, por lo que la pérdida que afecta a uno no necesariamente aparece como una conexión fallida para la página. La semántica HTTP sigue siendo conocida: la aplicación recibe respuestas, estados, cabeceras y cuerpos. Lo que cambia es el comportamiento del transporte subyacente.
QUIC incluye negociación de versiones e identificadores de conexión. Estos identificadores ayudan a que una conexión sobreviva a algunos cambios de ruta, pero no permiten que un sitio controle el recorrido ni garantizan un servicio ininterrumpido. Un cambio de asociación NAT, un tiempo de espera del cortafuegos o una política del proveedor aún pueden interrumpirla. El identificador es estado del protocolo, no una identidad estable de la persona o la red.
El cifrado protege los paquetes QUIC y los datos HTTP/3, sujeto a las comprobaciones normales de certificados TLS y confianza en el extremo. HTTP/3 no elimina la necesidad de validar certificados, proteger credenciales ni revisar dónde termina TLS en un proxy. Tampoco oculta a todos los observadores de red que el cliente se conecta a un destino. El cifrado del protocolo y la política de privacidad responden preguntas distintas.
El modelo de flujos de HTTP/3 puede mejorar el comportamiento de una aplicación ante pérdidas, pero no se debe suponer una mejora fija de latencia. También influyen la congestión, la planificación del servidor, el tamaño de las solicitudes, la caché y la ruta entre navegador y origen. Una revisión debe medir el recorrido que importa al cliente, sin prometer un porcentaje de mejora solo por el nombre del protocolo.
Cómo negocia y cambia de protocolo el navegador
El navegador conoce los protocolos disponibles para un origen mediante su implementación de red y señales como un anuncio HTTP Alt-Svc. Puede probar HTTP/3 en una conexión posterior, reutilizar una conexión existente o continuar con HTTP/2. Los tiempos, la duración de la caché, la estrategia de intentos simultáneos y el orden de preferencia dependen de la implementación. La guía de HTTP/3 de MDN ofrece contexto, pero no promete un comportamiento idéntico entre versiones.
La alternativa es una regla de disponibilidad. Si no se selecciona HTTP/3, la página debe conservar la tarea: mostrar la respuesta, mantener los datos del formulario y ofrecer un reintento limitado cuando falle una solicitud necesaria. No abras otra solicitud sin control solo porque el código de la aplicación no ve los intentos internos del navegador. Si un servicio requiere HTTP/3, expresa esa condición en el contrato de despliegue y define una recuperación comprensible.
La primera solicitud y las posteriores pueden seguir decisiones distintas. Si aún no hay una indicación almacenada de que el origen admite HTTP/3, el navegador puede usar HTTP/2 en la primera visita y conocer después una preferencia mediante la respuesta Alt-Svc. La caché puede vencer, se puede sustituir el perfil o puede cambiar la red entre visitas. También puede reutilizarse una conexión activa después de un cambio de entorno. Por eso una sola carga no constituye una prueba completa de compatibilidad.
La selección se aplica a un origen y una conexión concretos. La página puede cargar el documento por HTTP/2 y usar HTTP/3 para una imagen, fuente, API o solicitud de analítica alojada en otro origen. Una redirección puede cambiar el origen y su política. Los trabajadores de servicio y los grupos de conexiones añaden estado de ciclo de vida. Prueba las solicitudes importantes para la aplicación y no describas toda la página con una sola etiqueta de protocolo.
Al fallar una solicitud, distingue el fallo de transporte de una respuesta HTTP. Un tiempo de espera antes de recibir respuesta, una conexión rechazada y una respuesta HTTP 503 son entradas distintas para la aplicación. La página puede ofrecer la misma recuperación accesible cuando corresponda, pero el operador debería guardar una categoría breve que identifique al responsable. No expongas detalles de paquetes, direcciones sin procesar ni credenciales en un error visible para el usuario para demostrar que hubo una alternativa.
La alternativa aceptable forma parte del diseño del producto. Un documento o formulario puede continuar por HTTP/2 sin cambiar su significado. Una función en tiempo real quizá necesite una ruta compatible con UDP; si no se establece, debe explicar que la función no está disponible. Se puede omitir una mejora opcional mientras la tarea principal sigue funcionando. Define estos casos antes del despliegue para que un tiempo de espera no provoque una conexión directa no aprobada.
Una actualización del navegador puede cambiar el orden de los intentos, la duración de un anuncio de protocolo o las condiciones de reutilización de conexiones. Por eso el contrato de la aplicación debe describir resultados y recuperación, no temporizadores internos. Para comparar versiones, registra la versión principal del navegador y el paquete de perfil y ejecuta el mismo recorrido con ambos.
Los intermediarios de red cambian el resultado
Los cortafuegos, gateways empresariales, el comportamiento de NAT, los proxies y la política del destino pueden afectar la disponibilidad de UDP. Una red puede permitir HTTPS normal mientras bloquea o limita QUIC. Un proxy puede admitir un túnel HTTPS sin admitir la operación UDP necesaria para HTTP/3. El destino también puede preferir HTTP/2 o desactivar HTTP/3 temporalmente. Son condiciones de compatibilidad distintas, no pruebas de que el navegador sea incoherente.
Prueba en puntos de control que controles. Registra la versión del navegador, el perfil, el entorno del host, la política de ruta, la capacidad del destino y el resultado visible. Cubre un éxito HTTP/3, una alternativa HTTP/2, un bloqueo UDP y un destino que no anuncia HTTP/3. Guarda capturas de paquetes, credenciales e historial de destinos en sistemas controlados; una guía pública no necesita esos datos.
Separa los dos tramos de una conexión. El navegador puede conectarse al proxy mediante un transporte y el proxy llegar al origen mediante otro. Un gateway corporativo puede terminar TLS, reenviar un túnel HTTPS o aplicar una política que desactive UDP. Un balanceador puede anunciar HTTP/3 para un nombre de host mientras otro nombre cercano solo ofrece HTTP/2. Registra el destino y la política usados en la prueba para no atribuir una alternativa al nivel equivocado.
La disponibilidad de UDP no se reduce a que un puerto esté abierto. Las asociaciones NAT pueden vencer durante un periodo inactivo; los cortafuegos pueden imponer tiempos de espera y una red puede aceptar datagramas pequeños mientras descarta los grandes. La validación de ruta y el descubrimiento del tamaño de paquete de QUIC responden a estas condiciones, pero el navegador no puede reparar todos los intermediarios. Una aplicación con conexiones de larga duración necesita un estado de reconexión y no debe tratar una reconexión como una sesión nueva sin comprobar sus propias reglas de estado.
Los proxies necesitan un contrato explícito. Un proxy HTTP puede llevar solicitudes normales y un túnel HTTPS CONNECT sin transportar paquetes QUIC. Un servicio SOCKS5 puede ofrecer retransmisión UDP, pero esa capacidad y su política son distintas del soporte HTTP/3. Un proxy compatible con QUIC también puede tener límites de cuenta, región, concurrencia o endpoint. No deduzcas la capacidad por el nombre del esquema o del producto: confirma las operaciones disponibles para la cuenta y el endpoint reales.
Las comprobaciones TLS y de certificados siguen siendo visibles en el extremo que termina TLS. Si un gateway administrado inspecciona el tráfico, su configuración de confianza y política de certificados forman parte del límite del despliegue. Una advertencia del navegador no justifica desactivar la validación. Clasifica el fallo como problema de confianza o política, restablece la ruta de certificados aprobada y repite el recorrido HTTP/3. Así se evita debilitar la seguridad al diagnosticar el transporte.
La observabilidad debe ser acotada. El registro de una versión puede incluir versión principal del navegador, familia del perfil, clase de host, nombre de ruta, categoría del destino, resultado de protocolo y acción de recuperación. Un identificador breve puede enlazar registros del navegador y del servicio sin retener URL completas, capturas ni direcciones sin procesar. Conserva trazas detalladas solo en el sistema controlado y durante el menor tiempo que permita revisar el incidente.
La compatibilidad de los intermediarios puede variar según el lugar y el momento. Prueba en la región y con el nivel de cuenta de producción; repite tras cambiar proveedor, cortafuegos, navegador o perfil. Una prueba satisfactoria en una oficina no certifica todas las redes remotas. La afirmación pública correcta describe la combinación probada y sus condiciones, no que HTTP/3 funcione en todas partes.
Revisión segura de una versión del navegador
Compara el mismo recorrido de aplicación antes y después de cambiar el navegador o la red. Confirma que el navegador inicia con el perfil previsto, alcanza el estado esperado y sigue la alternativa documentada si QUIC no está disponible. Mide el resultado útil para la aplicación en vez de tratar una etiqueta de protocolo como puntuación de calidad.
BotBrowser admite configurar el proxy por contexto del navegador, lo que permite repetir una política de red aprobada al revisar un recorrido HTTP/3. No puede obligar al origen a negociar HTTP/3 ni controlar todos los intermediarios, rutas de proveedores o elecciones de protocolo. El navegador puede usar HTTP/2 o fallar según la política configurada; conserva una alternativa aprobada y una recuperación visible en el registro de versión. Consulta proxy por contexto, validación de versiones del navegador y enrutamiento de proxy QUIC.
Usa una política por contexto cuando varios flujos aprobados del mismo proceso necesiten rutas diferentes. Crea el contexto, aplica la ruta antes de abrir la primera página y registra el nombre de la ruta junto al responsable del contexto. Así se puede distinguir si una alternativa se debe al navegador, a la ruta seleccionada o al destino. La configuración del contexto no garantiza la elección de protocolo del origen.
Para repetir una revisión, conserva cinco datos juntos: versión del navegador, paquete de perfil correspondiente, host y entorno de pantalla, política de red y recorrido de aplicación. Cuando sea posible, cambia una sola entrada cada vez. Si falla un candidato, restaura primero la combinación aceptada, confirma el recorrido e investiga después el cambio. Modificar a la vez navegador, proxy, perfil y aplicación elimina una referencia fiable.
Una matriz pequeña puede ser útil. Incluye una visita sin caché previa, una visita posterior, un origen compatible con HTTP/3, otro que solo ofrece HTTP/2, un bloqueo UDP controlado y la recuperación esperada para el usuario. En cada fila registra éxito o fallo acotado, no una versión deducida del título de la página. Repite las filas tras una actualización principal del navegador o un cambio de proveedor y conserva una alternativa aprobada durante la prueba.
La guía de soporte debe indicar el siguiente paso. Una credencial de proxy inválida, un proveedor sin la operación necesaria, un origen que no anuncia HTTP/3 y un camino UDP bloqueado tienen responsables distintos. Una categoría breve y el nombre de la ruta suelen bastar para asignar el caso. No incluyas en un ticket una URL de proxy, secreto, historial completo de destinos ni datos de paquetes sin procesar.
La misma disciplina se aplica al rendimiento. Compara la primera página utilizable, la finalización de API, la disponibilidad multimedia o una descarga con el mismo perfil, host, región y versión de aplicación. Mantén disponible la ruta aceptada mientras mides una candidata. Si cambia el resultado, restaura la configuración aceptada antes de cambiar otra variable. Así el resultado es útil sin convertir el comportamiento del protocolo en una huella ni en una promesa universal.
Antes de promover, determina si la aplicación necesita HTTP/3 específicamente o solo una solicitud segura y fiable. Si HTTP/2 basta, documéntalo como alternativa normal. Si una función necesita de verdad una ruta compatible con UDP, define un estado visible de indisponibilidad y una recuperación aprobada. El registro debe indicar qué resultado se acepta, qué ruta se probó y quién actúa si no se puede usar QUIC.
Lista breve de compatibilidad.
Empieza por el requisito de la aplicación. Si necesita una solicitud cifrada y una página ágil, HTTP/2 puede ser suficiente a través de la ruta aprobada. Si depende de una propiedad específica de QUIC, nómbrala y define qué verá la persona cuando no esté disponible.
Confirma por separado el origen: debe aceptar HTTP/3 y anunciarlo mediante el mecanismo que utiliza el navegador. Un registro DNS, una conexión TCP correcta o una página HTTPS cargada no demuestran que el origen haya aceptado HTTP/3. Usa un punto de control propio o un informe del servicio que identifique el resultado sin exponer contenido de clientes.
Después confirma la ruta. Comprueba que el host, el cortafuegos, el gateway empresarial, el proxy, NAT y la cuenta del proveedor permiten el tráfico QUIC requerido. Mantén equivalentes la ruta de prueba y la de producción en endpoint, región, nivel de cuenta, autenticación y concurrencia. Una prueba desde una red doméstica sin restricciones no valida una ruta de producción administrada.
Por último confirma el navegador: registra su versión principal, el paquete de perfil, la familia del sistema operativo y el modo visible o sin interfaz. Repite una visita sin caché previa y otra posterior, porque los anuncios de protocolo y la reutilización de conexiones pueden cambiar el primer resultado. Evalúa el estado completado del flujo, no si la página simplemente parece normal.
Si una fila falla, aplica la corrección más acotada. La falta de anuncio corresponde al servicio; UDP bloqueado, a la red; una capacidad de proxy ausente, al proveedor o al despliegue; y una regresión del navegador o perfil, a la validación de versiones. No debilites certificados, ignores políticas ni fuerces una conexión directa para hacer pasar la prueba.
Describe la alternativa en lenguaje claro. Una página de contenido puede continuar por HTTP/2, mientras una función opcional en tiempo real puede mostrarse como no disponible y reintentarse después. Indica el límite de reintentos, el estado que debe conservarse y quién se encargará de la siguiente revisión.
Define cuándo repetir la matriz: una actualización principal del navegador, un cambio de perfil, una migración de proveedor, una política nueva de cortafuegos, un cambio de región o una modificación importante del origen. Una prueba anterior no es una garantía permanente; vincula la conclusión a la versión, ruta, destino y resultado concretos.
Fuentes
Artículos Relacionados
Lleva BotBrowser de la investigación a producción
Usa estas guías para entender el modelo y después avanzar hacia validación multiplataforma, contextos aislados y despliegue de navegador preparado para escalar.