Límites de identidad del navegador para cuentas de equipo
Separa identidades de navegador propiedad del equipo con límites claros de almacenamiento, permisos, propiedad y transferencia.
BotBrowser Team
Quieres la documentación estructurada de Identidad?
Este artículo forma parte de la biblioteca editorial. Para pasos de configuración, material de referencia y actualizaciones continuas, entra en la sección de docs.
BotBrowser puede repetir un flujo autorizado de una cuenta de equipo en un context y profile declarados. No puede conceder acceso, compartir credenciales de forma segura, eludir reglas de origin o permisos, ni demostrar que dos cuentas no están vinculadas. La separación de identidad es un límite de propiedad y privacidad, no una técnica para eludir reglas de una plataforma.
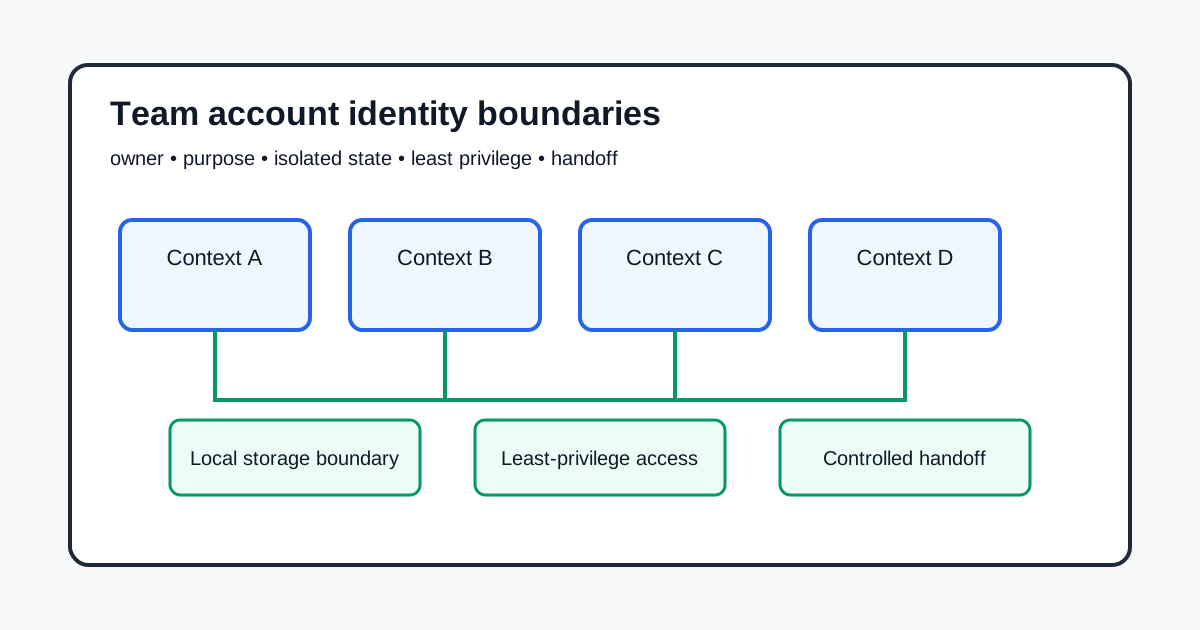
Asigna la propiedad antes de abrir un context
Nombra al responsable, el propósito, los operadores autorizados, el contacto de recuperación y la fecha de revisión. Una cuenta de equipo necesita un responsable único. Indica si el context sirve para producción, un fixture sintético, soporte o revisión. No pongas credenciales personales en scripts compartidos ni trates un profile como registro de autorización.
Separa el context y el estado del sitio
Cookies, Web Storage, IndexedDB, Cache Storage y registros de service worker son estado del navegador limitado por origin. Un BrowserContext o directorio de datos separado mantiene aparte el estado local, pero no transfiere propiedad del servidor, revoca una sesión remota ni borra auditorías. WHATWG HTML y MDN Storage API describen estos límites, no un formato portable de identidad de equipo.
Usa un propósito y responsable por cuenta. Mantén los fixtures de prueba sintéticos. Nunca copies cookies, contraseñas guardadas, tokens o exportaciones de almacenamiento entre cuentas. Al cerrar sesión o retirar una cuenta, distingue la limpieza local de la revocación en el servidor y registra qué acción terminó.
Aplica mínimo privilegio y permisos visibles
Concede solo el rol y los permisos necesarios para la tarea. Un aviso de permiso es una decisión del usuario, no una prueba de propiedad. Revisa el acceso cuando cambien operador, propósito, destino o retención. Los W3C Privacy Principles respaldan limitación de propósito y minimización; la política sigue siendo responsabilidad del dueño de la aplicación.
Mantén un registro con responsable, operador, propósito, alcance, caducidad y retirada. Revisa por separado extensiones, descargas, notificaciones, portapapeles y dispositivos. Limpiar un context local no convierte un rol amplio del servidor en mínimo privilegio.
Transferencia, recuperación y retiro
Una transferencia revoca al operador saliente, concede acceso mediante el flujo aprobado del servicio y confirma el alcance del entrante. No entregues un archivo de profile como sustituto de la administración de cuentas. Conserva solo la evidencia necesaria, nunca credenciales o contenido privado. Usa estados explícitos: programado, acceso revocado, estado local borrado, acción del servidor pendiente y completo.
Si un context se mezcló o se expuso una credencial, detén el uso afectado, avisa al responsable, rota la credencial por el flujo aprobado y crea un context limpio. No repares silenciosamente un archivo compartido para llamarlo aislado.
Capacidad y límite de BotBrowser
BotBrowser puede repetir un flujo autorizado con profile y context declarados y comparar resultados visibles entre versiones aprobadas. No decide la propiedad, concede o revoca roles del servidor, elude controles de origin o permisos, garantiza que la limpieza local borró registros remotos ni vuelve seguras las credenciales compartidas. Combina su evidencia con los registros de acceso y la revisión de privacidad.
Lista práctica
- Define un responsable y el propósito del context.
- Separa cookies, almacenamiento, caché, workers, permisos y descargas.
- Usa mínimo privilegio con caducidad y retirada.
- Trata limpieza local y revocación del servidor como acciones distintas.
- En una transferencia o exposición, revoca, rota y crea un context limpio.
Lecturas relacionadas: Limpieza de datos del sitio y límites de cuenta y Aislamiento de navegador para varias cuentas.
Antes de abrir una cuenta compartida, comprueba el destino, el rol esperado y el plazo de conservación. Si falta alguno, detén el recorrido y consulta al responsable.
Registra los fallos como observaciones acotadas. Indica la versión, el contexto y el resultado visible, sin convertir una denegación de permiso en una afirmación sobre toda la cuenta.
Al compartir evidencias, elimina credenciales, URL privadas, identificadores personales y valores de almacenamiento. Conserva la versión, el propósito, el resultado y la confirmación del servicio.
Separa la evidencia del navegador de la confirmación del servicio. Un resultado visible puede mostrar un problema de interfaz, pero no demuestra que una sesión remota haya sido revocada.
Revisa el límite de retención cuando cambie el operador o el propósito. La limpieza local y la eliminación en el servidor deben tener estados distintos.
Si no puedes explicar quién aprueba el siguiente paso, pausa el recorrido y deriva la decisión al propietario de la cuenta.
Una frontera clara facilita revisar y corregir el acceso sin exponer el estado privado del navegador.
Sources
WHATWG HTML Web Storage, MDN Storage API, W3C Privacy Principles, NIST SP 800-63B y aislamiento de varias cuentas de BotBrowser.
Artículos Relacionados
Lleva BotBrowser de la investigación a producción
Usa estas guías para entender el modelo y después avanzar hacia validación multiplataforma, contextos aislados y despliegue de navegador preparado para escalar.