Ciclo de vida de sesiones del navegador en estaciones compartidas
Gestiona sesiones del navegador en estaciones compartidas con propiedad clara, límites de privacidad y limpieza verificable.
BotBrowser Team
Quieres la documentación estructurada de Identidad?
Este artículo forma parte de la biblioteca editorial. Para pasos de configuración, material de referencia y actualizaciones continuas, entra en la sección de docs.
BotBrowser puede repetir un recorrido autorizado en un perfil, versión y contexto declarados. No puede identificar a una persona, imponer la propiedad de la estación, revocar una sesión del servidor ni demostrar que se borraron todas las copias. En una estación compartida, el ciclo de vida es un control de propiedad y privacidad, no solo cerrar el navegador. Los principios de privacidad de W3C y el marco de privacidad de NIST respaldan límites de finalidad y responsabilidad.
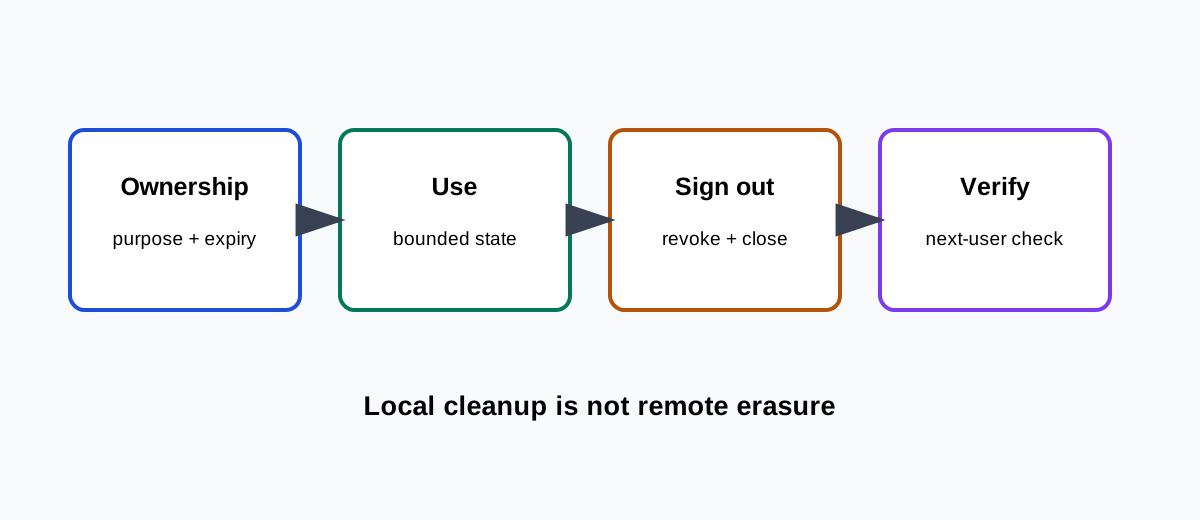
Nombra al propietario antes de abrir
Registra la estación, finalidad, equipo responsable, hora de caducidad y si la sesión es personal, organizativa o un fixture sintético. Quien usa el teclado no es automáticamente dueño de la cuenta. Usa cuentas del sistema o contextos aprobados cuando la política lo exija. No uses el idioma, el perfil o una cookie como prueba de identidad. OWASP Session Management trata los identificadores de sesión como material sensible.
Separa estado y autoridad
Cookies, Web Storage, IndexedDB, Cache Storage, service workers, permisos, descargas y páginas abiertas tienen vidas distintas. Cerrar una pestaña no revoca una sesión del servidor; borrar almacenamiento no elimina una descarga ni un registro remoto. Asigna propietario, finalidad, retención y limpieza a cada categoría. Usa datos sintéticos y nunca pongas tokens en un traspaso.
Opera con un límite visible
Muestra cuándo inicia la sesión, qué espacio puede usar y cuándo termina. Un traspaso debe nombrar al siguiente propietario y caducar. Si la estación queda sola, bloquéala o detén la sesión según la política. Una ventana abierta no es un registro de propiedad.
Cierra sesión y limpia localmente
Usa primero el cierre o la revocación del servicio. Cierra páginas, detén descargas y limpia solo las categorías permitidas. MDN Clear-Site-Data describe limpieza por origen, no borrado remoto ni del sistema operativo. Registra el resultado sin tokens ni URLs privadas.
Verifica el límite del siguiente usuario
Con un contexto nuevo comprueba que no aparecen la tarea anterior, contenido privado, autocompletado, descargas ni rutas autenticadas. Una revocación remota pendiente debe quedar marcada como pendiente. No afirmes borrado total si solo comprobaste el navegador.
Capacidad y límite de BotBrowser
BotBrowser puede repetir inicio, uso, cierre y comprobación visible en un perfil y contexto declarados. No impone separación de cuentas del sistema, revoca sesiones del servidor, inspecciona todo el host ni certifica borrado. El propietario mantiene la responsabilidad de acceso, retención y respuesta.
Lista práctica
- Nombra propietario, finalidad, estación, caducidad y categorías.
- Separa estado local, archivos del host y autoridad del servidor.
- Cierra la sesión de la aplicación antes de limpiar localmente.
- Verifica un contexto nuevo y registra acciones remotas pendientes.
- Mantén separadas capacidad de BotBrowser y decisión de privacidad.
Lectura relacionada: Limpieza de datos y límites de cuenta y Privacidad por diseño.
Sources
Principios de privacidad de W3C, Marco de privacidad de NIST, OWASP Session Management, MDN Clear-Site-Data y gestión de perfiles BotBrowser.
Artículos Relacionados
Lleva BotBrowser de la investigación a producción
Usa estas guías para entender el modelo y después avanzar hacia validación multiplataforma, contextos aislados y despliegue de navegador preparado para escalar.