Cookies particionadas (CHIPS): privacidad y sesiones seguras
Entienda el atributo Partitioned, la clave del sitio superior y los límites frente a Storage Access API.
BotBrowser Team
Quieres la documentación estructurada de Identidad?
Este artículo forma parte de la biblioteca editorial. Para pasos de configuración, material de referencia y actualizaciones continuas, entra en la sección de docs.
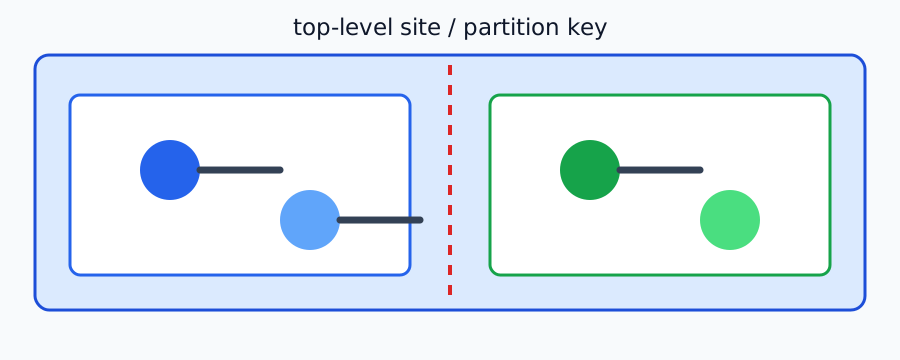
Cuando un servicio se incrusta en varios sitios, puede ver una cookie distinta en cada uno. Partitioned, conocido como CHIPS, hace explícita esa separación. La clave incluye el sitio superior y el origen de la cookie. BotBrowser puede repetir un flujo autorizado y observar el resultado bajo condiciones declaradas, pero no fusiona almacenes ni concede permisos de Storage Access.
Resumen
Partitionedguarda la cookie usando el sitio superior y el origen como clave.- CHIPS no equivale a gestión general de cookies, partición de todo el almacenamiento ni Storage Access API.
- La cookie mantiene una sesión aislada, pero no autentica por sí sola ni sustituye consentimiento.
- Pruebe dos sitios superiores, expiración, limpieza, rechazo y alternativa con datos sintéticos.
- BotBrowser repite el recorrido; no fusiona cookies ni certifica identidad del servidor.
Contenido
- Qué significa Partitioned
- Una prueba de cookies
- CHIPS y APIs vecinas
- Privacidad e identidad
- Matriz de evidencia
- Conclusión
- Preguntas frecuentes
Qué significa Partitioned
RFC 6265bis define la sintaxis de cookies y MDN documenta el atributo Partitioned como almacenamiento separado. Un servicio en https://embed.example puede recibir un frasco al estar dentro de news.example y otro dentro de shop.example. Use Secure y un contexto compatible. La aceptación de la cookie no demuestra que el servidor autorizó la cuenta ni que el producto conserva datos correctamente.
Una prueba de cookies
Use dos páginas superiores sintéticas y un endpoint controlado:
Set-Cookie: embed_session=test-a; Secure; HttpOnly; SameSite=None; Partitioned; Max-Age=900
Tras recargar el mismo sitio, el embed debe enviar su cookie. Al cambiar el sitio superior, no debe aparecer el mismo frasco. Registre si se almacenó, se envió, expiró o fue rechazado. No use cuentas reales ni valores de cookie reales. Añada casos sin Partitioned, sin Secure, con limpieza de perfil y con Storage Access denegado.
CHIPS y APIs vecinas
La gestión de cookies decide cuándo crear, leer, caducar o borrar una cookie. CHIPS añade el límite de almacenamiento, pero una biblioteca no convierte una cookie no particionada en una identidad segura. La partición general puede abarcar cachés y otros almacenamientos, y sus superficies dependen del navegador. Storage Access API solicita acceso a cookies no particionadas bajo reglas de permiso; no convierte automáticamente una cookie CHIPS en global.
Privacidad e identidad
La partición reduce la reutilización entre sitios, pero no elimina registros del servidor, consentimiento ni correlación de aplicación. La cookie no prueba quién es la persona. Autorice cada cambio en el servidor, rote sesiones y no incluya secretos en claves, URL o nombres. Registre solo clase de sitio, origen, atributos, estado y retención.
Para este tema, BotBrowser permite repetir un flujo de sesión incrustada autorizado con navegador, perfil y proxy declarados. No puede fusionar frascos, conceder Storage Access, modificar autorización del servidor ni certificar requisitos legales de consentimiento.
Matriz de evidencia
| Observación | Interpretación | Acción |
|---|---|---|
| La cookie vuelve tras recargar el mismo sitio | La partición retuvo la sesión sintética | Probar expiración y limpieza |
| Otro sitio no recibe la cookie | Aislamiento coherente con la clave | Diseñar inicio de sesión o traspaso explícito |
| Cookie rechazada | Puede fallar sintaxis, Secure, política o soporte | Revisar red y compatibilidad |
| Storage Access denegado | La ruta no particionada no está disponible | Mantener CHIPS o mostrar alternativa |
| Desaparece tras expiración | El ciclo de vida actuó | Pedir autenticación de forma explícita |
Conclusión
Use Partitioned para sesiones incrustadas por sitio superior. Sepárelo de gestión de cookies, partición general y Storage Access. El siguiente paso es ejecutar la prueba con dos sitios superiores y verificar cierre de sesión, expiración y alternativa.
Preguntas frecuentes
¿CHIPS comparte un inicio de sesión entre sitios?
No. Aísla el frasco por sitio superior.
¿Sustituye el consentimiento?
No. El alcance del almacenamiento no decide la base legal.
¿Es Storage Access API?
No. Storage Access solicita cookies no particionadas bajo permiso.
¿BotBrowser fusiona particiones?
No. Repite el flujo y observa resultados, sin cambiar políticas.
Fuentes y lecturas siguientes
- MDN Cookies
- MDN Set-Cookie
- RFC 6265bis
- W3C Privacy Principles
- Storage Access API
- Partición del almacenamiento del navegador
Fuentes
Artículos Relacionados
Lleva BotBrowser de la investigación a producción
Usa estas guías para entender el modelo y después avanzar hacia validación multiplataforma, contextos aislados y despliegue de navegador preparado para escalar.