代理、DNS 与 WebRTC 的浏览器身份一致性
了解如何让代理路由、DNS 解析、时区与 WebRTC 网络信息保持协调,建立清晰可维护的浏览器工作流。
浏览器身份不只有一个 IP 地址
网站可以观察页面请求的路由、回答域名查询的解析器、浏览器语言和时区,以及 WebRTC 相关的网络信息。这些表面不必暴露相同的原始值,但应当共同支持对会话的一致理解。
一致性关系到合法工作流的隐私和可靠性。支持团队可能运营区域账户,研究团队可能检查本地化体验,测试团队可能在多个环境比较同一配置。信息不一致会导致额外登录、区域纠正或难以复现的体验。
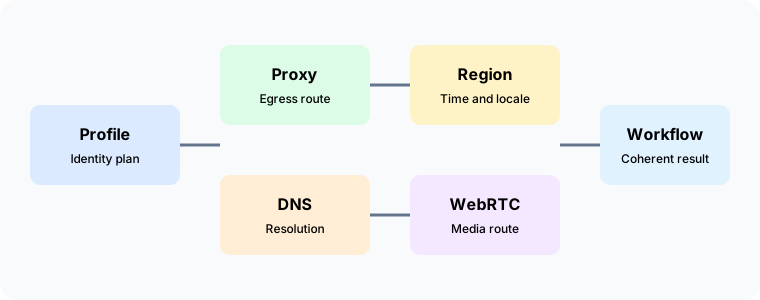
目标不是让所有观测完全相同,而是先记录身份决策,再让相关表面彼此兼容。代理路由、匹配的 DNS 策略、对应区域的时区以及明确的 WebRTC 策略应作为整体审查。可参阅跨平台浏览器配置与WebRTC 网络身份与隐私。
先写下身份决策
在选择设置前,明确会话代表什么:工作流用途、目标区域、路由负责人和所需能力。也要写出不包含的事项;用于区域内容的配置不一定有权限管理账户。
记录是否需要代理、DNS 是否应位于同一网络边界、语言和时区是否应匹配区域,以及是否需要 WebRTC。为临时中断准备经过批准的新上下文,不要悄悄修改长期会话。
将决策放在工作流说明旁边。简短的配置标签、路由描述和审查日期足以帮助交接,也避免在工单中长期保存不必要的网络细节。
代理是可见的起点
代理决定普通浏览请求如何到达目标。选择路由时可以考虑区域内容、组织隔离或隐私边界,但必须写明预期路由、维护者和不可用时的处理方式。
一个上下文应使用一套路由。如果不同标签页需要不同区域,请创建独立上下文。混用路由会让 Cookie、本地存储和账户历史难以解释。凭据只应保存在批准的配置系统中。
路由变更应视为新的身份决策。记录变更,决定是否关闭旧会话;当连续使用会混淆历史时,应创建新上下文,即使新路由使用相同协议。
DNS 是网络身份的一部分
解析器可能由本地网络、组织或路由关联服务提供,其区域和策略会影响目标地址、内容和同意页面。它不必与代理来自同一供应商,但必须与身份决策兼容。
在网络切换、休眠唤醒或路由替换后,检查浏览器、操作系统和路由的 DNS 路径。记录预期策略及其兼容性,不要收集超出需要的地址历史。
可靠性与隐私同样重要。缓慢的解析器可能让健康的代理看起来故障。为备用方案指定负责人;如果备用方案具有不同区域含义,应标记临时身份或使用新上下文。
时区与语言让身份更易理解
时区、语言和区域格式会影响日期、金额和支持时间。应依据工作流和目标区域选择它们,而不是模仿某个具体人。登录前完成设置并记录预期结果。
在 Cookie 和偏好积累后修改区域设置,会产生难以解释的混合历史。一个流程服务多个区域时,独立上下文通常比反复切换更清晰。还要区分浏览器显示时间与主机调度、审计所用的时间。
WebRTC 需要明确策略
WebRTC 有自己的通信路径,页面代理不会自动描述媒体连接。需要通话的上下文应选择与身份兼容的策略;不需要媒体的上下文可以关闭能力,但要让用户了解影响。
profile 将 WebRTC 信息与配置路由协调,real 有意使用主机网络,disabled 则移除能力。将选择与代理、DNS 放在一起说明,支持人员才能解释不同上下文的差异。
应将候选信息和统计信息作为同一隐私边界来检查,而不是追求固定地址。详细数据只在获批的运维任务期间短期保留。
上下文内的一致性
浏览器上下文包含配置、存储、权限、路由和历史。只更换代理会让同一会话保留多种身份痕迹。每个上下文都应有名称、负责人、用途和生命周期。
区域或路由变化时,先决定是否关闭上下文。如果必须连续使用,记录变化以及如何解释旧历史。复制配置时也要重新检查语言、时区、权限和存储,不能直接带入新用途。
实用检查顺序
先确认用途、区域、负责人和能力,再检查路由可用性、DNS 策略和备用方案。登录前检查语言、时区、数字和货币格式。
最后确定 WebRTC 的 profile、real 或 disabled 策略并记录用户影响。简短清单应包括路由、DNS、区域设置、WebRTC、负责人、审查日期和结果。
常见不一致信号
意外语言或货币可能表示路由与区域设置矛盾,也可能只是用户偏好。先对照书面决策和当前配置。路由变化后的额外登录或同意页面,通常需要关闭旧上下文并向账户负责人解释。
通话只在某个上下文可用,往往是 WebRTC 策略不同。页面加载缓慢则更可能与 DNS 或路由健康有关。按顺序排查,并在问题结束后删除临时网络细节。
同时面向移动端和桌面端
同一身份模型也适用于移动和桌面环境,尽管屏幕与系统不同。不要把桌面假设直接带到移动端;移动网络和权限的变化方式不同。明确哪些属性必须稳定,哪些可以随设备自然变化。
跨设备时,如果旧历史不应继续,先关闭旧上下文,再以相同用途和经过审查的路由创建新上下文。可参阅移动浏览器配置一致性。
治理、访问与保留
身份决策应有负责人批准路由、区域和 WebRTC,并决定何时需要新上下文。保留用途、策略、审查日期和结果;只有获批维护任务才可短期保存详细网络信息。
按职责分离访问:编辑配置的人不必访问账户数据,管理路由的人不必访问浏览器存储。账户或路由退役时关闭上下文、取消分配并执行保留政策,再考虑复用。
常见问题
代理会让所有浏览器表面都显示同一区域吗?
不会。代理描述普通页面流量,DNS、时区、语言和 WebRTC 仍有各自策略。应检查工作流真正依赖的每个表面。
DNS 必须使用代理的同一供应商吗?
不必。只要策略兼容,供应商和负责人可以不同。区域意义或隐私边界变化时,应一起复查并记录关系。
目标是让每个值都相同吗?
不是。平台和用户偏好会产生自然差异。一致性指这些值对已声明用途来说彼此合理,而不是字面相同。
什么时候创建新上下文?
当路由、区域、账户用途或通信需求发生变化,使旧历史难以解释时。新上下文能提供清晰起点。
关闭 WebRTC 能解决全部隐私问题吗?
不能。它只移除一种通信能力,其他浏览器表面仍需要政策。只有在工作流不需要通话且用户理解影响时才关闭。
审查记录应保留什么?
保留用途、选定策略、负责人、日期和结果。详细网络值只在明确的运维需要和期限内保留。
总结
代理、DNS、时区、语言和 WebRTC 构成同一个浏览器身份。它们不必暴露相同地址,但应与记录的用途兼容。匹配的解析策略、易懂的区域设置和明确的 WebRTC 选择为工作流提供可维护基线。
参阅网络功能,并将决策放在配置文档旁边。路由或用途变化时重新决策;若连续使用会混淆历史,就创建新上下文。这种做法能改善隐私、用户体验和合法流程的可复现性。