Cookies partitionnés (CHIPS) : confidentialité et sessions
Comprenez l’attribut Partitioned, la clé du site de premier niveau et la différence avec Storage Access API.
BotBrowser Team
Vous voulez la documentation structurée pour Identité ?
Cet article fait partie de la bibliothèque éditoriale. Pour les étapes de configuration, la référence et les mises à jour continues, passez directement à la section docs.
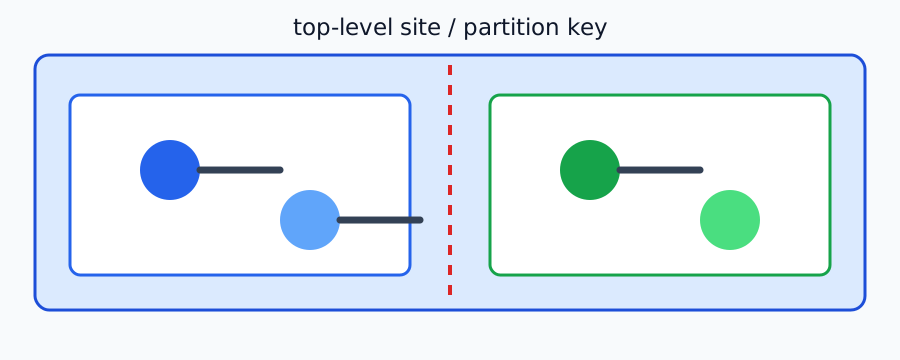
Un service intégré dans plusieurs sites peut recevoir un cookie différent dans chacun. Partitioned, appelé CHIPS, rend cette séparation explicite. La clé comprend le site de premier niveau et l’origine du cookie. BotBrowser peut rejouer un parcours autorisé et observer le résultat dans des conditions déclarées, mais il ne fusionne pas les magasins et n’accorde pas Storage Access.
BotBrowser prend en charge et répète des parcours CHIPS autorisés dans les conditions déclarées. Sa limitation est claire : il ne peut pas fusionner les magasins de cookies, accorder Storage Access ni modifier l’autorisation du serveur.
Résumé
Partitionedstocke le cookie avec le site supérieur et l’origine comme clé.- CHIPS n’est ni la gestion générale des cookies, ni toute la partition du stockage, ni Storage Access API.
- Une session reste isolée, mais le cookie ne prouve ni l’identité ni le consentement.
- Testez deux sites supérieurs, expiration, nettoyage, rejet et repli avec des données synthétiques.
- BotBrowser rejoue le parcours, sans fusionner les cookies ni certifier l’identité serveur.
Sommaire
- Ce que signifie Partitioned
- Un test de cookies
- CHIPS et les API voisines
- Confidentialité et identité
- Matrice de preuves
- Conclusion
- Questions fréquentes
Ce que signifie Partitioned
RFC 6265bis définit la syntaxe des cookies et MDN décrit Partitioned comme un stockage séparé. Un service à https://embed.example peut recevoir un magasin lorsqu’il est intégré par news.example et un autre par shop.example. Utilisez Secure dans un contexte compatible. L’acceptation syntaxique ne prouve ni l’autorisation du serveur ni la bonne gouvernance des données.
Un test de cookies
Utilisez deux pages supérieures synthétiques et un endpoint contrôlé :
Set-Cookie: embed_session=test-a; Secure; HttpOnly; SameSite=None; Partitioned; Max-Age=900
Après rechargement du même site, l’intégration doit renvoyer son cookie. Après changement de site supérieur, le même magasin ne doit pas apparaître. Notez stocké, envoyé, expiré ou rejeté. N’utilisez ni comptes ni valeurs réels. Ajoutez les cas sans Partitioned, sans Secure, après nettoyage du profil et lorsque Storage Access est refusé.
CHIPS et les API voisines
La gestion des cookies décide de créer, lire, expirer ou supprimer un cookie. CHIPS ajoute une limite de stockage. La partition générale peut couvrir caches et autres surfaces, avec des conditions propres au navigateur. Storage Access API demande l’accès à des cookies non partitionnés selon des règles de permission ; il ne rend pas automatiquement un cookie CHIPS global.
Confidentialité et identité
La partition réduit la réutilisation entre sites, mais ne supprime ni journaux serveur, ni consentement, ni corrélation applicative. Un cookie ne prouve pas l’identité. Autorisez chaque modification côté serveur, faites tourner les sessions et n’insérez pas de secrets dans les clés ou URL. Conservez seulement classe de site, origine, attributs, état et conservation.
Pour ce sujet, BotBrowser rejoue un parcours autorisé de session intégrée avec navigateur, profil et proxy déclarés. Il ne fusionne pas les magasins, n’accorde pas Storage Access, ne modifie pas l’autorisation serveur et ne certifie pas les exigences légales.
Matrice de preuves
| Observation | Interprétation | Action |
|---|---|---|
| Le cookie revient après rechargement du même site | La partition garde la session synthétique | Tester expiration et nettoyage |
| Un autre site ne reçoit pas le cookie | Isolation cohérente avec la clé | Prévoir une connexion ou un transfert explicite |
| Cookie rejeté | Syntaxe, Secure, politique ou support possible | Vérifier réseau et compatibilité |
| Storage Access refusé | La route non partitionnée est indisponible | Garder CHIPS ou afficher un repli |
| Disparition après expiration | Le cycle de vie a supprimé l’état | Demander une authentification explicite |
Conclusion
Utilisez Partitioned pour une session intégrée propre à chaque site supérieur. Distinguez-le de la gestion des cookies, de la partition générale et de Storage Access. La prochaine étape est d’exécuter le test à deux sites et de vérifier déconnexion, expiration et repli.
Questions fréquentes
CHIPS partage-t-il une connexion entre sites ?
Non. Il isole le magasin par site supérieur.
Remplace-t-il le consentement ?
Non. Le stockage ne décide pas de la base légale.
Est-ce Storage Access API ?
Non. Storage Access demande des cookies non partitionnés sous permission.
BotBrowser fusionne-t-il les partitions ?
Non. Il rejoue le parcours et observe, sans modifier les politiques.
Sources et lectures suivantes
- MDN Cookies
- MDN Set-Cookie
- RFC 6265bis
- W3C Privacy Principles
- Storage Access API
- Partition du stockage navigateur
Sources
Articles Connexes
Faites passer BotBrowser de la recherche à la production
Utilisez ces guides pour comprendre le modèle, puis passez à la validation multi-plateforme, aux contextes isolés et au déploiement navigateur prêt pour l'échelle.