Données de compatibilité des API et solutions de repli du navigateur
Combinez données publiques, détection à l’exécution et replis respectueux de la vie privée.
BotBrowser Team
Vous voulez la documentation structurée pour Plateforme ?
Cet article fait partie de la bibliothèque éditoriale. Pour les étapes de configuration, la référence et les mises à jour continues, passez directement à la section docs.
Les tableaux indiquent quelles versions tester, mais pas si le contexte est sécurisé, si une permission est accordée ou si le serveur a terminé l’opération. Associez les données publiques à une vérification juste avant l’appel et à une action de repli visible qui conserve le travail saisi. BotBrowser peut répéter cette observation dans un contexte contrôlé autorisé, sans accorder de permission ni prouver le résultat distant. Vous obtenez une décision reproductible sans collecter de profil ni de contenu de compte.
TL;DR
- Utilisez MDN Browser Compatibility Data et la spécification W3C ou WHATWG concernée; notez sa date de révision.
- Détectez la capacité juste avant l’action. Une propriété présente n’est pas une preuve de réussite.
- Gardez un repli utilisable au clavier, préservez les données saisies et annoncez les différences.
- Séparez capacité du navigateur, permission, accusé de réception de l’application et résultat serveur.
- BotBrowser répète un parcours synthétique autorisé dans un contexte contrôlé; il n’accorde pas de permission et ne prouve pas une transaction distante.
Contents
- Lire les données comme des preuves
- Concevoir la décision de capacité
- Exercer le repli avec une fixture
- Amélioration progressive et vie privée
- Capacités et limites de BotBrowser
- Conclusion
Lire les données comme des preuves
La capacité d'une interface de paiement en est un exemple : Payment Request API : consentement et solutions de repli applique ce modèle à canMakePayment() et au checkout manuel.
MDN Browser Compatibility Data fournit versions, notes, indicateurs, contexte sécurisé et support partiel. Lisez les notes avec les cellules. Le standard HTML WHATWG et WebAuthn du W3C définissent les conditions normatives. La détection de fonctionnalités MDN préfère une vérification d’exécution au décodage du user-agent. Pour les fonctions encore expérimentales ou limitées à des essais, consultez Origin Trials et fonctions expérimentales du Web.
Pour chaque API, notez origine, méthode, permissions, exceptions, signal de succès visible et propriétaire du repli. Une méthode peut exister puis être refusée par une permission, une politique, une annulation ou une activation absente. Une promesse résolue peut précéder une erreur serveur: gardez ces observations séparées. La distinction entre présence d’une fonction et qualité de son comportement est détaillée dans La prise en charge d’une fonction n’est pas sa qualité.
Concevoir la décision de capacité
| Observation | Décision | Résultat visible | Limite |
|---|---|---|---|
| Méthode et contexte disponibles | Essayer une fois | Progrès et annulation | Navigateur |
| Méthode absente ou contexte bloqué | Repli | Tâche conservée, différence expliquée | Contexte |
| Permission refusée ou annulée | Repli sans boucle | Contrôle et saisie conservés | Permission |
| Appel lève ou rejette | Classer puis arrêter | Erreur récupérable et action suivante | Exécution |
| Appel résolu | Vérifier l’accusé de l’application | Confirmer l’observable | Navigateur + application |
Vérifiez juste avant l’action: état, focus et permission changent. Ne parsez pas le user-agent et n’inférez pas l’appareil. Un repli est correct s’il conserve la tâche et reste accessible au clavier et aux technologies d’assistance.
Exercer le repli avec une fixture
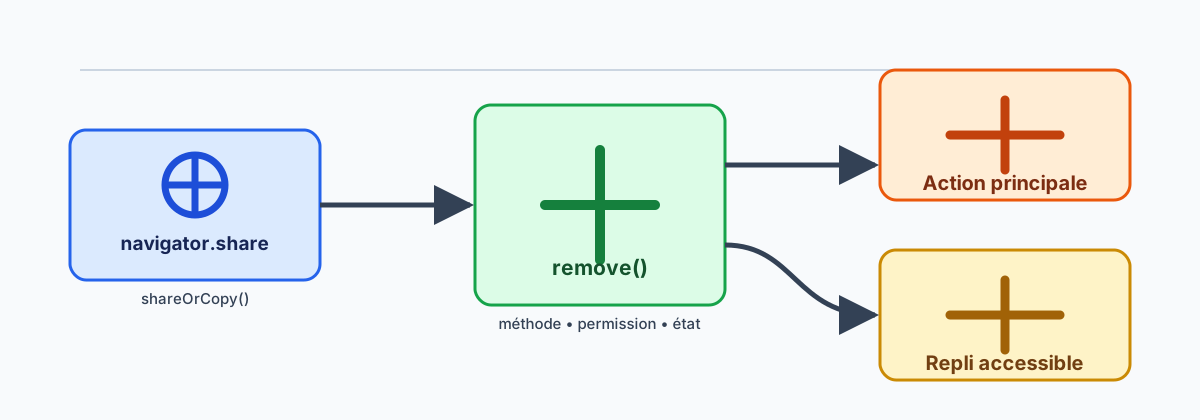
La fixture suivante couvre méthode absente et promesse rejetée. Injectez seulement navigator.share, réinitialisez le DOM et vérifiez le statut et le bouton. Le résultat attendu est completed sans repli ou missing/denied/failed avec «Copier le lien». Elle teste une branche d’interface, pas le support universel ni le service réel. Pour des fixtures de conformité plus larges, consultez Web Platform Tests et confiance dans les fonctions navigateur.
async function partagerOuCopier() {
  const host = document.createElement('div');
  host.innerHTML = '<p id="status" role="status"></p><button id="repli" hidden>Copier le lien</button>';
  document.body.append(host);
  const status = host.querySelector('#status');
  const repli = host.querySelector('#repli');
  if (typeof navigator.share !== 'function') {
    repli.hidden = false;
    status.textContent = 'Utiliser le repli';
    const r = { state: 'missing', action: 'copy-link' };
    host.remove();
    return r;
  }
  try {
    await navigator.share({ title: 'Élément synthétique', url: '/fixture' });
    status.textContent = 'Partagé';
    const r = { state: 'completed', action: 'none' };
    host.remove();
    return r;
  } catch (error) {
    repli.hidden = false;
    status.textContent = 'Utiliser le repli';
    const r = { state: error?.name === 'NotAllowedError' ? 'denied' : 'failed', action: 'copy-link' };
    host.remove();
    return r;
  }
}
Ajoutez un délai borné pour une opération qui peut rester en attente et nettoyez dans finally. Vérifiez message, focus et saisie préservée; ne modifiez pas des propriétés sans rapport.
Amélioration progressive et vie privée
Commencez par la tâche essentielle: champ de fichier normal, URL sélectionnable, adresse saisie, formulaire sémantique ou résumé texte. Si le partage est refusé, proposez copie ou e-mail sans nouvelle invite cachée. Si une cérémonie d’identification est annulée, laissez le chemin mot de passe. La compatibilité inclut l’accessibilité: région d’état, focus visible et étiquette d’action. Conservez seulement feature, révision, contexte, état, résultat, repli et date; excluez identifiants, localisation et captures.
Appliquer la règle aux API courantes.
Pour Web Share, copier le lien ou ouvrir un composeur d’e-mail conserve la tâche si la méthode manque, si l’activation temporaire est absente ou si la personne annule. Pour Clipboard, une promesse rejetée peut signaler une politique de permission ou un focus perdu; laissez le texte sélectionnable et proposez un bouton explicite. Pour Geolocation, proposez une adresse saisie ou une recherche cartographique et distinguez contexte non sécurisé, refus et délai. Avec File System Access, gardez <input type="file"> et expliquez qu’un repli téléverse une copie, pas un accès permanent. Pour WebAuthn, séparez authentificateur non pris en charge, annulation et refus serveur, tout en gardant la connexion par mot de passe.
Fixtures déterministes et registre.
Une fixture a une origine synthétique, un but et un résultat visible. Injectez seulement la surface possédée, réinitialisez le DOM et utilisez /fixture. Signalez missing, denied, failed ou completed; un délai ne devient pas «non supporté». Vérifiez statut, focus, étiquette et saisie conservée. Après une résolution, interrogez si nécessaire un endpoint de test pour l’accusé applicatif, séparé de l’observation du navigateur.
Tenez une ligne par API avec source et révision, versions, contexte sécurisé, permission attendue, fixture, état, repli et responsable. Révisez après une version, une politique, une mise à jour de framework ou une correction d’accessibilité. Conservez des états normalisés et non des identifiants, identifiants de connexion, coordonnées ou captures non expurgées.
Autorité, accessibilité et décision.
Le navigateur fournit capacité et permission; le transport indique la réponse; l’application décide de l’autorisation et du sens d’un enregistrement; le stockage décide de la conservation. Nommez l’autorité de chaque affirmation. Testez au clavier: activez l’action principale, provoquez absence ou refus et vérifiez le focus visible du repli. Le statut ne doit pas dépendre de la couleur seule.
Avant publication, demandez quelle source a choisi le cas, quelle capacité et quel contexte sont exercés, ce que voit la personne pour chaque exception, quel repli conserve la tâche et quelle autorité confirme le résultat. Une réponse inconnue reste en attente plutôt que d’être appelée incompatibilité.
Capacités et limites de BotBrowser
BotBrowser peut exécuter une fixture autorisée dans un contexte isolé et comparer des branches visibles entre versions déclarées. Il aide à répéter les cas HTTPS, refus de permission, promesse rejetée et contrôle clavier. Il ne sécurise pas une origine, n’accorde pas de permission et ne remplace pas une politique système. Un appel réussi ne prouve pas un enregistrement ou une transaction distante: associez l’observation à l’accusé de l’application.
Voir aussi événements WebDriver BiDi et automatisation et Credential Management et connexion.
Conclusion
Les données choisissent la matrice, la détection choisit le chemin réel et le repli conserve la tâche. Prochaine action: une fixture avec contexte explicite, refus ou absence, assertion clavier et vérification séparée du serveur.
FAQ
Une cellule verte garantit-elle le résultat?
Non. Contexte sécurisé, permission, politique, activation et support partiel peuvent modifier le résultat.
Faut-il réessayer tout rejet?
Non. Classez annulation et refus; réessayez seulement avec une règle d’idempotence bornée.
BotBrowser prouve-t-il une opération distante?
Non. Il prouve l’observation déclarée du navigateur; le service propriétaire doit confirmer.
Que noter dans le registre?
Feature, source et révision, version et contexte, état et exception, résultat visible, repli et responsable, sans contenu privé.
Sources
Cet article fait partie du guide : Surfaces de la plateforme web : carte de revue
Articles Connexes
La prise en charge d'une fonction n'est pas sa qualité
EmpreinteWebGL : capacités, confidentialité et usage pratique
EmpreinteRendu WebGL logiciel, replis de capacité et vie privée
PlateformePermissions Policy, capacités du navigateur et vie privée
PlateformeClipboard API : respecter l’intention de l’utilisateur
PlateformeWeb Platform Tests et confiance dans les fonctions navigateur
Exécutez la même vérification dans BotBrowser
Chargez un profil, gardez dans le navigateur les signaux que vous venez de lire, puis confirmez le résultat sur votre propre machine avant le déploiement.