UDP sobre SOCKS5: rutas privadas para QUIC y WebRTC
Define una política coherente de proxy TCP y UDP, valida aplicaciones autorizadas y conserva evidencias claras de respaldo y publicación.
BotBrowser Team
Prefieres la documentación del producto mantenida?
Este artículo tiene una página equivalente en el centro de documentación. Usa los docs para el flujo canónico, las flags actuales y la referencia duradera.
Un navegador no envía cada solicitud por un único transporte, así que una aprobación SOCKS5 escrita para la carga de páginas no dice nada sobre los datagramas que una llamada de medios o una conexión HTTP/3 intentarán más tarde en la misma sesión. En contextos controlados de BotBrowser, las decisiones TCP y UDP se eligen por separado, y ninguna puede convertir un relé solo TCP en un servicio con UDP.
TL;DR
- El cliente abre dos conexiones TCP de control independientes con el extremo del proxy SOCKS5 en
:1080: una llevaCONNECTparaDST.ADDR/DST.PORTy la otra,UDP ASSOCIATE; el relé puede aceptar una y rechazar la otra. - QUIC transporta HTTP/3 sobre
udp:443e ICE recoge candidatos enudp:3478, así que bloquear UDP y desactivar QUIC son controles distintos. - En ENT Tier3
--bot-udp-proxyfija la decisión de UDP y HTTP/3 por contexto, mientras que--disable-quicsigue aplicándose a todo el proceso. - La evidencia de capacidad debe venir de una prueba de datagramas (
tcpdump -n udp port 443), no de una descarga concurl --socks5-hostname.
Contenido
- Partir de un único plan de red
- Tomar decisiones separadas por transporte
- Fijar la política por contexto
- Proteger los medios en tiempo real
- Validar aplicaciones autorizadas
- Soporte de BotBrowser para Política de Retransmisión UDP
- Conclusión práctica
Partir de un único plan de red
Una sesión del navegador puede utilizar más de un transporte. Las solicitudes web ordinarias suelen circular por TCP, mientras que HTTP/3 y algunas funciones de comunicación en tiempo real pueden utilizar UDP. La aprobación de un proxy para la navegación web no cubre automáticamente todas las conexiones de una aplicación autorizada. El registro del despliegue debe indicar qué transportes están permitidos, qué servicio proxy los gestiona y qué debe hacer el navegador cuando una ruta aprobada no está disponible. En un despliegue controlado, BotBrowser puede aplicar la política de navegador TCP y UDP seleccionada, pero no puede convertir un servicio proxy solo TCP en uno compatible con UDP.
La comprobación útil no consiste en encontrar una dirección proxy en la configuración de inicio. Hay que confirmar que todo el recorrido de la aplicación respeta la política de red elegida por la organización. El inicio de sesión, la navegación, la preparación de medios, las transferencias, la actividad en segundo plano y el cierre pueden activar funciones distintas. La revisión de una versión debe considerar el recorrido completo y no presentar la carga correcta de una página como prueba de todas las rutas.
BotBrowser permite aplicar políticas de enrutamiento orientadas a la privacidad en despliegues que usan servicios SOCKS5 con una capacidad de retransmisión UDP compatible. El tráfico TCP y el tráfico UDP admitido pueden permanecer dentro de un mismo plan aprobado cuando coinciden el servicio, la política del navegador y los requisitos de la aplicación. La capacidad del servicio debe confirmarse antes de publicar, ya que la disponibilidad de SOCKS5 no demuestra por sí sola que UDP esté incluido. Otro mecanismo para transportar UDP a través de un proxy se describe en MASQUE y CONNECT-UDP para operadores web.
El plan debe ser sencillo de auditar. Conviene registrar la ruta TCP esperada, la ruta UDP esperada, la política WebRTC, la decisión sobre HTTP/3, la política DNS y el respaldo aprobado. Cada elemento necesita un responsable. Un registro está completo cuando nombra el extremo proxy socks5://host:1080, la familia de perfil, la política UDP y el resultado previsto para cada función autorizada.
UDP no debe quedar como una nota secundaria. Si la aplicación no lo necesita, se documenta la restricción. Si lo necesita, se aprueba una ruta compatible y se prueba la aplicación sobre ella. Una restricción deliberada es más segura que una salida directa sin revisar, y una política explícita de retransmisión es más segura que suponer que todo el tráfico comparte transporte.
Tomar decisiones separadas por transporte
TCP y UDP requieren decisiones independientes aunque procedan del mismo proveedor. Tienen diferencias de disponibilidad, respaldo e impacto sobre la aplicación. Una política puede admitir ambos transportes, permitir TCP y restringir UDP, o autorizar funciones concretas que dependen de UDP después de su revisión. La elección debe responder a requisitos empresariales y controles de privacidad, no a una preferencia genérica del navegador.
QUIC está asociado a HTTP/3 y usa UDP. Cuando existe una ruta UDP aprobada, una aplicación autorizada puede usar HTTP/3 dentro de esa ruta. Si el despliegue adopta una política limitada a TCP, la navegación web puede continuar mediante un transporte TCP aprobado. El transporte HTTP queda así como una decisión documentada que se puede revisar durante una actualización del navegador o de la infraestructura. --disable-quic solo cambia QUIC y HTTP/3; no desactiva todo el tráfico UDP, por lo que WebRTC y STUN requieren su propia política. Para ver cómo se gestionan en la práctica las rutas QUIC autenticadas y los límites de HTTP/3, consulta Enrutamiento proxy QUIC para HTTPS y HTTP/3, que cubre las opciones de transporte, la validación de límites y fallos, y los registros de despliegue.
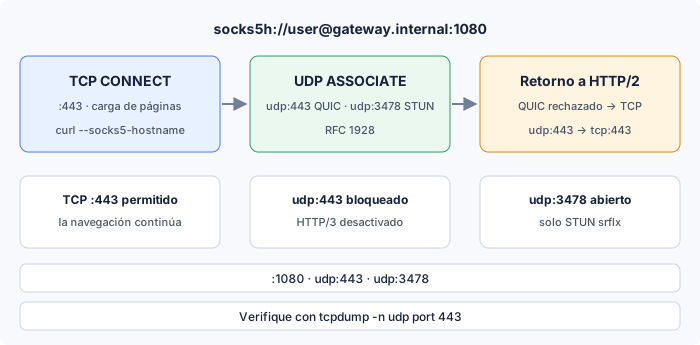
La diferencia de protocolo aparece en el saludo. RFC 1928 define para SOCKS5 un modo de datagramas que el cliente debe solicitar antes de que el relé reenvíe ningún paquete.
Para crear un relé de flujo, el cliente abre una conexión TCP de control con el extremo del proxy SOCKS5 en :1080 y envía CONNECT con DST.ADDR y DST.PORT.
La asociación UDP usa otra conexión TCP de control con el mismo extremo del proxy y lleva UDP ASSOCIATE.
Cada conexión de control lleva una sola operación SOCKS5; una vez aceptado CONNECT, esa conexión se convierte en un relé de flujo y no puede llevar también UDP ASSOCIATE.
El proxy puede aceptar CONNECT en una conexión y rechazar UDP ASSOCIATE en la otra, así que una comprobación de flujo correcta no demuestra que haya compatibilidad con UDP. QUIC lleva HTTP/3 sobre UDP :443 y STUN, usado por ICE, sobre UDP :3478: bloquear UDP :443 elimina HTTP/3 sin afectar a WebRTC, que negocia candidatos con a=candidate.
WebRTC necesita su propia decisión. El audio, el vídeo y la comunicación entre participantes pueden depender de conectividad distinta a las solicitudes normales de una página. Un proxy web TCP no demuestra que esa actividad permanezca dentro del mismo límite de privacidad. El propietario de la versión debe decidir si la comunicación en tiempo real está permitida, limitada o no disponible para la carga de trabajo. Para conocer las opciones de política que sustentan esa decisión, consulta Identidad de red y privacidad en WebRTC, que compara las posturas de perfil, real y desactivada, y explica por qué las direcciones de candidatos y de estadísticas deben coincidir.
DNS forma parte de la misma revisión. Un despliegue puede tener una ruta web aprobada y presentar un comportamiento incoherente si la resolución de nombres utiliza otra ruta sin revisar. El registro debe describir quién controla DNS sin asumir que un relé UDP resuelve también esa cuestión. De esta manera, transporte, resolución de nombres y comunicación en tiempo real siguen siendo controles relacionados, pero evaluados por separado. Para una visión más amplia de cómo encajan estas capas, consulta Coherencia de proxy, DNS y WebRTC en una identidad de navegador, que recorre una secuencia de revisión y las señales habituales de incoherencia.
Un único resultado correcto no permite deducir los demás. Una página abierta mediante TCP aporta poca información sobre la preparación de medios. Una videollamada funcional no confirma la política DNS de una navegación posterior. Cada comportamiento autorizado necesita evidencia vinculada al recorrido de la aplicación y a la política elegida.
Fijar la política por contexto
Una única respuesta de transporte para toda la sesión suele ser demasiado gruesa. Un mismo despliegue puede ejecutar una carga de trabajo que necesita una ruta HTTP/3 aprobada y otra que debe permanecer en TCP, y ambas pueden pertenecer a la misma familia de perfiles. Imponer una sola decisión obliga a elegir entre una ruta innecesaria y una restricción innecesaria.
La versión actual lleva esa decisión al nivel de contexto. En despliegues ENT Tier3, --bot-udp-proxy indica si un contexto usa proxy UDP y HTTP/3. El valor definido en la línea de comandos principal actúa como valor por defecto del proceso, y las huellas por contexto pueden sobrescribirlo para un contexto concreto. Un contexto sin valor propio sigue el valor por defecto, y la política puede cambiar después de crear el contexto. --disable-quic a nivel de proceso sigue teniendo prioridad para QUIC y HTTP/3, así que una sobrescritura de contexto no puede reactivarlos.
Dos propiedades mantienen esto auditable. La política queda limitada al contexto que la establece, de modo que una restricción aplicada a una carga de trabajo no retira HTTP/3 a las demás de la misma sesión. Además solo se aplica a perfiles válidos ya cargados que tienen la habilitación UDP, así que elige entre comportamientos aprobados en lugar de conceder una ruta que el despliegue no ha calificado. La opción no compra, añade ni elude esa habilitación.
Registra la elección por contexto, no por despliegue. Cada contexto debe tener un responsable, la lista de transportes aprobados y el resultado esperado cuando el relé no esté disponible. Ese registro es lo que permite confirmar meses después por qué una carga de trabajo usó HTTP/3 y otra vecina no.
Proteger los medios en tiempo real
Los medios en tiempo real merecen una revisión específica porque un usuario puede conceder acceso al micrófono o a la cámara esperando que la política de red se mantenga. La revisión de privacidad empieza antes de aceptar el permiso. Hay que determinar si la aplicación necesita realmente esa comunicación, qué funciones de usuario pueden utilizarla y qué resultado de red es aceptable.
RTCPeerConnection reúne candidatos hasta que iceGatheringState pasa a complete, y cada línea a=candidate lleva un tipo: host, srflx o relay. Si la reunión se queda en srflx sin ningún candidato relay, el problema está en el servidor TURN o en la ruta UDP :3478, no en el códec de medios.
Para un uso aprobado, se combina la política del navegador con un servicio proxy que admita el tráfico requerido. El proveedor debe poder describir su oferta UDP, cobertura geográfica, modelo de autenticación, límites del servicio y soporte operativo de una forma adecuada para una revisión de cliente. La organización puede decidir entonces si el servicio cumple sus requisitos de tratamiento de datos y control de acceso.
Las pruebas deben centrarse en el comportamiento esperado por el usuario. Se confirma que las llamadas autorizadas comienzan, permanecen utilizables, se recuperan de cambios normales de red y terminan correctamente. También se revisan los permisos, el silencio del micrófono, la selección de dispositivos y el cierre de la sesión. Estas comprobaciones protegen la privacidad y la fiabilidad durante todo el recorrido aprobado.
Cuando la comunicación en tiempo real no es necesaria, una política restrictiva evita que una ruta innecesaria forme parte de la carga. El responsable de producto debe documentar la experiencia resultante para que una limitación intencionada no se confunda con una interrupción. El equipo de soporte también necesita una explicación breve para páginas que ofrecen una función de medios no aprobada por el despliegue.
Los cambios de proveedor de medios, componente de conferencias o herramienta integrada requieren una nueva revisión. Pueden introducir requisitos de conexión diferentes aunque el recorrido visible parezca igual. Se tratan como cambios de red, se vuelve a ejecutar el recorrido autorizado y se adjunta el resultado al registro de la versión.
Calificar el servicio proxy
La calificación del proxy es una tarea de compras y operaciones, no solo un ajuste del navegador. Se solicita al proveedor confirmación de que el servicio contratado incluye retransmisión UDP para las regiones, el método de autenticación y el nivel de cuenta que utilizará el despliegue. Los nombres comerciales pueden ser ambiguos y la capacidad puede variar entre planes o puntos de conexión. Una confirmación escrita reduce la incertidumbre.
Pide una prueba de udp_associate, no una descarga TCP. curl --socks5-hostname proxy.example:1080 https://example.com llega al origen por TCP y no demuestra nada sobre datagramas, porque curl no puede solicitar el modo de datagramas. Una captura con tcpdump -n udp port 443 en la ruta aprobada, o una petición QUIC que se completa mientras el TCP :443 está bloqueado, demuestra que el servicio sí reenvió datagramas.
También se revisa cómo comunica el proveedor el mantenimiento y la degradación. El equipo necesita saber si la disponibilidad UDP se informa por separado de TCP, cómo se anuncian los cambios de punto de conexión y qué información de soporte existe durante un incidente. Una indicación general de que el proxy está disponible puede no explicar si una aplicación en tiempo real dispone de su ruta aprobada.
Los requisitos comerciales y de gobierno tienen la misma importancia. Las condiciones de tratamiento de datos, la retención, los controles de acceso, la rotación de credenciales, el enrutamiento regional y la respuesta a incidentes determinan si el servicio pertenece a un despliegue sensible a la privacidad. El soporte UDP solo aporta valor cuando el resto del servicio cumple el mismo estándar organizativo que la ruta TCP.
Las credenciales del proveedor deben permanecer fuera del contenido de las páginas y de ejemplos bajo control de versiones. Se limita el acceso a los sistemas y operadores que las necesitan. Se rotan con la política aplicada a otros secretos de red y se comprueba que una credencial de sustitución pueda introducirse sin alterar el diseño aprobado.
La calificación produce un registro breve: proveedor y plan aprobados, entornos cubiertos, responsable, transportes esperados, contacto de soporte, fecha de revisión y decisión de respaldo. El material del proveedor se enlaza desde el registro interno del cambio. Ese documento es más duradero que una nota de instalación o una conversación recordada.
La calificación se repite después de cambios de contrato, región, punto de conexión o autenticación. La configuración visible del navegador puede conservarse mientras cambia la capacidad adquirida. Una versión no debe heredar una aprobación antigua cuando el servicio subyacente ha cambiado de manera relevante.
Leer la respuesta por operación, no el resultado TCP
La prueba siguiente compara dos conexiones TCP de control independientes con el mismo extremo del proxy: una solicitud SOCKS5 CONNECT para un destino de flujo y otra UDP ASSOCIATE. Un único relé local acepta la primera y rechaza la segunda con una respuesta explícita, no con un tiempo agotado, lo que aísla la compatibilidad de protocolo del enrutamiento de un servicio contratado. Cada conexión repite el mismo saludo y autenticación; las respuestas corresponden a conexiones distintas, no a dos mitades de una sesión.
| Conexión TCP de control independiente | Respuesta del endpoint | Qué establece |
|---|---|---|
A: CONNECT para DST.ADDR/DST.PORT | aceptada | la ruta de flujo está aprobada |
B: UDP ASSOCIATE al mismo extremo proxy | rechazada como no soportada | no se ofrece la asociación |
| Prueba aparte: protocolo SOCKS anterior | conexión reiniciada | el relé solo responde al protocolo actual |
La consecuencia práctica es que aceptar CONNECT no dice nada sobre UDP ASSOCIATE en el mismo extremo del proxy. Una carga de página a través del relé de flujo puede completarse mientras la conexión de control independiente para asociar UDP recibe un rechazo; interpretar el éxito de flujo como aprobación para HTTP/3 o medios en tiempo real registraría una cualificación que nunca se realizó. La respuesta además difiere en naturaleza: una operación no soportada es una carencia de capacidad, mientras que un destino inalcanzable es una carencia de enrutamiento, y ambas exigen un seguimiento distinto con el proveedor.
La misma transcripción muestra por qué el cliente no puede deducir la compatibilidad de antemano. Ambas conexiones independientes usan el mismo saludo y autenticación, y el relé no anuncia qué operaciones admite; por eso cada respuesta debe registrarse junto con su conexión y operación. Un registro que guarde endpoint, puerto, cuenta y fecha pero omita esas respuestas está incompleto, pues no muestra qué solicitud se aprobó.
Esta medición se tomó contra un relé configurado para rechazar la asociación de datagramas, así que demuestra la distinción de protocolo y no la capacidad de ningún proveedor concreto. Al repetir las dos operaciones en conexiones TCP de control independientes con un servicio que admite esa asociación, ambas deberían ser aceptadas; esa comparación convierte una afirmación del proveedor en evidencia.
Definir resultados permitidos
Los resultados aceptables se escriben antes de probar. Para una aplicación que necesita HTTP/3, el resultado aprobado puede ser su funcionamiento mediante el servicio revisado con capacidad UDP. Para una aplicación que no lo necesita, puede ser la continuidad de la navegación por TCP. En una carga WebRTC, la decisión puede permitir medios en tiempo real únicamente en entornos donde esté disponible la ruta revisada.
Haz observable el resultado con herramientas que el operador ya tiene. chrome://net-export genera un NetLog que muestra si se intentó una conexión QUIC y dónde falló; un proxy que rechaza la ruta UDP suele dejar un 502 en el respaldo TCP. Para medios, pc.getStats() informa el par de candidatos seleccionado, así que el resultado de solo relé se comprueba en lugar de suponerse.
También se define el resultado cuando el servicio no está disponible. Si el relé no puede admitir una función dependiente de UDP, se decide si la aplicación utiliza un transporte alternativo aprobado, desactiva la función, muestra un error controlado o detiene la carga. Un respaldo sin especificar suele convertirse en una ruta accidental o en una experiencia incoherente.
El resultado debe ser visible para operaciones. El estado del servicio, los registros de la aplicación y la información del proveedor pueden indicar si la política elegida está disponible. El operador necesita información suficiente para elegir la respuesta aprobada y seguir la recuperación documentada.
La aceptación de privacidad se separa de la preferencia de rendimiento. Un transporte más rápido no es automáticamente aceptable y un respaldo aprobado más lento no es automáticamente un fallo. El impacto sobre el usuario se mide después de confirmar que la ruta sigue dentro de la política. Ese orden evita que un ajuste de rendimiento debilite una decisión de privacidad.
Conviene usar la misma definición en desarrollo, preproducción y producción. Si un entorno inferior dispone de otra capacidad proxy, la diferencia se marca en el resultado. De lo contrario, una prueba correcta en preproducción puede crear una confianza injustificada sobre producción.
También se identifica quién aprueba excepciones. Una condición temporal puede exigir un modo restringido, pero un operador no debe inventar una ruta durante un incidente. Una vía de aprobación documentada mantiene la responsabilidad y permite una revisión posterior.
Validar aplicaciones autorizadas
La validación utiliza aplicaciones y cuentas que la organización está autorizada a probar. Se eligen recorridos representativos de actividad normal: navegación inicial, trabajo autenticado, solicitudes en segundo plano, medios en tiempo real cuando estén aprobados y cierre ordenado. La prueba confirma a la vez el comportamiento del producto y el cumplimiento de la política.
Se parte de un entorno limpio con la versión prevista del navegador, la familia de perfil, el servicio proxy y la política de red. Esos datos se registran en el caso de prueba. Unos datos de entrada coherentes permiten comparar resultados cuando cambia el navegador, el perfil, la aplicación o el proveedor.
Se observan los resultados visibles y la telemetría operativa autorizada. Las páginas se cargan como se espera, las acciones protegidas terminan, los medios respetan su decisión de disponibilidad y las funciones restringidas fallan de la forma prevista. El estado del proveedor y los registros de red administrados por la organización pueden apoyar el resultado si su uso respeta la política de privacidad.
Es preferible la instrumentación del navegador a las impresiones. chrome://webrtc-internals muestra qué pares de candidatos usó realmente una llamada y chrome://net-export registra los intentos QUIC de la carga de página. En la red, tcpdump -n udp port 443 separa el QUIC reenviado de una salida directa silenciosa. Guarda la herramienta, su archivo de salida y la ventana de captura junto al resultado.
Se incluyen interrupciones propias de la operación ordinaria. Una rotación de credenciales, un mantenimiento del punto de conexión, un reinicio del navegador o una interrupción breve deben conducir al respaldo o a la recuperación documentados. La aplicación no debe continuar silenciosamente en un modo que el propietario de la versión no haya aprobado.
El recorrido se repite después de cambios relevantes. Las actualizaciones de la familia del navegador, los cambios del plan proxy, los componentes WebRTC, la política DNS y los cambios de red de la aplicación pueden modificar el resultado. Una aprobación anterior es evidencia histórica, no autorización permanente.
La prueba debe ser lo bastante acotada para poder interpretarla. Cuando se agrupan muchos cambios, resulta difícil asignar un fallo y un resultado correcto aporta poca información sobre cada modificación. Es preferible escalonar los cambios y conservar la última configuración aceptada para comparar y recuperar.
Responder cuando el relé no está disponible
La indisponibilidad del relé UDP es una condición operativa prevista que necesita respuesta. La decisión depende de la aplicación. QUIC y HTTP/3 deben volver a la navegación TCP aprobada cuando exista esa ruta, mientras que las funciones en tiempo real dependientes de UDP deben permanecer no disponibles o usar otra ruta ya aprobada. La política debe preferir una restricción clara frente a una conexión directa no aprobada y nunca enviar UDP directamente en silencio.
Las señales de protocolo hacen comprobable la respuesta. RFC 1928 define códigos de respuesta explícitos: 0x07 indica que el método no está soportado y 0x03 que la red es inalcanzable. Un cliente que recibe 0x07 para udp_associate debe registrar UDP como no cualificado en lugar de reintentar directamente. Después, chrome://net-export muestra el intento QUIC cayendo a TCP, y la ausencia de un candidato relay explica una llamada que ya no conecta.
La respuesta se define durante el diseño. Se indica qué cargas pueden continuar, cuáles deben detenerse, qué verá el usuario y quién recibirá una alerta. Si la organización usa más de un proveedor o punto de conexión aprobado, se documentan las condiciones para cambiar y se verifica que la alternativa haya completado la misma calificación.
Se evitan cambios automáticos que amplíen el acceso sin revisión. Un respaldo no debe sustituir una política restringida por conectividad general del sistema solo para mantener una función. La continuidad es importante, pero debe permanecer dentro del límite de privacidad aprobado.
La recuperación también se comprueba. Cuando vuelve el servicio, se confirma que la aplicación retoma la ruta prevista y que las restricciones temporales se retiran de manera controlada. No se supone que un proceso iniciado durante el incidente adopte la política restaurada sin seguir el ciclo de vida definido por el despliegue.
Soporte debe distinguir entre un respaldo del servicio y un defecto del producto. Si HTTP/3 no está disponible pero la navegación aprobada continúa por TCP, puede ser un cambio de transporte aceptado. Si una llamada no comienza porque falta la ruta requerida, puede ser una protección de privacidad intencionada. Un lenguaje claro reduce la presión para debilitar la política.
Después de la recuperación se añade el resultado al registro del servicio. Se anota el comportamiento afectado, la respuesta aprobada, la acción de recuperación y las tareas asignadas al proveedor o al responsable interno. El incidente se convierte así en evidencia para la próxima revisión.
Conservar evidencia de la versión
Una decisión de publicación debe poder reconstruirse con su evidencia. Se guardan la versión del navegador, la familia de perfil, la versión de la aplicación, el servicio proxy, las regiones seleccionadas, la política de red, la fecha, el responsable y el resultado. También se incluye el respaldo que se ejercitó o confirmó.
Adjunta nombres de artefactos, no solo capturas de pantalla. Un NetLog de chrome://net-export, una captura tcpdump -n udp port 443 limitada a la ventana de prueba y un volcado de pc.getStats() de una llamada ocupan poco y llevan marcas de tiempo que los vinculan a la versión. Anota la compilación del navegador que los generó, porque los nombres de eventos de NetLog y la versión QUIC negociada según RFC 9000 cambian entre versiones.
Es preferible conservar registros breves antes que grandes capturas sin filtrar. Un resultado firmado, un ticket de cambio, una declaración de capacidad del proveedor y registros operativos seleccionados suelen formar una auditoría más clara que una recopilación extensa de datos de red. Se aplican las reglas organizativas de retención y acceso porque esos registros pueden contener información sensible.
La evidencia se vincula a una versión concreta. Una declaración del proveedor apoya su calificación, pero no demuestra que un recorrido de aplicación haya pasado. Un resultado de aplicación prueba la experiencia, pero no sustituye la revisión de gobierno del proveedor. Ambos se guardan bajo la misma decisión con funciones identificadas.
También se registran resultados negativos o restringidos. Si una función no está disponible de forma intencionada con una política TCP, una prueba correcta debe decirlo. Así se evita que otro equipo interprete la ausencia como cobertura incompleta y habilite una ruta sin aprobación.
Los nombres de políticas deben ser comparables entre entornos. Una misma etiqueta expresa la misma decisión en preproducción y producción. Las diferencias se escriben junto al resultado. La nomenclatura coherente acelera auditorías y reduce errores de despliegue.
La evidencia caduca cuando cambian sus supuestos. Se define una revisión tras actualizaciones del navegador, cambios del servicio proxy, cambios de red de la aplicación, cambios regionales o revisiones de seguridad. Ese disparador resulta más útil que prometer que una prueba seguirá siendo válida sin límite.
Operar con límites claros
La propiedad mantiene fiables los controles. El equipo de aplicación conoce las funciones que requieren comunicación en tiempo real. Plataforma controla el navegador y el proxy. Seguridad y privacidad definen las rutas aceptables. Operaciones responde a cambios del servicio y soporte explica las restricciones. Las responsabilidades quedan en el registro del despliegue.
Los puntos de conexión, planes del proveedor, políticas WebRTC, decisiones HTTP/3, políticas DNS y actualizaciones del navegador pasan por control de cambios. Una edición pequeña puede alterar el plan efectivo. La revisión por otra persona y el despliegue escalonado reducen la desviación accidental.
Se supervisan resultados sobre los que operaciones puede actuar: disponibilidad, éxito de la aplicación, uso del respaldo aprobado, estado de autenticación y avisos del proveedor. No se recopilan más datos de usuario o de red de los necesarios. Un control de privacidad no debe crear telemetría innecesaria.
Las credenciales de producción y el acceso a la evidencia permanecen limitados. Las cuentas de prueba tienen solo los permisos necesarios para el recorrido autorizado. Los registros están disponibles para revisores y responsables de incidentes, no expuestos de forma general. Las reglas de retención se aplican al terminar una investigación o publicación.
El límite de soporte debe quedar documentado. Un relé compatible depende del proveedor, la región, la cuenta y la aplicación. BotBrowser puede aplicar la política elegida, pero no convierte un servicio limitado a TCP en uno con UDP. Esta distinción dirige cada pregunta al responsable adecuado.
Los responsables de incidentes deben conocer el respaldo aprobado. Necesitan saber cuándo puede continuar TCP, cuándo una función en tiempo real permanece restringida y quién puede autorizar una alternativa. Un procedimiento corto resulta más útil durante una interrupción que una descripción extensa del protocolo.
Revisar cada cambio relevante
El plan se revisa antes del primer lanzamiento y después de cada cambio relevante. Se confirma que la aplicación aún necesita funciones dependientes de UDP, que el servicio contratado conserva la capacidad requerida y que las decisiones sobre TCP, UDP, WebRTC, HTTP/3 y DNS siguen registradas como controles separados.
Se ejecuta el recorrido autorizado en el entorno previsto. El resultado se compara con los resultados permitidos. Se prueba el respaldo documentado sin introducir una ruta nueva. La evidencia se conserva y los propietarios indicados aprueban la versión.
Mantén una comprobación repetible por transporte. Para QUIC, carga una página por HTTP/3 y confirma el intento en chrome://net-export; para medios, realiza una llamada y lee el par seleccionado en pc.getStats(); para el relé, ejecuta tcpdump -n udp port 443 en el host que transporta la ruta aprobada.
Durante el despliegue se observan la salud de la aplicación y el estado del proveedor. Se comienza con un alcance controlado que permita volver a la última configuración aceptada. Solo se amplía cuando el comportamiento del usuario y la política de privacidad permanecen estables. Ante una diferencia, se pausa y se aplica la restricción o recuperación documentada.
La misma revisión se aplica al retirar una función. La política se actualiza para que una ruta UDP obsoleta no permanezca aprobada cuando la aplicación ya no la necesita. Eliminar acceso innecesario reduce complejidad y limita la superficie operativa.
Soporte de BotBrowser para Política de Retransmisión UDP
En despliegues ENT Tier3, BotBrowser permite tomar decisiones de política de retransmisión UDP a nivel de contexto y puede dirigir QUIC y el UDP relacionado con ICE/STUN de WebRTC a través de servicios SOCKS5 que permitan UDP ASSOCIATE. Esta capacidad permite que las organizaciones documenten y validen políticas de transporte separadas por carga de trabajo, con control pormenorizado sobre qué contextos usan HTTP/3 y cuáles permanecen en TCP; no afirma que todas las secuencias de medios de WebRTC pasen por el proxy. Sin embargo, BotBrowser no puede garantizar la disponibilidad o la calidad del relé UDP del proveedor, controlar el comportamiento del servidor intermediario hacia el origen, sustituir un relé no disponible por conexiones directas, ni verificar que el servicio UDP del proveedor cumple sus normas de privacidad. La responsabilidad de calificar el servidor intermediario, confirmar que su capacidad comprada funciona en sus regiones y método de autenticación, y medir el cumplimiento de sus requisitos de privacidad recae en su organización y el proveedor.
Conclusión práctica
Una publicación fiable no supone que todas las conexiones comparten ruta. Identifica los transportes que necesita la aplicación, asigna a cada uno una ruta aprobada o una restricción, valida el comportamiento normal y conserva evidencia suficiente para el siguiente cambio. Así, las decisiones de rendimiento, disponibilidad y privacidad permanecen visibles para sus responsables.
Fuentes públicas
- https://botbrowser.io/docs/network/udp-over-socks5/
- https://www.rfc-editor.org/rfc/rfc1928
- https://developer.mozilla.org/en-US/docs/Glossary/QUIC
- https://developer.mozilla.org/en-US/docs/Web/API/WebRTC_API
- https://datatracker.ietf.org/doc/html/draft-ietf-rtcweb-stun-consent-freshness
Los detalles de despliegue admitidos están en la documentación de UDP sobre SOCKS5. También puede consultar la guía de coherencia de proxy, DNS y WebRTC y la de compatibilidad HTTP/3. La planificación de producto puede consultar las funciones de BotBrowser, los precios y las descargas. Las credenciales, los registros del proveedor y la evidencia propia de cada entorno deben permanecer en los sistemas controlados de la organización.
Este artículo forma parte de la guía: Panorama de configuración de proxy: mapa de decisiones de red
Artículos Relacionados
Conceptos básicos de compatibilidad de HTTP/3 y QUIC en el navegador
RedEnrutamiento proxy QUIC para HTTPS y HTTP/3
RedMASQUE y CONNECT-UDP para operadores web
Red¿Qué es una fuga de IP por WebRTC? Protección y privacidad
RedCoherencia de proxy, DNS y WebRTC en una identidad de navegador
RedIdentidad de red y privacidad en WebRTC
Ejecuta la misma comprobación en BotBrowser
Carga un perfil, mantén dentro del navegador las señales que acabas de leer y confirma el resultado en tu propia máquina antes del despliegue.