Datos de compatibilidad de APIs y alternativas del navegador
Combina datos públicos, detección en tiempo de ejecución y alternativas respetuosas con la privacidad.
BotBrowser Team
Quieres la documentación estructurada de Plataforma?
Este artículo forma parte de la biblioteca editorial. Para pasos de configuración, material de referencia y actualizaciones continuas, entra en la sección de docs.
Las tablas de compatibilidad responden qué versiones probar, pero no si la página usa HTTPS, si la persona concedió permiso o si el servidor terminó la operación. Combina datos públicos con una comprobación justo antes de llamar a la API y una alternativa visible que conserve el trabajo. BotBrowser puede repetir esta observación en un contexto controlado y autorizado, pero no concede permisos ni demuestra el resultado remoto. Así se mantiene la tarea útil sin recoger perfiles ni datos de cuenta.
TL;DR
- Usa MDN Browser Compatibility Data y la especificación W3C o WHATWG pertinente; anota la fecha de revisión.
- Detecta la capacidad inmediatamente antes de usarla. Que exista una propiedad no demuestra que la llamada funcione.
- Conserva una alternativa accesible por teclado, los datos escritos y cualquier cambio de fidelidad o seguridad.
- Separa capacidad del navegador, permiso, confirmación de la aplicación y resultado del servidor.
- BotBrowser repite recorridos sintéticos autorizados en contextos controlados; no concede permisos ni demuestra una transacción remota.
Contenido
- Leer los datos como evidencia
- Diseñar una decisión de capacidad
- Probar la alternativa con un fixture
- Mejora progresiva y privacidad
- Capacidad y límites de BotBrowser
- Conclusión
Leer los datos como evidencia
La capacidad de una interfaz de pago es un ejemplo concreto: Payment Request API: consentimiento y alternativas seguras aplica este modelo a canMakePayment() y al checkout manual.
MDN Browser Compatibility Data incluye versiones, notas, flags, contextos seguros y soporte parcial. Lee las notas junto a las celdas. El estándar HTML de WHATWG y WebAuthn de W3C definen condiciones normativas. La guía de detección de capacidades de MDN explica por qué una comprobación en ejecución es preferible a analizar el user-agent. Para las funciones que siguen siendo experimentales o limitadas a pruebas, consulta Origin Trials y funciones experimentales de la web.
Para cada API registra el origen y contexto seguro, el método que comprobarás, permisos y excepciones, señal visible de éxito y responsable de la alternativa. Una tabla elige versiones candidatas; la página decide la rama real. Un método puede existir y rechazar por permiso, política, cancelación o falta de activación. Una promesa resuelta también puede preceder a un error del servidor.
Diseñar una decisión de capacidad
| Observación | Decisión | Resultado visible | Límite |
|---|---|---|---|
| Método y contexto disponibles | Probar una vez | Mostrar progreso y cancelar | Capacidad |
| Método ausente o contexto bloqueado | Usar alternativa | Mantener la tarea y explicar diferencia | Contexto |
| Permiso rechazado o cancelado | Ofrecer alternativa sin bucle | Conservar control y datos | Permiso |
| La llamada lanza o rechaza | Clasificar y parar | Error recuperable y siguiente acción | Ejecución |
| La llamada resuelve | Verificar confirmación de aplicación | Confirmar solo lo observable | Navegador y aplicación |
Comprueba justo antes de actuar porque permiso, foco y estado pueden cambiar. No analices el user-agent ni deduzcas el dispositivo. Una alternativa es correcta si conserva la tarea, explica diferencias y funciona con teclado y tecnología de asistencia.
Probar la alternativa con un fixture
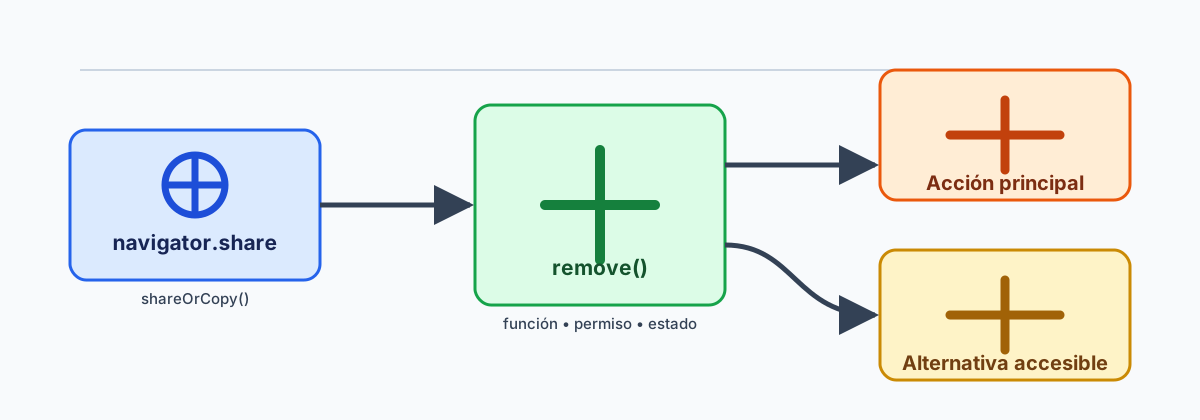
Este fixture cubre método ausente y promesa rechazada. En una página de prueba sustituye solo navigator.share (o inyecta un wrapper), reinicia el DOM y comprueba estado y botón visibles. El resultado esperado es completed sin alternativa, o missing/denied/failed con “Copiar enlace” habilitado. Demuestra la rama de la aplicación, no el soporte universal ni la disponibilidad del servicio.
async function compartirOCopiar() {
  const host = document.createElement('div');
  host.innerHTML = '<p id="estado" role="status"></p><button id="alternativa" hidden>Copiar enlace</button>';
  document.body.append(host);
  const estado = host.querySelector('#estado');
  const alternativa = host.querySelector('#alternativa');
  if (typeof navigator.share !== 'function') {
    alternativa.hidden = false;
    estado.textContent = 'Usa la alternativa disponible';
    const result = { state: 'missing', action: 'copy-link' };
    host.remove();
    return result;
  }
  try {
    await navigator.share({ title: 'Elemento sintético', url: '/fixture' });
    estado.textContent = 'Compartido';
    const result = { state: 'completed', action: 'none' };
    host.remove();
    return result;
  } catch (error) {
    alternativa.hidden = false;
    estado.textContent = 'Usa la alternativa disponible';
    const result = { state: error?.name === 'NotAllowedError' ? 'denied' : 'failed', action: 'copy-link' };
    host.remove();
    return result;
  }
}
Añade un tiempo de espera limitado cuando la operación pueda quedar pendiente y limpia en finally. Comprueba mensaje, foco y conservación de entrada. No modifiques propiedades ajenas ni conviertas un rechazo sintético en un diagnóstico del servicio real.
Mejora progresiva y privacidad
Empieza por la tarea básica: un campo de archivo normal, una URL seleccionable, una dirección escrita, un formulario semántico o un resumen textual suelen funcionar sin API opcional. Si se rechaza compartir, ofrece copiar o correo sin un segundo aviso oculto. Si falla un selector de archivos, conserva el campo normal. Si se cancela una ceremonia de credenciales, conserva la ruta de contraseña.
La accesibilidad forma parte de la compatibilidad. Usa una región viva para el estado, mueve el foco al control disponible y etiqueta la acción. Conserva borradores. Guarda solo feature, revisión de fuente, contexto, estado, resultado visible, alternativa y fecha. No retengas credenciales, ubicación, atributos crudos del perfil ni capturas cuando baste una aserción.
Aplicar la regla a APIs comunes.
En Web Share, copiar el enlace o abrir un compositor de correo conserva la tarea cuando falta el método, no hay activación temporal o la persona cancela. En Clipboard, una promesa rechazada puede indicar política de permisos o foco; deja el texto seleccionable y ofrece un botón explícito. En Geolocation, usa una dirección escrita o búsqueda de mapa como alternativa y distingue contexto inseguro, denegación y tiempo de espera. Para File System Access conserva <input type="file"> y explica que la alternativa envía una copia, no acceso continuo. En WebAuthn separa autenticador no compatible, cancelación y rechazo del servidor, y conserva una ruta de contraseña. Ningún error identifica a la persona.
Fixtures deterministas y registro.
Una fixture debe tener un origen sintético, una intención y un resultado visible. Sustituye solo la superficie propia, reinicia el DOM y usa una URL como /fixture. Registra missing, denied, failed o completed; nunca conviertas un tiempo de espera en “no compatible”. Comprueba estado, foco, etiqueta y conservación de entrada. Si la llamada se resuelve, consulta además un endpoint de prueba para confirmar la aplicación, manteniendo ambas aserciones separadas.
Mantén un registro por API con URL y revisión de la fuente, versiones, contexto seguro, permiso esperado, fixture, estado observado, alternativa y responsable. Revísalo tras una versión del navegador, cambio de política, actualización del framework o corrección de accesibilidad. Conserva solo esos campos normalizados; evita identificadores persistentes, credenciales, coordenadas y capturas sin redactar.
Autoridad, accesibilidad y decisión.
El navegador informa capacidad y permiso; el transporte informa si llegó una respuesta; la aplicación decide autorización y significado de un registro; el almacenamiento decide retención. Nombra la autoridad junto a cada afirmación. Prueba con teclado: activa el control principal, provoca ausencia o denegación y verifica foco visible en la alternativa. El estado no debe depender solo del color.
Antes de publicar responde: ¿qué fuente eligió el caso?, ¿qué capacidad y contexto se ejercitan?, ¿qué ve la persona en cada excepción?, ¿qué alternativa conserva tarea y datos introducidos?, ¿qué autoridad confirma el resultado? Si falta una respuesta, marca el caso pendiente en vez de llamarlo incompatible.
Capacidad y límites de BotBrowser
BotBrowser puede ejecutar un fixture autorizado en un contexto aislado y comparar ramas visibles entre versiones declaradas. Sirve para repetir comprobaciones de HTTPS, permisos denegados, promesas rechazadas y controles accesibles. Registra perfil, versión, origen, revisión del fixture y aserción visible.
No hace seguro un origen inseguro, no concede permisos, no sustituye políticas del sistema y no garantiza una API en todo origen. Una llamada correcta no demuestra que el servidor guardó un registro, envió un mensaje o terminó una transacción. Conserva la observación de BotBrowser junto a la confirmación de la aplicación. No uses una capacidad ausente para cambiar un perfil o inferir identidad.
Consulta también eventos WebDriver BiDi y automatización y Credential Management para inicio de sesión.
Conclusión
Usa datos de compatibilidad para elegir pruebas, detección en ejecución para elegir la ruta y una alternativa visible para conservar la tarea. El siguiente paso seguro es un fixture con contexto explícito, rama ausente o denegada, comprobación de teclado y confirmación separada de la aplicación.
Preguntas frecuentes
¿Una celda verde garantiza el resultado?
No. Es evidencia por versión; contexto seguro, permisos, política, activación y soporte parcial aún pueden cambiarlo.
¿Hay que repetir todo rechazo?
No. Clasifica cancelación y denegación, muestra la alternativa y reintenta solo con una regla de idempotencia clara.
¿BotBrowser demuestra una operación remota?
No. Solo demuestra la observación del navegador. Confirma cambios remotos con el servicio propietario.
¿Qué debe contener el registro?
Feature, revisión de fuente, versión y contexto, estado y excepción original, resultado visible, alternativa y responsable; excluye contenido privado.
Fuentes
Este artículo forma parte de la guía: Superficies de la plataforma web: mapa de revisión
Artículos Relacionados
El soporte de una función no es su calidad
Huella digitalCapacidades y privacidad de WebGL: guía práctica para aplicaciones
Huella digitalRenderizado WebGL por software, capacidades y privacidad
PlataformaPermissions Policy, capacidades del navegador y privacidad
PlataformaClipboard API: respeta la intención del usuario
PlataformaWeb Platform Tests y confianza en funciones del navegador
Ejecuta la misma comprobación en BotBrowser
Carga un perfil, mantén dentro del navegador las señales que acabas de leer y confirma el resultado en tu propia máquina antes del despliegue.